4. 数据合规风险识别
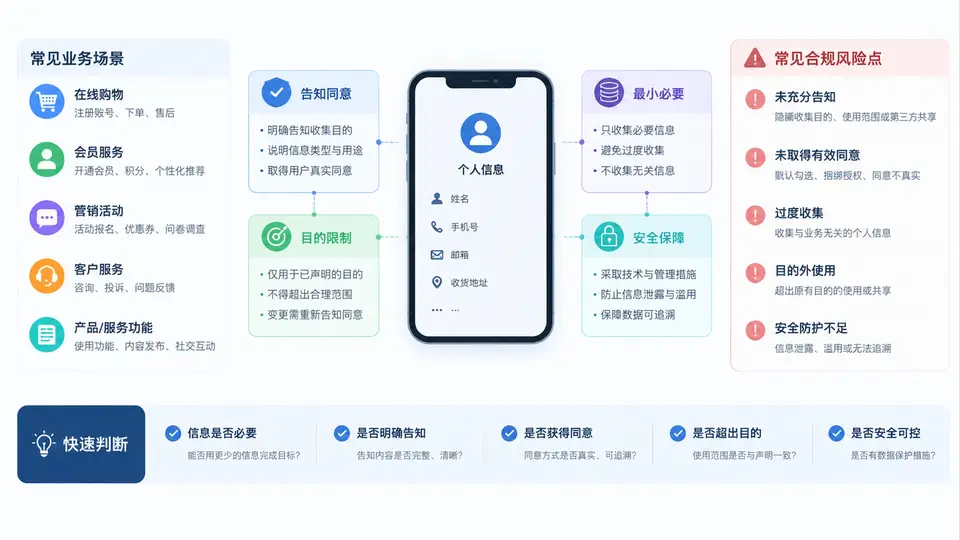
业务场景拆解:从“收集动作”到“风险点”
面向消费者收集个人信息,风险往往不在“有没有隐私政策”,而在具体业务动作与合规原则的错位。先把收集链路拆成可检查的节点,再逐点对照告知同意、最小必要、目的限制三项原则,才能形成可落地的风险点列表。
逐节点识别要点
上图的四个节点对应收集链路上最容易出问题的位置,识别时按以下判断标准逐项核对:
- 触发场景:区分“必要收集”与“附加收集”。注册只需手机号或邮箱,若同时要求身份证、人脸、通讯录,即触发最小必要审查。
- 告知与同意:检查是否存在默认勾选、一揽子同意、拒绝非必要权限即无法使用核心功能、无单独同意入口、无撤回路径。这些均指向告知同意原则的违反。
- 字段采集范围:将每个字段与当前业务功能做映射。领券不需要通讯录,浏览商品不需要精确位置,客服不需要相册权限——无法映射的字段即为超范围采集。
- 存储与使用:核对收集时声明的目的是否与实际使用一致。注册信息用于第三方营销、位置数据用于用户画像推送,均属于目的外使用。
识别时建议用“字段—功能—原则”三列对照表逐项过:每个采集字段必须能对应到一个具体业务功能,且该功能属于用户当前主动发起的场景;无法对应或对应到其他场景的,标记为风险点。
风险等级判断参考
| 判断维度 | 高风险 | 中风险 | 低风险 |
|---|---|---|---|
| 是否涉及敏感个人信息 | 身份证、人脸、行踪轨迹、通讯录 | 手机号、设备ID | 昵称、头像 |
| 同意获取方式 | 默认勾选、捆绑授权、无撤回 | 告知不显著、单独同意缺失 | 告知清晰、可撤回 |
| 与业务功能关联度 | 完全无关的字段采集 | 关联弱、可替代 | 直接必要 |
| 是否目的外使用 | 共享给第三方、用于营销 | 内部二次使用未告知 | 仅用于声明目的 |
风险等级不是固定标签,需结合企业实际业务规模、用户量、是否涉及未成年人等因素调整。上表为识别阶段的初判参考,最终定级应结合法务意见与监管口径。