1. 合规风险清单框架搭建
案例背景与任务边界
本案例针对一家虚构的制造型企业“华远精密制造有限公司”,其业务范围涵盖金属零部件生产、国内销售、出口贸易及配套仓储物流。企业员工约800人,年营收约12亿元,在华东和华南各有一个生产基地。由于业务涉及政府采购项目、跨境数据传输、大量劳务派遣用工、出口退税及电镀废水排放,合规风险覆盖面较广。本案例的任务是搭建一份合规风险清单框架,为后续逐项识别具体风险点提供结构基础。
框架搭建的核心逻辑
合规风险清单框架的搭建需要回答三个问题:覆盖哪些领域、每个领域下有哪些子领域、每个子领域的初步风险描述是什么。框架的完整性决定了后续风险识别的覆盖面,因此需要从企业的实际业务活动出发,而非照搬通用模板。
华远公司的业务活动与合规领域的映射关系如下:
- 反腐败:政府采购投标、供应商准入与验收、客户招待与礼品
- 数据保护:员工个人信息管理、跨境数据传输(出口业务涉及海外客户数据)、生产数据安全
- 劳动用工:劳务派遣用工比例、加班工时管理、职业健康防护
- 税务:出口退税申报、增值税进项抵扣、关联交易定价
- 环保:电镀废水排放、危废处置、碳排放报告
风险清单框架的结构设计
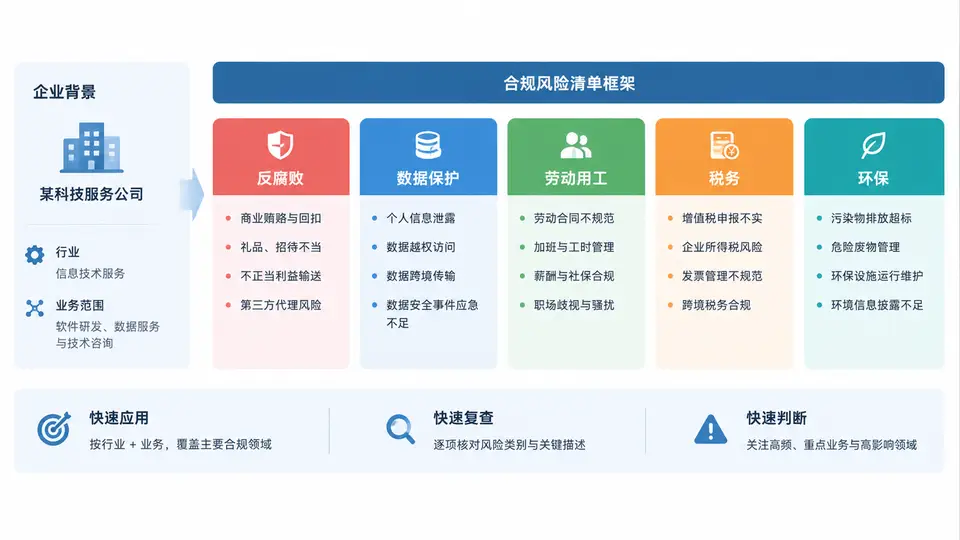
框架采用三级结构:风险类别 → 子领域 → 初步风险描述。每个风险类别对应一个合规领域,子领域按业务流程或管理对象划分,初步风险描述用一句话概括该子领域可能存在的合规风险方向。以下SVG展示了该框架的完整结构,以及各风险类别与企业业务活动之间的对应关系。
框架的填写与使用说明
上述框架中,每个风险类别下的子领域数量根据企业实际业务复杂度确定。华远公司的反腐败领域子领域最多(4个),因为其同时涉及政府采购和出口销售;环保领域子领域为3个,与其电镀工艺和碳排放报告义务直接相关。
初步风险描述的作用是划定后续识别的范围,而非给出最终结论。例如“供应商准入或验收环节可能存在商业贿赂或利益冲突”这一描述,在后续案例中将被拆解为供应商资质审核、招标文件编制、评标过程、合同签订、验收付款等具体环节的风险点。
框架搭建的检查要点:
- 风险类别是否覆盖企业全部业务活动?华远公司的出口贸易涉及数据跨境和出口退税,已分别归入数据保护和税务类别。
- 子领域是否与业务流程对应?例如“采购与供应商管理”对应采购部的供应商准入、招标、验收等流程。
- 初步风险描述是否指向具体风险方向?避免“可能存在合规风险”这类空泛表述。
- 框架是否预留了扩展空间?后续识别出的具体风险点应能挂接到对应子领域下。
框架的后续使用方式
该框架完成后,后续案例将按子领域逐一展开风险点识别。例如案例2将聚焦“反腐败 → 采购与供应商管理”子领域,识别供应商准入、招标、合同签订、验收付款等环节的具体风险点;案例3将聚焦“反腐败 → 销售与市场推广”子领域。每个子领域下的风险点识别完成后,将回填到本框架中,形成完整的合规风险清单。
框架本身不涉及风险等级评估和管控措施制定,这些内容将在风险点识别完成后另行开展。本案例的交付物即为上述SVG所展示的三级框架结构,可直接作为企业合规风险清单的目录和分类依据使用。