2. 反腐败风险点识别
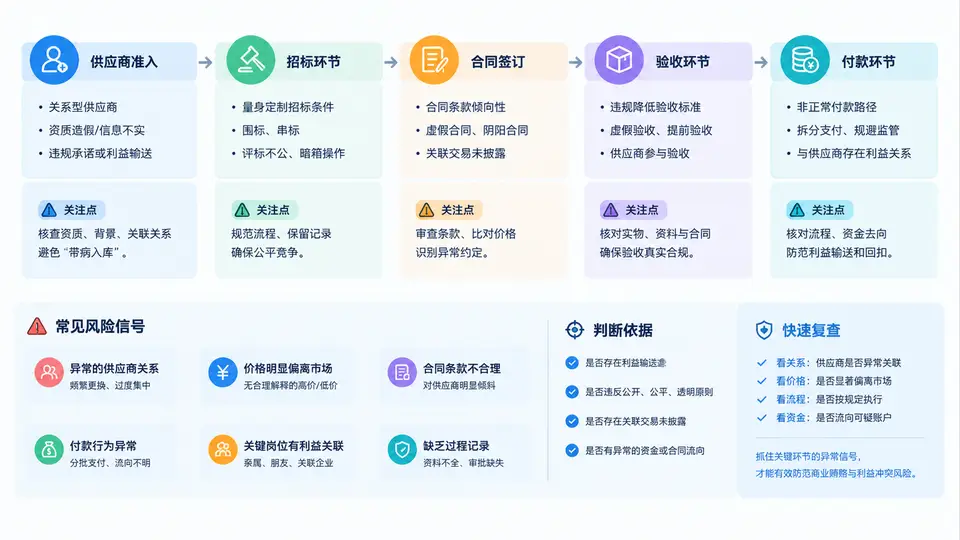
采购腐败风险从哪里长出来
采购环节的腐败风险,本质是“决策权、信息权、资金权”集中在少数节点,且缺乏交叉验证。识别时不要泛泛写“采购可能腐败”,而要落到具体子环节、具体动作、具体岗位和具体利益输送方式。以下按供应商准入、招标、合同签订、验收付款四个子环节展开。
四个子环节的风险点拆解
| 子环节 | 关键动作 | 典型腐败/利益冲突风险点 | 高风险岗位 |
|---|---|---|---|
| 供应商准入 | 资质审核、入库审批、供应商分级 | 未做关联关系核查即入库;为特定供应商放宽资质门槛;供应商实际控制人与采购人员存在亲属/投资关系未申报 | 采购经理、供应商管理员 |
| 招标 | 编制技术规格、发标、评标、定标 | 技术参数“量身定制”指向特定品牌;评标专家被提前接触;围标串标;拆分标段规避公开招标 | 需求提出人、评标委员会成员 |
| 合同签订 | 条款谈判、价格确认、审批签署 | 合同价明显高于市场价;付款条件异常宽松;阴阳合同;补充协议变相涨价 | 合同经办人、审批人 |
| 验收付款 | 到货验收、质量确认、付款审批 | 虚假验收;以次充好放行;提前付款或超额付款;验收人与供应商私下往来 | 验收员、财务付款审批人 |
如何把风险点写成可用的列表
识别出的风险点不能停留在“有风险”三个字,要写成可追溯、可评估、可整改的条目。建议每条风险点包含以下字段:
- 编号:如 R-01,便于后续跟踪。
- 子环节:供应商准入 / 招标 / 合同签订 / 验收付款。
- 风险描述:具体动作 + 具体对象 + 具体后果。例如“评标前评标专家私下接触投标人,导致评分倾向性”。
- 风险类型:商业贿赂 / 利益冲突 / 舞弊 / 其他。
- 涉及岗位:明确到岗位而非部门。
- 可能性与影响程度:可用高/中/低定性,也可用 1–5 分定量。
- 风险等级:由可能性和影响程度交叉得出,如“高”“中”“低”。
实操提示:识别采购腐败风险时,优先关注“一人多权”的节点——即同一人既能提出需求、又能参与评标、还能影响验收。这类节点是利益冲突和商业贿赂的高发区,应作为风险点列表中的重点条目。
示例:某制造企业采购环节风险点列表(节选)
| 编号 | 子环节 | 风险描述 | 风险类型 | 涉及岗位 | 可能性 | 影响程度 | 风险等级 |
|---|---|---|---|---|---|---|---|
| R-01 | 供应商准入 | 供应商实际控制人为采购经理配偶,未申报利益冲突即入库 | 利益冲突 | 采购经理 | 中 | 高 | 高 |
| R-02 | 招标 | 技术规格书指定某品牌独有参数,排斥其他投标人 | 舞弊 | 需求提出人 | 高 | 高 | 高 |
| R-03 | 招标 | 评标前评标专家接受投标人宴请,评分明显倾向 | 商业贿赂 | 评标委员会成员 | 中 | 高 | 高 |
| R-04 | 合同签订 | 合同单价高于同期市场均价 30%,无合理说明 | 舞弊 | 合同经办人 | 中 | 中 | 中 |
| R-05 | 验收付款 | 货物未到现场即签署验收单,付款审批未核对验收记录 | 舞弊 | 验收员/付款审批人 | 低 | 高 | 中 |
注意:上表为教学示例,用于说明风险点列表的字段结构和填写粒度,不代表任何真实企业的实际风险状况。实际使用时,可能性和影响程度应结合企业自身业务规模、历史事件、控制措施有效性进行校准。
识别时的三个判断锚点
- 是否涉及利益输送?——供应商与内部人员之间是否存在亲属、投资、兼职、离职后安排等关系。
- 是否绕开了制衡?——关键决策是否由单人完成,是否存在“既提需求又评标又验收”的岗位设置。
- 是否偏离了市场常态?——价格、付款条件、验收标准是否明显偏离同类采购的合理区间。
满足其中任意一条,就应作为风险点写入列表,并标注对应的子环节、岗位和风险类型。