3. 安全策略体系框架设计与文档层级规划
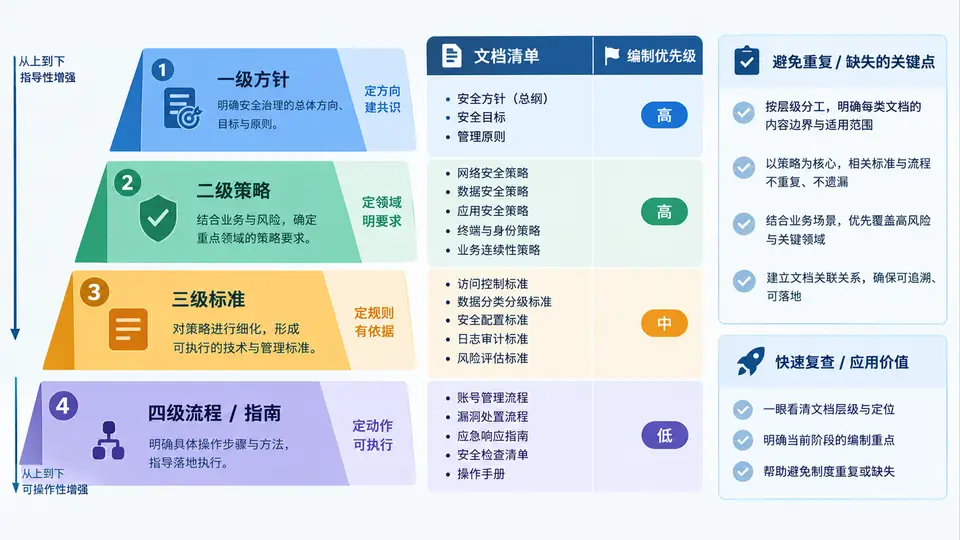
为什么需要四级文档层级
企业安全制度最常见的两个极端是:要么只有一份笼统的《信息安全管理办法》,无法指导具体操作;要么直接堆砌几十份操作手册,缺少顶层依据,导致文件之间互相矛盾、重复编制。四级层级的作用是把"为什么做—做什么—做到什么程度—怎么做"分开承载,每一级只回答一个问题,从而让文档既不重复也不缺失。
- 一级 方针(Policy):管理层意志与总体承诺,回答"为什么做安全、总体原则是什么",通常 1~2 页,由决策层签发。
- 二级 策略(Strategy/Control Policy):按领域划分的管控要求,回答"这个领域要管什么、管控底线在哪",如访问控制策略、数据安全策略。
- 三级 标准(Standard):可度量的统一规格,回答"达到什么程度算合规",如口令长度、日志留存天数、加密算法要求。
- 四级 流程/指南(Procedure/Guideline):可执行的操作步骤与作业指导,回答"具体谁在什么时间怎么做"。
判定一份文件属于哪一级,最实用的方法是看它的"可度量性":方针不可度量,策略给出管控方向,标准给出可验证的数值或规格,流程给出动作序列。若一份文件既写原则又写口令长度,说明层级混淆,应拆分。
四级文档的引用与派生关系
层级不是简单的上下级,而是"派生 + 引用"关系:下级文件必须能追溯到上级依据,上级文件不为下级规定具体动作。下图给出四级文档的派生方向、典型内容与追溯关系,同时标出常见的越级与重复问题位置。
文档清单与编制优先级
层级确定后,需要把企业实际要编制的文件列成清单,并排出编制顺序。排序原则是:先上层后下层、先高风险领域后一般领域、先有监管硬要求的先做。下表给出一份可直接套用的文档清单模板,含层级、文件名称、依据来源、责任部门、优先级与状态字段。
| 编号 | 层级 | 文件名称 | 依据来源 | 责任部门 | 优先级 | 状态 |
|---|---|---|---|---|---|---|
| P-01 | 一级 | 信息安全总方针 | 网络安全法、等保2.0、业务战略 | 安全委员会 | P0 | 已发布 |
| S-01 | 二级 | 访问控制策略 | P-01 第3章 | 安全部 | P0 | 编制中 |
| S-02 | 二级 | 数据安全策略 | P-01 第4章、数据安全法 | 安全部+数据owner | P0 | 待评审 |
| S-03 | 二级 | 运维安全策略 | P-01 第5章 | 运维部 | P1 | 未启动 |
| T-01 | 三级 | 口令与认证标准 | S-01 第2节 | 安全部 | P0 | 编制中 |
| T-02 | 三级 | 日志留存与审计标准 | S-01 第5节、S-03 | 安全部 | P1 | 未启动 |
| T-03 | 三级 | 数据加密与脱敏标准 | S-02 第3节 | 安全部 | P0 | 未启动 |
| R-01 | 四级 | 账号开通与权限变更流程 | T-01 | IT服务台 | P0 | 未启动 |
| R-02 | 四级 | 安全事件响应指南 | S-03、T-02 | 应急响应组 | P1 | 未启动 |
优先级判定规则:P0 = 有明确监管条款要求或直接对应重大风险;P1 = 支撑 P0 落地或覆盖中风险领域;P2 = 完善性、优化性文件。同一层级内,被下级文件引用次数越多的文件优先级越高。
避免重复与缺失的检查方法
清单编制完成后,用三个动作做交叉校验,可以在发布前发现大部分结构性问题:
- 向上追溯检查:逐份二、三、四级文件,确认其"依据来源"字段能指向上一级的具体条款编号。若指向的是整份文件而非条款,说明引用过粗,后续上级修订时无法定位影响范围。
- 横向去重检查:把同一层级所有文件的管控对象列出来,检查是否存在两个文件管同一对象。例如"日志"同时出现在访问控制策略和运维安全策略中,应明确一方为主、另一方引用。
- 向下覆盖检查:对每条二级策略,确认是否至少有一份三级标准承接;对每条三级标准,确认是否至少有一份四级流程落地。没有下级的策略是"悬空策略",无法执行。
常见误区:把"标准"写成"流程"。例如《口令标准》里写"用户应每90天修改一次口令,由管理员在AD中执行重置"——前半句是标准(可度量),后半句是流程(动作)。正确做法是标准只写"口令有效期≤90天、长度≥12位、含三类字符",具体重置操作放到四级流程中。
可直接使用的编制检查清单
| 检查项 | 通过标准 | 不通过时的处理 |
|---|---|---|
| 层级归属正确 | 每份文件只回答一个层级的问题,无跨级内容 | 拆分文件或调整层级 |
| 依据可追溯 | 下级文件引用上级具体条款编号 | 补充条款级引用 |
| 无同级重复 | 同一管控对象只由一份文件主责 | 指定主责文件,其余改为引用 |
| 无悬空策略 | 每条二级策略有三级标准承接 | 补充标准或合并策略 |
| 无断链流程 | 每份四级流程有三级标准可依 | 补充标准或调整流程归属 |
| 优先级有依据 | P0 文件对应监管条款或重大风险 | 重新评估并记录判定理由 |