1. 企业安全治理现状调研与基线差距分析
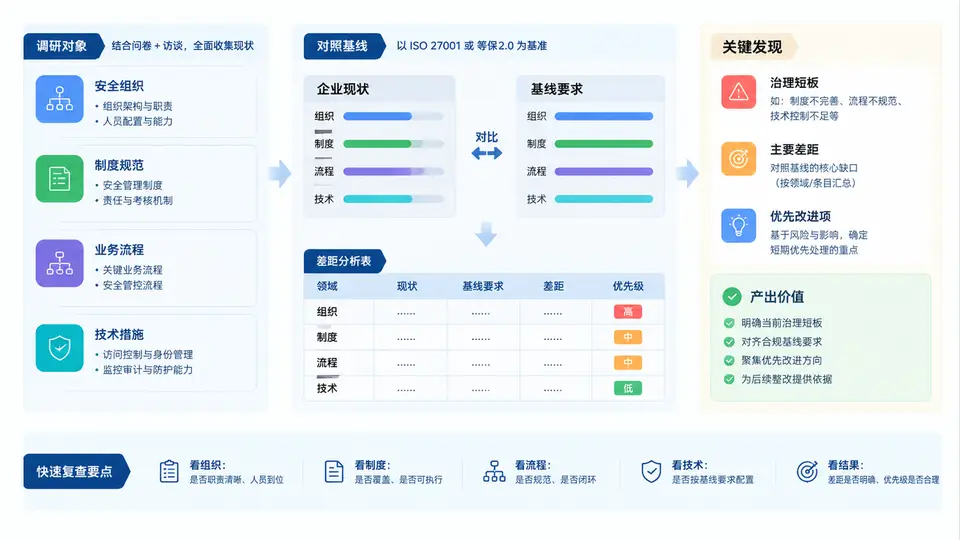
调研对象与信息采集框架
对一家约800人、业务覆盖线上交易与用户数据处理的互联网企业开展安全治理现状调研,核心是回答三个问题:现有安全能力落在哪里、与基线要求差多少、先补哪一块。调研不能只发问卷,需要"文档审阅 + 问卷 + 访谈 + 现场观察"四路并行,互相印证。
- 文档审阅:安全方针、管理制度、应急预案、组织架构图、岗位说明书、近12个月安全事件记录、等保测评报告或ISO 27001证书。
- 问卷:面向全员与安全相关岗位,覆盖意识、执行频率、工具使用、上报路径。
- 访谈:决策层(1人)、管理层(安全负责人、IT负责人、HR、法务)、执行层(运维、开发、客服各1-2人)。
- 现场观察:机房/云控制台权限、终端防护状态、日志留存、备份介质管理。
调研问卷设计要点
问卷分两类:全员版(10题以内,5分钟完成)和安全相关岗位版(20题左右)。全员版聚焦意识与行为,岗位版聚焦制度执行与技术操作。以下为全员版核心题目示例:
| 题号 | 题目 | 选项/评分 | 对应基线控制点 |
|---|---|---|---|
| Q1 | 你是否知道公司信息安全方针或安全红线? | 知道且能说出 / 知道但说不清 / 不知道 | ISO A.5.1 / 等保 安全管理机构 |
| Q2 | 过去6个月是否参加过安全培训? | 是,有记录 / 是,无记录 / 否 | ISO A.7.2.2 / 等保 安全培训 |
| Q3 | 收到可疑邮件或链接时如何处理? | 上报安全岗 / 自行判断删除 / 直接打开 | ISO A.7.2.2 / 等保 安全意识 |
| Q4 | 你的工作账号是否与他人共用? | 从不 / 偶尔 / 经常 | ISO A.9.2.1 / 等保 身份鉴别 |
| Q5 | 发现安全事件后是否知道上报路径? | 知道并上报过 / 知道未上报 / 不知道 | ISO A.16.1.2 / 等保 事件报告 |
访谈提纲(分层)
- 决策层:安全投入占IT预算比例?是否设立安全委员会?重大安全事件是否进入董事会/经营会议题?
- 管理层:安全职责是否写入岗位说明书?制度发布后如何检查执行?近一年是否做过内部审计或等保测评?
- 执行层:日常操作中哪些安全要求最难执行?是否有工具支撑(如堡垒机、DLP、SIEM)?事件上报后多久有反馈?
基线差距分析表(示例)
以ISO 27001附录A和等保2.0安全通用要求为对照基线,逐条判定并标注差距等级。以下为部分示例:
| 控制域 | 基线要求 | 现状证据 | 判定 | 差距等级 | 优先改进项 |
|---|---|---|---|---|---|
| 安全方针 | 发布信息安全方针并传达 | 有方针文档,但员工问卷Q1显示60%说不清 | 部分符合 | 中 | 方针宣贯与考核 |
| 组织与职责 | 明确安全职责分工 | 无安全委员会,岗位说明书未含安全职责 | 不符合 | 高 | 建立治理组织与RACI |
| 资产管理 | 信息资产清单与责任人 | 有IT资产台账,但未分类分级 | 部分符合 | 中 | 资产分类分级 |
| 访问控制 | 最小权限与账号唯一 | 问卷Q4显示15%存在账号共用 | 部分符合 | 高 | 账号治理与堡垒机 |
| 事件管理 | 事件报告与响应流程 | 有预案但未演练,上报路径不清晰 | 部分符合 | 中 | 事件响应演练 |
| 业务连续性 | 备份与恢复测试 | 有备份,近12个月未做恢复测试 | 部分符合 | 高 | 恢复演练 |
差距等级判定建议:高风险=无制度且无执行;中风险=有制度但执行不一致或无记录;低风险=已执行但文档/记录待完善。优先改进项按"高风险→中风险→低风险"排序,同时结合业务影响面与整改成本微调。
调研执行与结果验证
- 问卷发放:通过企业微信/钉钉发放,设置匿名,回收率目标≥70%。回收后按部门、岗位交叉统计,识别意识薄弱群体。
- 访谈记录:每场访谈30-45分钟,至少两人参与(一人主问、一人记录),访谈后24小时内整理纪要并请被访者确认。
- 现场核查:抽查10个终端防护状态、5个云账号权限、3份备份恢复记录,与问卷/访谈结果比对,发现"说做不一"的差距。
- 差距分析表评审:由安全负责人、IT负责人、业务代表共同评审,确认判定与优先级,输出最终版差距分析表。
- 验证闭环:改进项启动后,3个月内复查对应控制点,确认差距等级是否降级。
调研中常见偏差:①只访谈管理层,忽略执行层真实操作困难;②问卷题目诱导性强,导致数据失真;③差距分析表只列问题不给优先级,无法指导整改。建议每项差距至少保留一条可追溯的证据(文档编号、问卷题号、访谈记录编号、现场照片编号)。