2. 安全治理组织架构设计与RACI矩阵编制
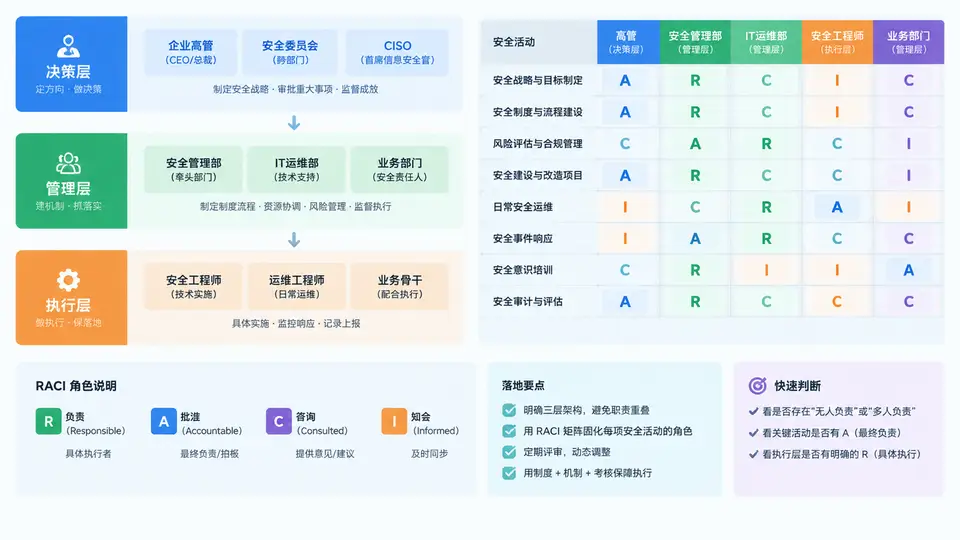
三层治理架构的角色定位
中型企业安全治理失效的常见根因不是“没人管”,而是“谁都能管、谁都不担责”。三层架构的核心是把决策权、管理权、执行权分离,并让每一层都有明确的输入与输出。
- 决策层(安全治理委员会):由CEO或分管副总担任主任,成员含CIO、CFO、法务、业务负责人。职责是批准安全战略、预算、重大风险接受决策,每季度至少召开一次会议。
- 管理层(安全治理工作组):由CISO或安全负责人牵头,成员含IT运维经理、开发负责人、HR、合规专员。职责是把决策层批准的战略拆解为可执行的安全项目、制度与指标,每月例会跟踪。
- 执行层(安全执行团队):含安全运营工程师、系统管理员、开发安全联络人、各部门安全接口人。职责是按RACI矩阵执行具体安全活动并反馈结果。
RACI矩阵编制方法
RACI矩阵把“安全活动”与“角色”交叉,每个交叉格标注R/A/C/I。编制时遵循三条硬规则:每项活动有且仅有一个A;至少有一个R;同一角色在同一活动中不能同时是A和R(避免自己问责自己)。
以下以中型制造企业为例,选取6项典型安全活动,覆盖三层架构中的关键角色。
| 安全活动 | 治理委员会 | CISO | IT运维经理 | 开发负责人 | HR | 安全运营工程师 |
|---|---|---|---|---|---|---|
| 批准年度安全预算 | A | R | C | I | I | I |
| 制定安全策略与制度 | I | A | C | C | C | I |
| 漏洞扫描与修复跟踪 | I | A | C | R | — | R |
| 安全事件应急响应 | I | A | C | I | I | R |
| 员工安全意识培训 | I | A | I | I | R | C |
| 新系统上线安全评审 | I | A | C | R | — | C |
编制要点:先列活动清单(建议从ISO 27001附录A或等保2.0控制项中提取),再逐项确认A角色。若某项活动找不到A,说明该活动本身定义不清或不应存在;若出现两个A,需拆分活动或明确主责。
落地检查与常见问题
矩阵编制完成后,用以下清单做一次自检,避免“纸上RACI”:
- 每行是否恰好一个A?多A或零A都需修正。
- 每行是否至少一个R?只有A没有R意味着无人执行。
- 同一角色在同一行是否同时出现A和R?若是,需将R转移给其他角色。
- 执行层角色是否承担了过多A?A应集中在管理层,执行层以R为主。
- 矩阵是否与岗位说明书、绩效考核挂钩?未挂钩的RACI无法真正约束行为。
常见误区:把RACI矩阵做成“全员参与表”,每个格子都填C或I。这会导致决策效率下降、责任稀释。正确做法是:C和I只保留真正需要咨询和知会的角色,其余留空。
可复用RACI矩阵模板
以下模板可直接复制到Excel或在线表格中,替换活动名称和角色列即可使用。
| 安全活动 | 治理委员会 | CISO | IT运维经理 | 开发负责人 | HR | 安全运营工程师 |
|---------|-----------|------|-----------|-----------|-----|--------------|
| 活动1   |           |      |           |           |     |              |
| 活动2   |           |      |           |           |     |              |
| 活动3   |           |      |           |           |     |              |
| 活动4   |           |      |           |           |     |              |
| 活动5   |           |      |           |           |     |              |

填写规则:
- 每行有且仅有一个 A(问责者)
- 每行至少有一个 R(执行者)
- 同一角色在同一行不得同时为 A 和 R
- C/I 按需填写,不需要则留空
完成矩阵后,建议由CISO组织一次跨部门评审会,逐行确认A和R角色是否认可自身职责。评审通过后,将矩阵作为安全治理文件的附件发布,并在每季度治理工作组例会上回顾执行情况,对争议项进行修订。