3. SICR监管要求
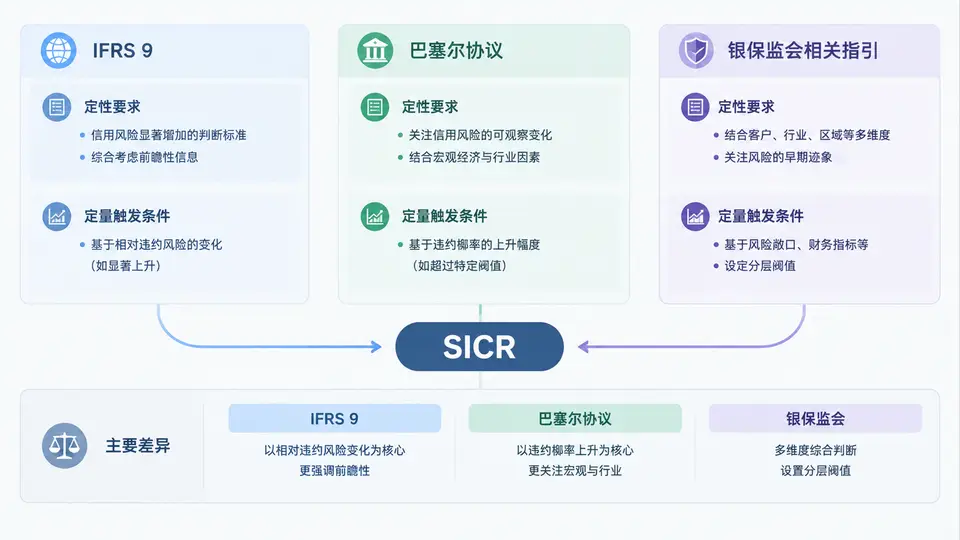
信用风险显著增加(Significant Increase in Credit Risk,SICR)是预期信用损失(ECL)模型的核心分水岭。是否触发SICR,直接决定金融资产处于三阶段模型中的第一阶段还是第二阶段,进而影响减值准备的计量方式与利润波动。然而,SICR并非由单一规则定义,而是由会计准则、资本监管规则与国内监管指引共同塑造。理解三套体系对SICR的定性要求与定量触发条件,是设计阈值体系的前提。
一、核心原理:三套监管体系的定位差异
IFRS 9、巴塞尔协议与银保监会指引在SICR问题上的出发点并不相同。IFRS 9是会计准则,目标是确保财务报表中的减值准备充分反映信用风险变化,强调“相对变化”而非“绝对水平”。巴塞尔协议是资本监管框架,关注的是资本充足率与风险加权资产,其内部评级法中的违约概率(PD)迁移逻辑与IFRS 9的SICR有交集,但目的不同。银保监会相关指引则是国内监管落地要求,在IFRS 9框架下对银行如何实施SICR提出更具体的治理、披露与审慎性要求。
三者的关系可以概括为:IFRS 9提供原则性定义,巴塞尔协议提供风险参数与评级迁移的技术基础,银保监会指引提供实施层面的合规约束。SICR阈值设计必须同时满足会计准则的“相对变化”逻辑与监管的审慎性底线。
二、IFRS 9对SICR的定性要求与定量触发条件
IFRS 9第5.5.9条明确:如果金融工具在报告日的信用风险自初始确认后已显著增加,主体应确认整个存续期的预期信用损失。准则并未给出统一的量化阈值,而是要求主体结合具体事实和情况判断。定性要求包括:信用风险变化的评估应基于初始确认日与报告日的违约风险对比,而非资产公允价值变化;应考虑前瞻性信息;应区分“信用风险变化”与“信用质量水平”。
在实务中,IFRS 9的定量触发条件通常包括以下几类:
- 内部评级迁移:评级下调达到一定级别,例如从投资级下调至投机级,或内部PD上升超过初始PD的一定倍数。
- 逾期天数:普遍采用30天逾期作为可反驳的SICR推定触发条件,即逾期超过30天通常视为信用风险显著增加。
- 外部市场指标:信用利差扩大、CDS价格上升、外部评级下调等。
- 借款人特定事件:财务困境、债务重组、经营恶化等。
三、巴塞尔协议与银保监会指引的补充要求
巴塞尔协议本身不直接规定SICR,但其内部评级法(IRB)中的PD、违约风险暴露(EAD)和违约损失率(LGD)参数体系,为SICR的定量判断提供了技术基础。巴塞尔协议要求银行建立评级体系,并持续监控评级迁移。评级迁移矩阵因此成为SICR触发条件的重要来源。例如,当借款人评级从某一级别下调至更低级别时,可触发SICR判断。
银保监会在《商业银行预期信用损失法实施管理办法》等文件中,对SICR提出了更具体的治理与实施要求。核心要点包括:
- 银行应建立SICR的认定标准和流程,并报董事会或高级管理层审批。
- SICR判断应同时考虑定量和定性因素,不得仅依赖单一指标。
- 应建立SICR触发后的复核机制,防止随意调整阶段划分。
- 应充分披露SICR的判断标准、阶段划分结果及对减值准备的影响。
- 监管机构有权对SICR标准的审慎性提出质疑,并要求调整。
与IFRS 9相比,银保监会指引更强调治理架构、文档化和可审计性。这意味着SICR阈值不能是“黑箱”,而必须有清晰的规则、参数来源和审批记录。
四、三套体系的差异对比与实务案例
下表从目标、触发逻辑、量化程度和监管约束四个维度对比三套体系:
| 维度 | IFRS 9 | 巴塞尔协议 | 银保监会指引 |
|---|---|---|---|
| 核心目标 | 确保减值准备充分反映信用风险变化 | 确保资本充足,风险加权资产准确 | 确保国内银行合规实施ECL |
| 触发逻辑 | 相对初始确认的信用风险变化 | 评级迁移与违约概率变化 | 同时接受定量与定性触发 |
| 量化程度 | 原则性,不设统一阈值 | 参数化,依赖内部评级体系 | 要求明确标准,但保留灵活性 |
| 监管约束 | 审计与会计准则约束 | 资本监管约束 | 现场检查与非现场监管约束 |
以一个公司贷款客户为例:初始确认时内部评级为BBB,PD为0.8%。报告日评级下调至BB,PD上升至2.5%。IFRS 9视角下,PD相对上升超过3倍,且评级下调两个级别,通常触发SICR。巴塞尔协议视角下,评级迁移矩阵显示该级别迁移率显著,资本计量需调整。银保监会视角下,银行需记录触发依据、审批流程和阶段划分结果,并接受监管检查。
五、SICR阈值设计的监管合规要点
综合三套体系,SICR阈值设计应遵循以下流程:
步骤1:识别监管要求
  - 确认适用IFRS 9、巴塞尔协议及银保监会指引
  - 提取定性要求与强制触发条件

步骤2:建立定量触发指标
  - 内部评级迁移:下调级别数或PD倍数
  - 逾期天数:30天推定触发
  - 外部指标:信用利差、CDS、外部评级

步骤3:设置定性触发清单
  - 借款人财务困境
  - 债务重组或展期
  - 经营环境重大不利变化

步骤4:建立复核与审批机制
  - 定期回溯测试
  - 监管沟通与文档化
  - 董事会或高级管理层审批

步骤5:披露与审计
  - 披露SICR标准与阶段划分结果
  - 接受内外部审计与监管检查
需要特别注意的是,银保监会指引要求银行不得利用SICR标准调节利润。因此,阈值设计应保持一致性,避免频繁调整。若确需调整,应有充分理由并履行审批程序。同时,IFRS 9要求考虑前瞻性信息,这意味着SICR触发条件不能仅依赖历史数据,而应纳入宏观经济预测情景。
总之,SICR监管要求是一个多层叠加的体系。IFRS 9提供原则,巴塞尔协议提供技术参数,银保监会指引提供合规约束。只有将三者有机结合,才能设计出既符合会计准则、又满足资本监管和国内合规要求的SICR阈值体系。