3. 个人信息处理活动记录(ROPA)模板与填报
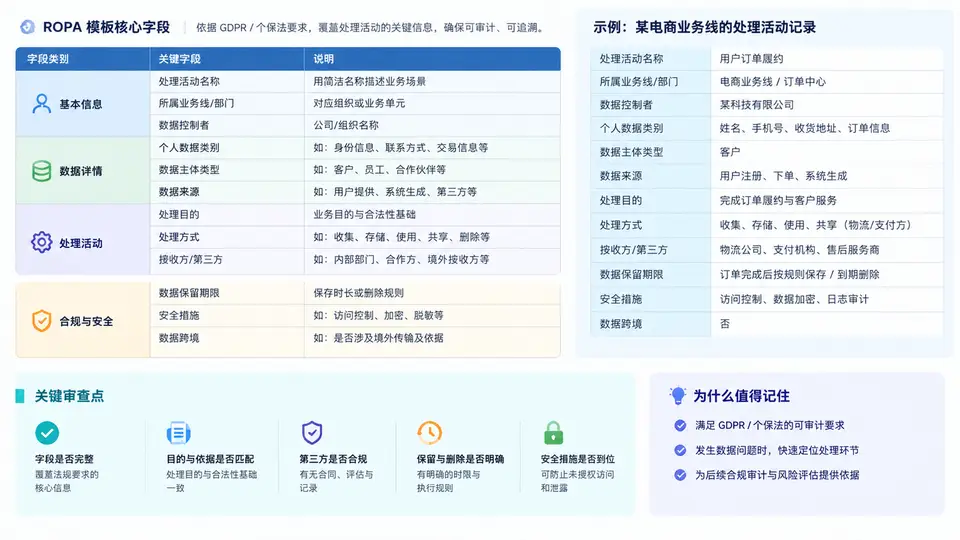
ROPA 的定位与最小可审计字段集
ROPA(Record of Processing Activities,处理活动记录)不是“隐私政策”的副本,而是企业内部对每一条个人信息处理活动的结构化台账。GDPR 第30条与《个人信息保护法》第55、56条共同要求:处理活动需可追溯、可说明、可审计。一条合格的 ROPA 记录,至少要能回答六个问题:谁在处理、处理什么、为什么处理、怎么处理、给谁看、留多久。
下面这张图把 ROPA 的字段结构按“处理活动生命周期”组织成一条可审计链路,每个字段都对应一个审计追问点:
ROPA 模板字段设计
以下模板以“一条处理活动 = 一行记录”为原则,字段分为必填与选填两类。必填字段缺失将直接导致该条记录不可审计。
| 字段编号 | 字段名称 | 填写要求 | 是否必填 | 审计追问 |
|---|---|---|---|---|
| R01 | 处理活动名称 | 业务可识别的名称,如“员工薪酬发放” | 必填 | 这条记录对应什么业务? |
| R02 | 处理者/控制者 | 法人实体全称 + 统一社会信用代码 | 必填 | 谁对处理活动负责? |
| R03 | 处理目的 | 具体、明确、合法,不得写“业务需要” | 必填 | 为什么可以处理? |
| R04 | 法律依据 | 同意/合同/法定义务/合法利益/公共利益 | 必填 | 依据哪一条法律? |
| R05 | 数据主体类别 | 员工/客户/供应商联系人/访客等 | 必填 | 处理了谁的数据? |
| R06 | 个人信息类别 | 姓名/身份证号/银行账号/生物识别等 | 必填 | 处理了哪些字段? |
| R07 | 敏感个人信息标识 | 是/否,若是需注明具体类型 | 必填 | 是否涉及敏感信息? |
| R08 | 接收方 | 第三方名称、角色、所在国家/地区 | 必填 | 数据流向了哪里? |
| R09 | 跨境传输 | 是/否,若是需注明传输机制 | 必填 | 是否出境?依据什么机制? |
| R10 | 保留期限 | 具体时长或判定条件,如“离职后2年” | 必填 | 留多久?到期怎么删? |
| R11 | 安全措施 | 加密/访问控制/日志审计/脱敏等 | 必填 | 怎么保护? |
| R12 | DPIA编号 | 若已做隐私影响评估,填写编号 | 选填 | 是否做过风险评估? |
| R13 | 同意记录ID | 若依据为同意,关联同意管理系统ID | 选填 | 同意证据在哪里? |
| R14 | 责任人 | 业务负责人 + 隐私接口人 | 必填 | 谁维护这条记录? |
| R15 | 更新日期 | 最近一次复核或变更日期 | 必填 | 记录是否最新? |
一条业务线的 ROPA 填报示例
以“员工薪酬发放”这一处理活动为例,完成一条完整填报。该活动涉及员工敏感个人信息(银行账号、身份证号),且接收方包括银行与税务机构,属于典型的高风险处理活动。
ROPA 记录编号:ROPA-HR-2024-001
处理活动名称:员工薪酬发放
处理者/控制者:XX科技有限公司(统一社会信用代码:91310000XXXXXXXXXX)
处理目的:按月向员工支付劳动报酬,履行劳动合同义务
法律依据:劳动合同(《个保法》第13条第1款第2项)+ 法定义务(税务申报)
数据主体类别:正式员工、试用期员工、离职结算员工
个人信息类别:姓名、身份证号、银行账号、薪酬金额、考勤记录
敏感个人信息标识:是(银行账号、身份证号)
接收方:
  - 开户银行(处理者角色,境内)
  - 税务机关(独立控制者,境内)
  - 薪酬外包服务商(处理者角色,境内)
跨境传输:否
保留期限:劳动关系存续期间 + 离职后2年(依据《劳动合同法》第50条)
安全措施:传输加密(TLS 1.3)、数据库字段级加密、访问权限最小化、操作日志留存6个月
DPIA编号:DPIA-HR-2024-003
同意记录ID:不适用(依据为合同与法定义务)
责任人:HR薪酬主管 张XX / 隐私接口人 李XX
更新日期:2024-06-15
填报状态:✅ 完整
填报要点:法律依据不能只写“同意”。当处理活动同时存在多个依据时,应分别列明并标注优先级。例如薪酬发放中,合同是主要依据,税务申报是法定义务,两者并行不冲突。
审计视角下的完整性检查
ROPA 填报完成后,需从审计视角做一次完整性检查。以下检查表可直接用于逐条核对:
| 检查项 | 检查内容 | 通过条件 | 常见问题 |
|---|---|---|---|
| 目的明确性 | 处理目的是否具体、可理解 | 能回答“为什么处理”且不笼统 | 写“业务需要”“系统管理” |
| 依据充分性 | 法律依据是否与处理目的匹配 | 依据条款可引用、可验证 | 依据写“同意”但无同意记录 |
| 数据最小化 | 个人信息类别是否与目的相关 | 无过度收集字段 | 薪酬发放收集了家庭住址 |
| 接收方透明 | 接收方是否完整列出 | 含名称、角色、国家/地区 | 遗漏外包服务商 |
| 保留期限可执行 | 保留期限是否有明确起算点 | 可计算、可触发删除 | 写“长期保存” |
| 安全措施对应 | 安全措施是否覆盖主要风险 | 加密、访问控制、日志至少各一项 | 只写“已采取安全措施” |
| 版本可追溯 | 更新日期与责任人是否明确 | 可定位到具体维护人 | 无更新日期或责任人空缺 |
高风险信号:若一条 ROPA 记录中“敏感个人信息标识”为“是”,但“安全措施”仅填写“已加密”,且无 DPIA 编号,则该记录在审计中会被判定为证据不足。敏感个人信息处理活动必须能提供加密方式、访问控制策略和 DPIA 结论三项证据。
ROPA 维护与更新机制
ROPA 不是一次性填完就结束的文档。以下触发条件出现时,必须在 10 个工作日内更新对应记录:
- 新增或变更处理目的、处理方式;
- 新增个人信息类别或数据主体类别;
- 新增或更换接收方、跨境传输路径;
- 保留期限调整或删除机制变更;
- 法律依据发生变化(如同意撤回、合同终止);
- 安全措施升级或降级;
- DPIA 结论更新。
每次更新需在“更新日期”字段记录,并在备注中说明变更原因。审计时,版本历史本身就是合规证据的一部分。