1. 企业数据资产盘点与隐私影响范围界定
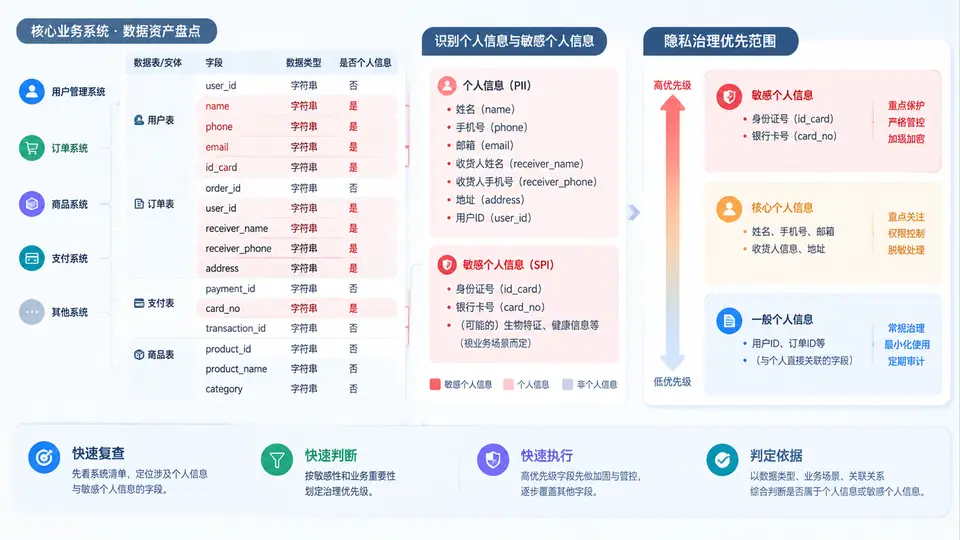
盘点对象与范围锚定
本次盘点选取某零售企业“会员订单中心”作为核心业务系统。该系统承载线上商城、门店POS与客服工单三条数据入口,是个人信息密度最高的系统之一。盘点前先锁定三类边界:系统边界(会员订单中心及其直连数据库、日志库、缓存)、数据边界(结构化订单表、会员表、非结构化客服会话记录)、时间边界(截至盘点日仍在线提供服务的生产数据,不含已归档冷备)。
数据资产清单与字段级识别
盘点以“表—字段—样例值”三级粒度展开。对每个字段,先判断是否与已识别自然人相关,再判断是否属于个人信息(PI),最后判断是否落入敏感个人信息(SPI)范畴。判断依据采用《个人信息保护法》第二十八条及GB/T 35273的敏感类型清单。
| 数据表 | 字段 | 样例值(脱敏示意) | 判定 | 依据 |
|---|---|---|---|---|
| member_profile | member_id | M202401**** | PI | 可关联到特定会员 |
| member_profile | mobile | 138****6721 | PI | 手机号可识别自然人 |
| member_profile | id_card_no | 3101**********1234 | SPI | 身份证号属敏感个人信息 |
| member_profile | bank_card | 6222**********8890 | SPI | 金融账户属敏感个人信息 |
| order_main | order_id | O20240315**** | 非PI | 订单编号本身不指向自然人 |
| order_main | receiver_name | 张* | PI | 收货人姓名可识别 |
| order_main | receiver_addr | 上海市浦东新区**路**号 | PI | 地址可定位到个人 |
| service_chat | chat_content | “我身份证丢了,订单…” | SPI(含) | 会话中可能夹带身份证号等敏感信息 |
| service_chat | chat_meta | 会话时间、渠道 | 非PI | 元数据不直接识别个人 |
| payment_log | pay_account | ali***@example.com | PI | 支付账号可识别 |
| payment_log | pay_amount | 299.00 | 非PI | 金额本身不识别个人 |
判定口诀:先问“能否单独或结合其他信息识别到具体人”,再问“是否属于身份证号、金融账户、生物识别、医疗健康、行踪轨迹、14岁以下儿童信息等敏感类型”。两个问题都答“是”,即为SPI。
隐私影响范围与优先级划定
识别出PI/SPI字段后,按“敏感度×数据量×暴露面”三维打分,划定治理优先级。敏感度取字段最高等级(SPI=3,PI=2,非PI=1);数据量按当前记录数分档(>100万=3,10万~100万=2,<10万=1);暴露面按可访问系统数分档(多系统共享=3,单系统=2,仅离线=1)。三项乘积≥12进入P0,6~11进入P1,其余P2。
盘点结果与治理动作
本次盘点共识别出SPI字段3个(id_card_no、bank_card、chat_content中含身份证号的会话)、PI字段4个(mobile、receiver_name、receiver_addr、pay_account)、非PI字段4个。P0范围锁定为member_profile表的id_card_no与bank_card,以及service_chat表的chat_content。治理动作按优先级落地:
- P0(立即):对id_card_no、bank_card启用AES-256加密存储,密钥由KMS托管;chat_content增加正则扫描,命中身份证号/银行卡号时自动打标并触发脱敏;访问权限收敛至风控与合规两个角色,开启全量审计日志。
- P1(30天内):mobile在非必要展示场景统一脱敏为138****6721;receiver_addr在客服界面仅显示到区级;pay_account在日志中截断为前3后4。
- P2(常规):order_id、pay_amount、chat_meta维持现有基线策略,纳入季度复查。
盘点不是一次性动作。会员订单中心每次新增字段、新增数据入口或新增下游系统时,都应重新执行“字段级识别→敏感度判定→优先级打分”三步,确保隐私影响范围始终与数据资产同步更新。