2. 数据隐私治理组织架构与职责矩阵设计
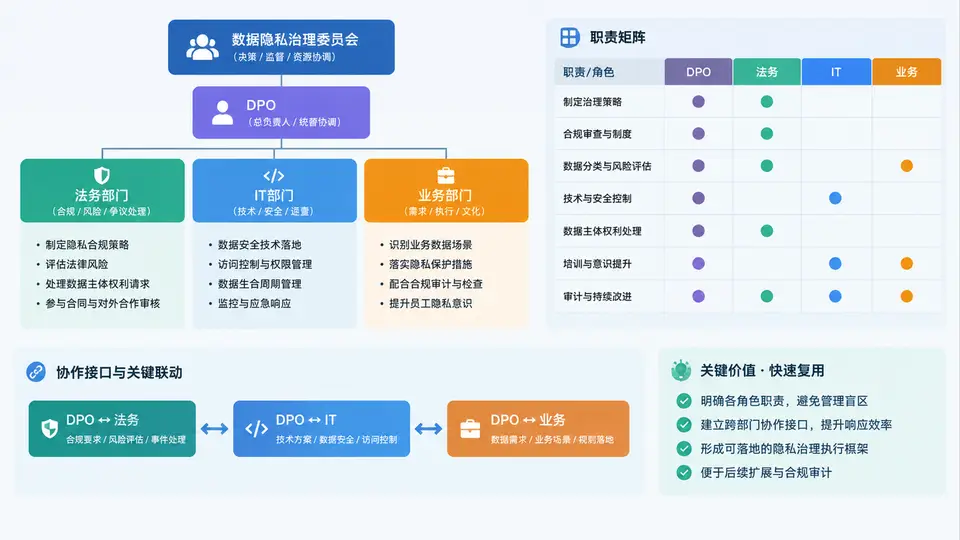
为什么中型企业需要“轻量三层”隐私治理架构
中型企业(约500–2000人)通常不具备跨国集团那种专职隐私团队,但又必须满足《个人信息保护法》《数据安全法》以及GDPR等外部合规要求。若把隐私责任全部压给法务或IT,会出现两个典型问题:业务侧无人对处理活动负责,以及跨部门协作没有固定接口。因此本例采用“决策层—统筹层—执行层”三层结构,把DPO、法务、IT、业务部门的职责落到可操作的接口上。
组织架构与职责矩阵
下图给出该企业的隐私治理组织架构:决策层负责资源与风险裁决,统筹层由DPO牵头、法务与IT安全协同,执行层由各业务线的隐私联络员(Privacy Champion)承担一线责任。图中同时标出四条关键协作接口,它们是后续ROPA填报、隐私政策审查、事件响应能否顺畅运转的基础。
职责矩阵(RACI)落地
仅有架构图还不够,必须把每项隐私治理活动映射到具体角色。下表采用RACI方式(R=负责执行,A=最终问责,C=被咨询,I=被通知),覆盖中型企业最常见的六类活动。表中“隐私联络员”按业务线分别设置,避免出现“人人有责等于无人负责”。
| 治理活动 | DPO | 法务合规 | IT与安全 | 业务隐私联络员 | 数据治理委员会 |
|---|---|---|---|---|---|
| 隐私策略与制度制定 | A/R | C | C | I | A(批准) |
| 个人信息处理活动记录(ROPA)维护 | A | C | C | R | I |
| 隐私影响评估(PIA) | A/R | C | C | R(提供业务事实) | I(高风险时审批) |
| 数据主体请求响应(查阅/删除/更正) | A | C | R(系统执行) | R(身份核验与沟通) | I |
| 隐私事件响应与监管上报 | A/R | C | R(技术遏制与取证) | R(初报与业务影响说明) | I(重大事件决策) |
| 供应商与跨境传输隐私审查 | A | R | C | C | I |
协作接口的操作化定义
为避免职责矩阵停留在纸面,需要把四条接口写成可执行的触发条件与交付物。以下为示例定义,企业可根据自身规模裁剪:
- 接口① DPO ↔ 法务:当业务线提出新系统上线或新数据字段采集时,业务联络员在需求评审前3个工作日提交《处理活动说明》,DPO判断是否触发PIA,法务在5个工作日内出具合规意见。
- 接口② DPO ↔ IT安全:DPO提出权限最小化或加密要求后,IT安全在变更窗口内完成配置,并回传配置截图或审计日志作为闭环证据。
- 接口③ 业务联络员 ↔ DPO:数据主体请求须在1个工作日内初报DPO,DPO在法定期限内统筹答复口径;隐私事件须在发现后2小时内初报。
- 接口④ 业务联络员 ↔ 法务:涉及供应商数据处理或跨境传输时,业务联络员提交供应商清单与数据流向,法务完成条款审查并留存评估记录。
落地建议:中型企业可先任命一名兼职DPO(通常由法务或合规负责人兼任),再在每个业务线指定一名隐私联络员。第一年重点跑通ROPA与数据主体请求两条流程,第二年再扩展PIA与跨境评估。
常见误区:把DPO设为IT部门下属,会导致监督独立性不足;或让业务联络员只挂名不参与评审,导致ROPA字段与实际处理活动脱节。职责矩阵必须与绩效考核挂钩,否则协作接口会迅速失效。