4. 恶意软件感染主机的网络隔离操作
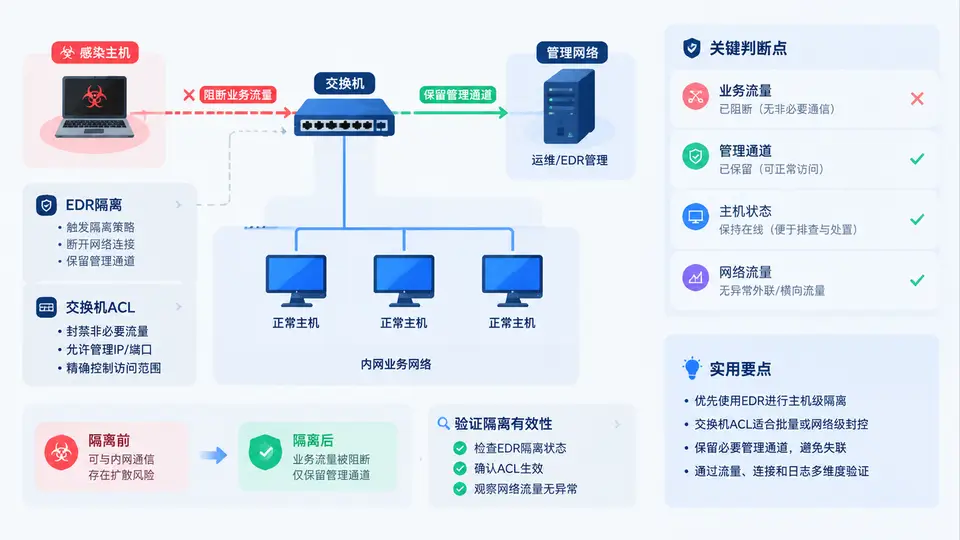
隔离前的决策边界
对已确认感染恶意软件的主机,网络隔离不是简单“拔网线”。需要同时满足三个约束:切断恶意软件横向移动与C2回连、保留取证与管理通道、隔离动作可验证、可回滚。隔离前先确认主机身份(IP、MAC、主机名、EDR Agent ID)、感染证据(进程、哈希、外连IP/域名)以及业务归属,避免误隔离核心生产节点。
隔离通道通常分两层:EDR网络遏制(Agent侧下发隔离策略,仅放行EDR管理流量)和交换机ACL(端口级过滤,作为EDR失效时的兜底)。两者可叠加使用,但需注意EDR隔离后远程桌面会中断,必须提前保留带外管理或跳板机通道。
EDR隔离与交换机ACL的配合
EDR隔离的优点是精准到进程和主机,且能保留Agent管理通道;缺点是如果Agent被恶意软件卸载或失联,隔离即失效。交换机ACL的优点是网络层强制,不依赖主机状态;缺点是粒度粗,容易误伤同网段其他主机。推荐做法是先EDR隔离,再交换机ACL加固,两者时间差控制在1分钟内。
交换机ACL配置示例
以下为Cisco IOS风格ACL,应用于感染主机所在端口Gi1/0/24的入方向。核心逻辑:放行EDR管理平台和跳板机,拒绝其他所有流量。
! 定义EDR管理平台和跳板机地址
ip access-list extended QUARANTINE_ACL
 ! 放行到EDR管理平台的443
 permit tcp host 10.20.3.45 host 10.20.1.100 eq 443
 ! 放行到跳板机的SSH/RDP
 permit tcp host 10.20.3.45 host 10.20.3.10 eq 22
 permit tcp host 10.20.3.45 host 10.20.3.10 eq 3389
 ! 放行DNS(可选,用于EDR域名解析)
 permit udp host 10.20.3.45 host 10.20.1.2 eq 53
 ! 拒绝其他所有IP流量
 deny ip any any log

! 应用到端口入方向
interface GigabitEthernet1/0/24
 ip access-group QUARANTINE_ACL in
注意:ACL的
deny ip any any log会产生大量日志,建议先评估交换机日志缓冲,或改为deny ip any any并配合NetFlow采样。另外,如果感染主机需要访问内网DNS,需单独放行,否则EDR域名解析可能失败。隔离有效性验证清单
| 验证项 | 操作 | 预期结果 | 失败处理 |
|---|---|---|---|
| C2回连阻断 | 从感染主机ping/curl C2 IP和域名 | 超时或拒绝 | 检查ACL是否生效、EDR隔离是否覆盖 |
| 横向移动阻断 | 从感染主机扫描同网段其他主机445/3389 | 端口不可达 | 确认ACL入方向已应用 |
| EDR管理通道 | 在EDR平台查看Agent心跳 | 心跳正常,可下发指令 | 检查443放行规则、Agent服务状态 |
| 跳板机管理通道 | 从跳板机SSH/RDP登录感染主机 | 可登录 | 检查22/3389放行规则、主机防火墙 |
| ACL命中计数 | 在交换机执行show ip access-list QUARANTINE_ACL | deny条目计数增长 | 若计数不增长,检查ACL应用方向 |
| 业务影响确认 | 联系业务负责人确认无关键业务中断 | 无异常 | 若有影响,评估是否需临时放行特定业务端口 |
回滚与记录
隔离不是永久措施。取证完成、恶意软件清除、主机重建后,需按以下顺序回滚:先移除交换机ACL,再解除EDR隔离,最后恢复网络访问。回滚前必须确认主机已无恶意进程、无异常外连、EDR扫描通过。所有隔离和回滚操作需记录时间戳、操作人、变更单号,便于事后审计。
如果EDR平台支持“隔离白名单”功能,可将跳板机IP和EDR管理平台IP加入白名单,这样即使ACL配置有误,管理通道也不会中断。建议在隔离前先测试白名单规则。