2. SIEM告警初步研判与误报排除
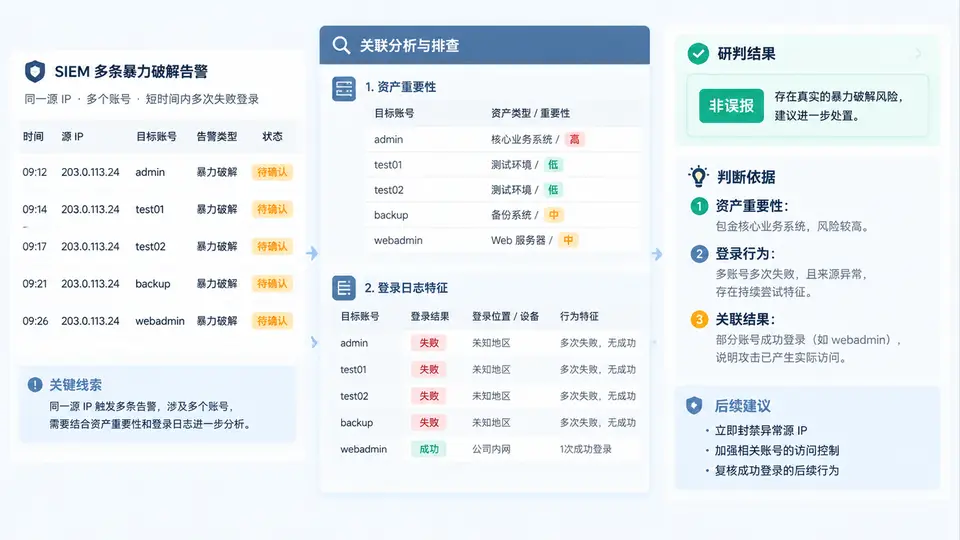
从告警洪流到可执行结论
SIEM 在同一时间窗口内对多台主机产生“暴力破解”类告警时,不能逐条孤立判断。真正决定是否为误报的,是三条线索的交叉:源 IP 的登录失败分布、目标资产的重要性、失败后是否出现成功登录。下面以一组教学示例告警为对象,完成关联研判并给出结论。
示例告警与资产背景
假设 SIEM 在 10 分钟内产生 4 条告警,涉及 3 台主机。资产台账中标注了重要性等级,登录日志来自 Windows 安全日志(事件 ID 4625 失败、4624 成功)。
| 告警ID | 目标主机 | 资产重要性 | 源IP | 失败次数 | 是否成功登录 |
|---|---|---|---|---|---|
| A-101 | WEB-01 | 高 | 203.0.113.45 | 87 | 否 |
| A-102 | WEB-01 | 高 | 198.51.100.22 | 12 | 否 |
| A-103 | DB-02 | 高 | 203.0.113.45 | 64 | 否 |
| A-104 | PC-118 | 低 | 10.20.30.41 | 5 | 是(同一账户) |
关联分析的关键判断
- 源 IP 203.0.113.45 同时攻击 WEB-01 与 DB-02,失败次数高且无成功登录,属于典型的外部暴力破解尝试,不是误报。
- 源 IP 198.51.100.22 仅对 WEB-01 产生 12 次失败,无成功登录,可能是扫描或弱口令试探,需进一步确认来源信誉。
- 源 IP 10.20.30.41 来自内网,对低重要性主机 PC-118 产生 5 次失败后出现成功登录,且账户为同一用户,符合“用户忘记密码后重试成功”的模式,判定为误报。
研判顺序建议:先看源 IP 是否跨主机出现,再看目标资产重要性,最后看失败后是否成功。三者组合可快速区分外部攻击、内部误操作与扫描行为。
误报排除的判定依据
本例中 A-104 被判定为误报,依据是:源 IP 属于内网地址段、目标资产重要性低、失败次数少且失败后出现同一账户的成功登录。这三个条件同时满足时,优先考虑用户密码输入错误后重试成功,而非攻击行为。相反,A-101 与 A-103 虽然目标不同,但源 IP 相同、失败次数高、无成功登录,且目标均为高重要性资产,应升级为真实安全事件。
注意:如果内网源 IP 在失败后成功登录的是高重要性资产或特权账户,即使失败次数少,也不能直接判为误报,需要结合登录时间、地理位置和账户行为基线进一步确认。
研判结论输出示例
告警关联组:BR-2024-001
涉及告警:A-101, A-102, A-103, A-104
研判结论:
  A-101 / A-103 → 真实攻击(外部暴力破解,目标为高重要性资产)
  A-102        → 可疑(需复查源IP信誉)
  A-104        → 误报(内网用户密码重试成功)
建议动作:
  1. 封禁 203.0.113.45
  2. 对 WEB-01、DB-02 检查账户锁定与密码策略
  3. 将 A-104 标记为误报并记录原因
  4. 调整内网登录失败告警阈值,减少同类误报