3. 钓鱼邮件样本快速分析与影响面评估
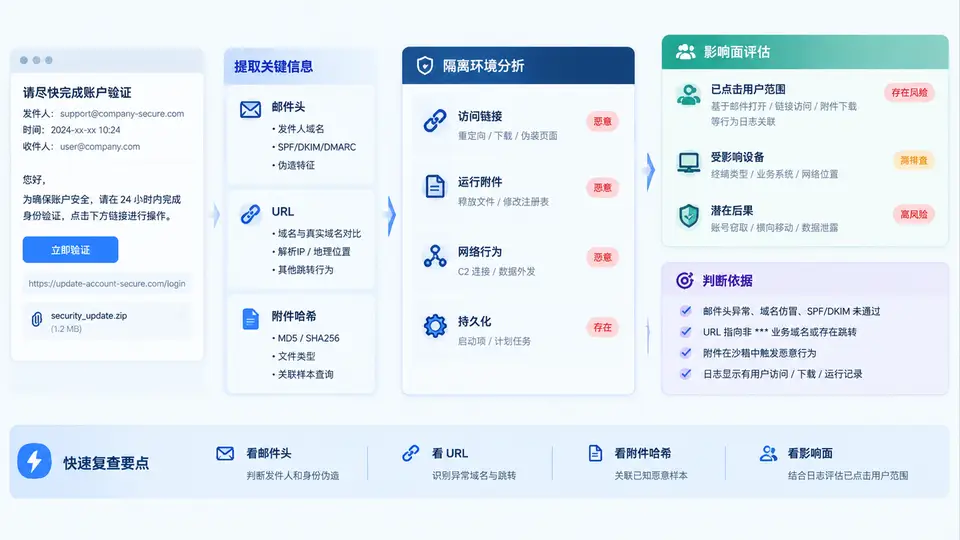
从举报邮件到影响面结论:一条可复现的分析链
用户举报的钓鱼邮件是响应起点,但真正决定处置优先级的是三件事:邮件是否真实投递到收件箱、有多少人点击了链接或打开了附件、恶意载荷在隔离环境中做了什么。下面按“取证提取 → 隔离分析 → 影响面关联”的顺序展开,所有命令与字段均可在企业邮件网关、EDR 和沙箱日志中对应找到。
邮件头与 IOC 提取:先固定证据,再动手分析
拿到举报邮件后,不要直接在用户邮箱里点开链接或附件。先把原始邮件导出为 .eml 文件,在分析机上用文本方式查看邮件头。重点看以下字段:
- Received 链:从下往上读,最下面一条是发件方真实出口 IP,最上面一条是收件方入口。若中间出现陌生中继,说明可能被伪造。
- Return-Path 与 From 不一致:常见于伪造发件人。
- SPF / DKIM / DMARC 结果:邮件网关通常会在头部写入
Authentication-Results,直接看spf=fail、dkim=none、dmarc=fail即可快速判断伪造。 - URL 与附件:把正文中所有链接提取出来,附件计算 SHA256。
下面是一段可直接在分析机上运行的 Python 脚本,用于从 .eml 文件中提取上述关键字段并输出 IOC 清单:
import email
import hashlib
import re
from email import policy

def extract_iocs(eml_path):
    with open(eml_path, "rb") as f:
        msg = email.message_from_binary_file(f, policy=policy.default)

    # 1. 邮件头关键字段
    headers = {
        "From": msg.get("From", ""),
        "Return-Path": msg.get("Return-Path", ""),
        "Subject": msg.get("Subject", ""),
        "Authentication-Results": msg.get("Authentication-Results", ""),
    }
    received_chain = msg.get_all("Received", [])

    # 2. 提取正文中的 URL
    urls = set()
    for part in msg.walk():
        if part.get_content_type() in ("text/plain", "text/html"):
            body = part.get_content()
            urls.update(re.findall(r'https?://[^\s"\'<>]+', body))

    # 3. 附件哈希
    attachments = []
    for part in msg.walk():
        filename = part.get_filename()
        if filename:
            payload = part.get_payload(decode=True)
            sha256 = hashlib.sha256(payload).hexdigest()
            attachments.append({
                "filename": filename,
                "size": len(payload),
                "sha256": sha256,
            })

    return headers, received_chain, sorted(urls), attachments

if __name__ == "__main__":
    h, rc, urls, atts = extract_iocs("reported_phish.eml")
    print("=== 邮件头 ===")
    for k, v in h.items():
        print(f"{k}: {v}")
    print("\n=== Received 链(从下往上读)===")
    for i, r in enumerate(reversed(rc), 1):
        print(f"[{i}] {r.strip()[:120]}")
    print("\n=== URL ===")
    for u in urls:
        print(u)
    print("\n=== 附件 ===")
    for a in atts:
        print(f"{a['filename']} | {a['size']} bytes | SHA256={a['sha256']}")
运行后你会得到一份结构化 IOC 清单。把其中的 URL 和附件哈希分别提交到企业沙箱或 VirusTotal 类平台,进入隔离分析阶段。
隔离环境中的恶意行为观察
沙箱分析的核心不是“看它是不是病毒”,而是回答三个问题:它落地了什么文件、它连了哪里、它改了什么配置。以常见的宏文档钓鱼为例,典型行为链如下:
- 用户打开
.docm后启用宏,宏调用powershell.exe下载远程载荷。 - 载荷写入
%APPDATA%或%TEMP%,并注册计划任务实现持久化。 - 回连 C2 域名或 IP,通常使用 443 或 8080 端口。
在沙箱报告中重点记录:进程树中的父子关系、创建的文件路径与哈希、注册表 Run 键或计划任务名称、DNS 请求与 TCP 连接目标。这些就是二次 IOC,用于后续在 EDR 中做全网狩猎。
影响面评估:把邮件日志和终端日志对起来
影响面评估的本质是回答“谁收到了、谁点了、谁执行了”。三个数据源缺一不可:
| 数据源 | 查询对象 | 关键字段 | 判定含义 |
|---|---|---|---|
| 邮件网关日志 | 发件人 / 主题 / Message-ID | recipient, action, timestamp | 确认投递范围 |
| URL 重写 / 代理日志 | 钓鱼 URL 或跳转域名 | user, src_ip, url, action | 确认点击行为 |
| EDR 进程日志 | 附件哈希 / 子进程名 | hostname, user, process, parent | 确认执行与恶意行为 |
实际操作时,先用邮件网关日志圈定收件人列表,再用 URL 重写日志筛出点击者,最后用 EDR 查这些主机上是否出现过附件哈希或沙箱报告中提取的二次 IOC。三层都命中的主机,就是确认受影响资产,应优先隔离和取证。
常见误区:只查邮件网关就下结论“只有 3 人收到”,忽略了邮件可能被转发或通过其他渠道扩散;或者只查 EDR 告警,漏掉点击了但未触发告警的用户。影响面评估必须交叉验证,不能单源定论。
快速判断口诀:先看投递(网关),再看交互(代理/URL 重写),最后看执行(EDR/沙箱)。三层都中 = 高风险;只中前两层 = 中风险;只中第一层 = 低风险。