1. 课程导入
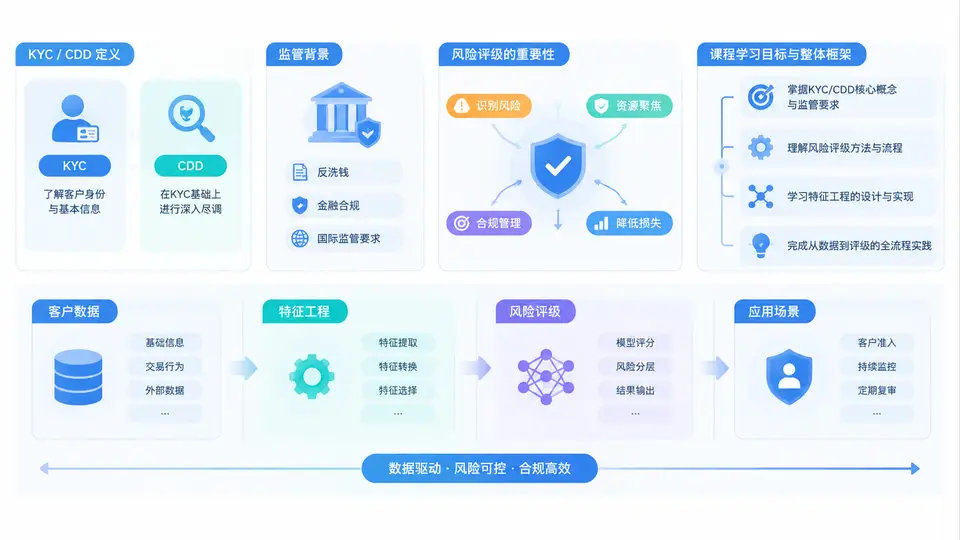
一、为什么金融机构必须“了解你的客户”
KYC(Know Your Customer,了解你的客户)是金融机构在建立业务关系前及存续期间,对客户身份、业务目的、资金来源与风险状况进行识别与验证的一整套制度安排。CDD(Customer Due Diligence,客户尽职调查)则是KYC落地的核心方法,强调根据风险高低采取分层、持续、可追溯的调查措施。二者不是一次性的开户动作,而是贯穿客户全生命周期的动态过程。
从监管视角看,KYC/CDD是反洗钱(AML)、反恐怖融资(CTF)和制裁合规的第一道防线。FATF(金融行动特别工作组)建议、巴塞尔委员会指引以及各国监管规则,均要求机构建立基于风险的方法(Risk-Based Approach, RBA)。这意味着:不是所有客户都用同一套材料、同一频率复核,而是高风险客户强调查、低风险客户简化查,但“简化”不等于“省略”。
二、KYC/CDD的核心构成与风险评级的位置
完整的客户尽职调查通常包含四个动作:客户识别(Identification)、身份验证(Verification)、受益所有人识别(UBO)、持续监控(Ongoing Monitoring)。风险评级则是把这些动作串联起来的“调度中枢”:它决定调查深度、审批层级、复核频率和监控强度。
| 维度 | 低风险表现 | 高风险表现 | 对CDD的影响 |
|---|---|---|---|
| 客户类型 | 受监管金融机构、上市公司 | 离岸公司、复杂股权信托 | 高风险需穿透UBO并加强审批 |
| 地域 | 低腐败、强监管国家/地区 | FATF灰名单、制裁高发区 | 高风险触发EDD与地域加总 |
| 业务关系 | 工资代发、日常结算 | 大额现金、跨境频繁、虚拟资产 | 高风险提高监控规则灵敏度 |
| 交易行为 | 金额稳定、对手方清晰 | 突增突减、结构化拆分 | 高风险进入人工复核队列 |
| 渠道 | 柜面面签、强认证 | 纯线上、代理开户 | 高风险补充生物识别或视频核身 |
风险评级不是给客户贴一个永久标签,而是形成可解释的分值或等级。常见做法是“规则打分+专家判断+模型校准”三者结合:规则保证一致性,专家处理边缘案例,模型持续优化区分度。
三、从特征工程到评级结果:方法流程
风险评级系统的质量,取决于特征工程是否把监管语言翻译成可计算变量。典型流程如下:
- 数据采集:客户基本信息、证件、股权结构、交易流水、外部名单、负面新闻。
- 特征构造:将“高风险国家”“现金密集”“股权层级过深”等定性描述转为数值、布尔或分箱特征。
- 权重与规则:按机构风险偏好设定权重,形成总分或等级映射。
- 评级输出:低/中/低中/中高/高等等级,并附可解释原因。
- 持续复核:触发事件(如大额交易、名单命中、证件过期)驱动重评。
# 示例:简化风险评分伪代码
risk_score = 0
risk_score += 30 if country in high_risk_countries else 0
risk_score += 25 if customer_type == "offshore_company" else 0
risk_score += 20 if cash_intensity_ratio > 0.7 else 0
risk_score += 15 if ubo_layer > 3 else 0
risk_score += 10 if pep_flag else 0

if risk_score >= 70:
    level = "HIGH"
    cdd_action = "EDD + 高级审批 + 季度复核"
elif risk_score >= 40:
    level = "MEDIUM"
    cdd_action = "标准CDD + 半年复核"
else:
    level = "LOW"
    cdd_action = "简化CDD + 年度复核"
这段伪代码展示了评级系统的可解释性:每个加分项都能回溯到监管要求或机构政策。实际生产中还需处理缺失值、特征共线性、阈值漂移和模型公平性问题。
四、案例与场景:评级失误如何演变为合规事件
某跨境贸易公司开户时申报“一般货物进出口”,初始评级为低风险。但交易监控发现其半年内与三家离岸公司发生多笔整数金额转账,且收款方注册地属于FATF灰名单。由于初始评级未纳入“对手方地域”和“交易整数化”特征,系统未触发重评。直到监管检查才被认定为CDD不足。
复盘发现三个问题:第一,特征工程遗漏了对手方风险维度;第二,重评触发条件只依赖金额阈值,未覆盖行为模式;第三,低风险客户复核周期过长,导致风险暴露窗口扩大。修正方案是增加“对手方地域风险”“交易整数化比例”“夜间交易占比”等特征,并将名单命中设为实时重评触发器。
五、课程学习目标与整体框架
本课程围绕“定义—特征—评级—监控—治理”主线展开,共30章。你将掌握:
- KYC/CDD的监管逻辑与基于风险的方法论;
- 客户风险特征的设计、清洗、分箱与权重校准;
- 规则评分卡与机器学习模型在评级中的协同;
- EDD、UBO穿透、制裁筛查与持续监控的工程实现;
- 评级结果的可解释性、审计追踪与监管沟通。
学习方式建议:每章先理解监管意图,再动手构造特征,最后用案例验证评级结果是否符合风险实质。不要只记规则,要理解规则背后的风险逻辑。