3. 持续KYC的核心理念
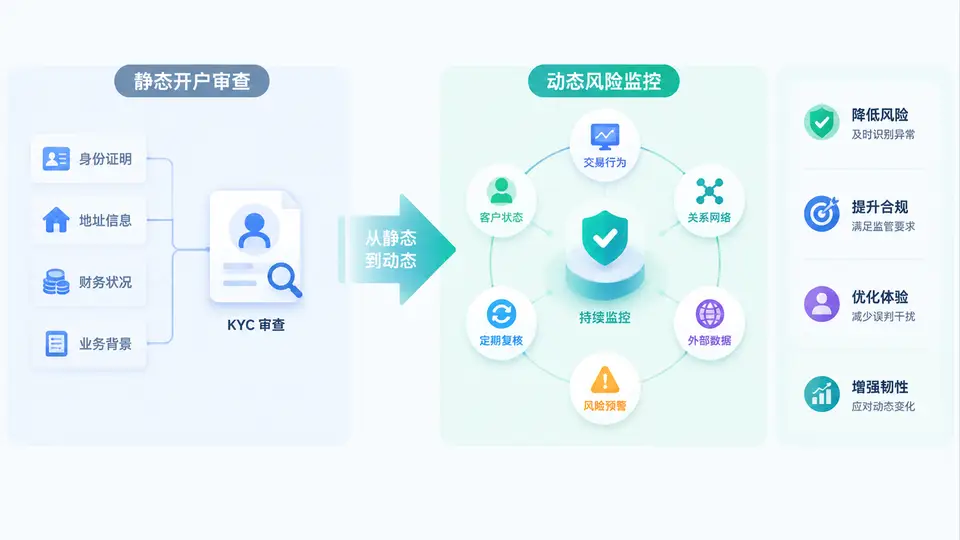
在传统反洗钱与客户尽职调查体系中,KYC(Know Your Customer,了解你的客户)往往被理解为开户环节的一次性动作:收集身份证件、填写职业与地址、完成风险评级、归档留痕。只要开户时材料齐全,后续便长期依赖“客户未主动变更”的假设。这种静态开户审查模式在业务低频、信息更新缓慢的时代尚可运转,但在数字金融、跨境交易和实时支付普及的今天,它暴露出一个根本缺陷:客户风险不是开户瞬间的属性,而是随时间、行为、关系和外部环境持续演化的状态。持续KYC(Perpetual KYC / Ongoing KYC)正是对这一缺陷的系统性回应,其核心理念是把KYC从“事件”转变为“过程”,从“静态快照”升级为“动态风险监控”。
核心原理:风险是时间的函数,而非开户的常数
持续KYC的第一性原理可以概括为一句话:客户风险画像具有时效性,任何一次审查都只是某个时点的近似。开户审查回答的是“这个客户在开户时是谁、风险如何”,而持续KYC回答的是“这个客户现在是谁、风险是否已变化、变化是否触发行动”。两者不是替代关系,而是基础与演进的关系。
从风险构成看,客户风险至少受四类变量驱动:
- 身份变量:证件有效期、居住地址、职业、受益所有人、实际控制人是否变更。
- 行为变量:交易金额、频率、对手方、地域、渠道是否偏离历史基线。
- 关系变量:股权结构、关联账户、担保关系、代理关系是否出现新的高风险连接。
- 外部变量:制裁名单、政治公众人物(PEP)状态、负面新闻、监管名单、司法冻结是否更新。
静态审查只覆盖第一类变量在开户时点的状态,而持续KYC要求对四类变量建立持续采集、规则触发、复核处置、留痕反馈的闭环。其价值不在于“多查几次”,而在于把风险识别从被动响应监管检查,前移为主动拦截与动态定价。
关键转变:从“开户时证明客户清白”转向“存续期持续证明风险可控”。前者是合规动作,后者是风险管理能力。
方法流程:触发—评估—复核—处置—留痕的闭环
持续KYC的落地不是简单增加定期复审频率,而是建立一套事件驱动与周期驱动并行的机制。典型流程如下:
- 触发识别:通过规则引擎、名单扫描、交易监控、客户主动变更、外部数据源更新等渠道,识别需要复核的事件。
- 风险重估:将触发事件映射到客户风险评分模型,判断风险等级是否跃迁,例如从低风险升至中高风险。
- 复核执行:根据风险等级确定复核深度,低风险可简化,高风险需强化尽职调查(EDD),包括资金来源、财富来源、受益所有人穿透。
- 处置决策:维持关系、限制交易、补充材料、升级审批、退出关系或提交可疑交易报告(STR)。
- 留痕与反馈:记录触发原因、复核过程、结论与审批链,并将结果反馈至风险模型,形成持续优化。
在系统实现上,触发规则通常以配置化方式管理。例如,以下伪配置展示了一个简化的持续KYC触发规则集:
trigger_rules:
  - id: TK-001
    name: 证件过期前提醒
    condition: customer.id_expiry_date <= today + 60d
    action: request_update
    risk_level: all
  - id: TK-002
    name: 交易偏离基线
    condition: txn.amount > baseline.avg_amount * 5 AND txn.country IN high_risk_list
    action: enhanced_review
    risk_level: medium,high
  - id: TK-003
    name: 制裁名单命中
    condition: screening.result == "hit"
    action: freeze_and_escalate
    risk_level: all
  - id: TK-004
    name: 受益所有人变更
    condition: ubo.change_detected == true
    action: re_kyc
    risk_level: high
这些规则并非孤立运行,而是与客户风险评分、交易监控和名单筛查系统联动。持续KYC的成熟度,取决于触发信号的覆盖度、复核流程的自动化程度以及处置动作的可审计性。
案例/场景:一次“低风险客户”的动态升级
某贸易公司A在开户时被评定为低风险:注册地正常、股东结构简单、预计年交易额适中。开户后前六个月,A公司交易平稳,符合预期。第七个月,系统触发两条信号:一是A公司交易对手方中新增一家位于高风险地区的公司;二是A公司受益所有人发生变更,新受益所有人被外部数据库标记为PEP关联人。
在静态KYC模式下,这两条信息可能直到下一次定期复审(如一年后)才被发现,甚至完全遗漏。而在持续KYC模式下,系统自动将A公司风险等级从中低提升至高,并触发强化尽职调查任务。合规人员要求A公司补充新受益所有人身份信息、资金来源说明及与高风险地区对手方的交易合同。复核发现,新受益所有人无法合理解释资金来源,且交易对手方与已知空壳公司网络存在关联。最终,机构决定限制A公司跨境交易并提交可疑交易报告。
这个场景说明:持续KYC的价值不是让所有客户都被高频审查,而是让风险变化在造成实质损失或监管处罚之前被捕捉。低风险客户并非永远低风险,动态监控使风险评级具备“可跃迁”能力。
误区/复盘:持续KYC不等于频繁打扰客户
实践中,持续KYC常被误解为“定期让客户重新提交材料”。这会导致两个后果:一是客户体验下降,二是合规团队被大量低价值复核淹没。以下误区需要警惕:
| 常见误区 | 问题本质 | 正确做法 |
|---|---|---|
| 把所有客户复审周期统一缩短 | 资源平均分配,高风险客户未被优先覆盖 | 基于风险等级差异化周期,高风险高频、低风险简化 |
| 只依赖客户主动更新信息 | 客户缺乏动力,信息滞后严重 | 结合外部数据源、交易监控和名单扫描主动触发 |
| 触发后只做形式化复核 | 有流程无判断,风险未被真正评估 | 明确复核深度标准,高风险必须穿透受益所有人 |
| 忽视处置动作的留痕与反馈 | 无法证明合规有效性,模型无法优化 | 全链路记录触发、评估、决策与审批,定期回溯 |
复盘要点:持续KYC的成熟标志不是“触发规则多”,而是“触发后能快速区分噪音与真实风险,并对真实风险采取可审计的处置”。
合规提醒:持续KYC不能替代法定定期复审和事件驱动审查要求。机构需在监管最低要求之上,结合自身风险偏好设计动态监控策略,并确保模型与规则可解释、可追溯。
综上,从静态开户审查到动态风险监控的转变,本质是把KYC从合规成本中心转化为风险管理能力。其核心价值体现在三方面:第一,提前识别风险跃迁,降低洗钱与制裁违规概率;第二,优化资源配置,把有限合规力量集中在高风险客户与事件上;第三,形成可审计、可优化的持续合规证据链。持续KYC不是一次系统上线,而是一种以风险为驱动、以数据为支撑、以闭环为保障的长期运营机制。