1. 课程导入
一、为什么“开户即完成KYC”是一种危险幻觉
在传统反洗钱与客户尽职调查(CDD)实践中,很多机构把KYC理解为“开户时收集身份证件、填写职业与地址、做一次风险评级”。这套做法在客户关系静态、交易模式稳定的年代尚可运转,但在今天,客户的身份、职业、受益所有人、资金来源、交易对手和地域风险都在持续变化。若机构只在准入时做一次识别,后续不再复核,就会形成三类典型风险:第一,客户风险等级长期失真,高风险客户被误判为低风险;第二,受益所有人(UBO)穿透信息过期,空壳公司、代持结构重新出现;第三,制裁名单、PEP名单、负面新闻更新后,存量客户未被及时比对。
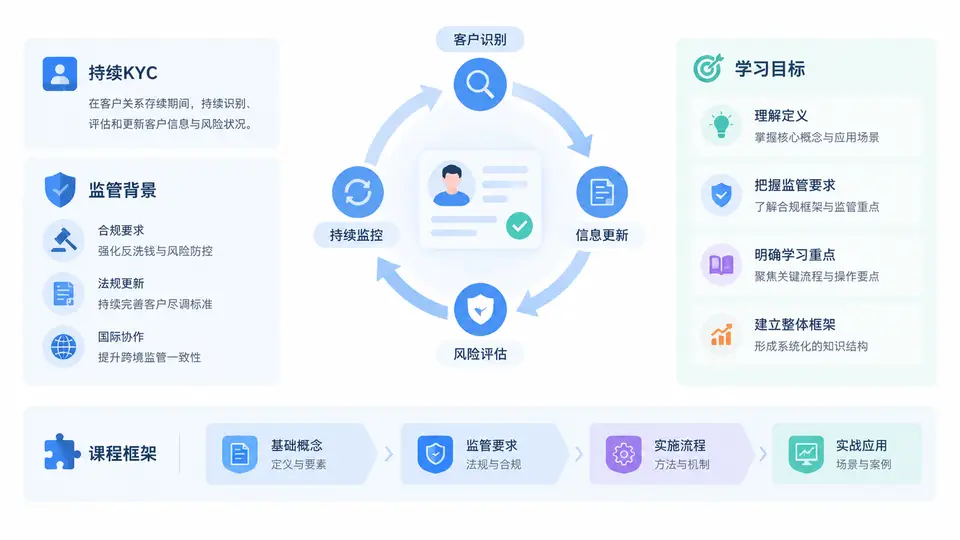
持续KYC(Ongoing KYC / Perpetual KYC)正是对这一问题的系统性回应。它不是一次性的合规动作,而是一套贯穿客户全生命周期的动态管理机制:在客户关系存续期间,持续获取、验证、更新客户信息,持续监测交易与行为,并据此动态调整风险评级与尽职调查强度。客户信息周期复核(Periodic Review / Periodic KYC Refresh)则是持续KYC中最具节奏感、最可审计的落地环节——按既定周期对客户身份、受益所有人、风险属性和业务关系进行重新确认。
核心区别:传统KYC是“时点合规”,持续KYC是“过程合规”;周期复核是持续KYC的“定期体检”,事件驱动复核是持续KYC的“急诊触发”。两者共同构成客户信息治理的闭环。
二、监管背景:从“风险为本”到“持续动态”
国际监管框架早已明确持续KYC的要求。FATF(金融行动特别工作组)建议第10条要求金融机构在客户关系存续期间持续开展尽职调查,确保所获取信息的时效性和相关性;建议第11条要求对高风险客户采取强化尽职调查(EDD),并提高复核频率。欧盟反洗钱指令(AMLD)系列、美国《银行保密法》(BSA)及FinCEN客户尽职调查规则、巴塞尔委员会《客户尽职调查风险管理》文件,均将“持续监测”和“定期更新”列为合规底线。
国内监管同样在持续加码。《中华人民共和国反洗钱法》要求金融机构建立客户身份识别制度,并在业务关系存续期间持续关注客户及其交易;《金融机构客户尽职调查和客户身份资料及交易记录保存管理办法》明确要求对客户进行风险等级划分,并根据风险状况定期审核、更新客户信息。中国人民银行在多项执法检查与风险提示中,将“客户信息过期未更新”“风险评级长期未调整”“受益所有人识别不到位”列为高频问题。
监管趋势可以概括为三个关键词:动态化——风险评级和尽调措施随客户变化而调整;穿透化——从形式合规走向实质受益所有人识别;可审计——每一次复核都要有记录、有依据、有留痕。这意味着,持续KYC与周期复核不再是“可做可不做”的加分项,而是监管检查、内部审计和问责的核心证据链。
三、核心原理:风险为本的周期复核逻辑
周期复核的本质,是在“成本”与“风险”之间做动态平衡。对所有客户按同一频率、同一深度复核,既不经济也不现实;正确的做法是以风险评级为轴心,差异化配置复核频率与尽调强度。其核心逻辑包括四个层次:
- 风险识别:基于客户类型、地域、业务关系、交易模式、职业与财富来源等维度,确定初始风险等级。
- 频率映射:将风险等级映射为复核周期,高风险短周期、低风险长周期,并设置触发条件。
- 信息更新:在复核节点重新收集、验证客户身份信息、UBO信息、地址与联系方式、业务目的与资金来源。
- 评级重估与措施调整:根据更新后的信息重新评级,必要时升级为EDD、限制交易或提交可疑交易报告。
| 风险等级 | 典型客户特征 | 建议复核周期 | 尽调强度 |
|---|---|---|---|
| 低风险 | 本地、职业稳定、交易简单、无负面信息 | 36~60个月 | 简化尽调(SDD),基础信息更新 |
| 中风险 | 普通企业客户、跨境交易有限、结构简单 | 24~36个月 | 标准CDD,身份与UBO复核 |
| 高风险 | PEP、离岸结构、现金密集行业、制裁敏感地域 | 12个月或更短 | 强化尽调(EDD),资金来源与财富来源核查 |
| 禁止/退出 | 命中制裁名单、拒绝提供信息、疑似洗钱 | 即时触发 | 终止关系、报告、必要时冻结 |
实务提示:周期不是“到期才做”,而是“到期前启动”。建议在到期前60~90天进入预警队列,避免集中到期导致复核积压、客户流失或被动延期。
四、方法流程:一次标准周期复核的完整链路
为了让后续章节有统一的语言,这里先给出周期复核的标准流程骨架。它既是操作路径,也是审计检查的对照清单。
1. 触发与排期
   - 系统按风险等级生成到期任务
   - 事件驱动触发:证件过期、地址变更、交易异常、名单命中

2. 信息收集与客户触达
   - 发送更新通知,明确所需材料与截止时间
   - 收集身份证明、UBO声明、地址证明、业务目的说明

3. 验证与比对
   - 证件真伪与有效期核验
   - 制裁、PEP、负面新闻名单比对
   - 与历史信息、交易行为交叉验证

4. 风险重估
   - 更新风险评分与等级
   - 判断是否升级EDD或降级SDD

5. 决策与措施
   - 通过:更新系统记录,进入下一周期
   - 补充:限期补件,逾期限制交易
   - 退出:终止关系并按规定报告

6. 留痕与归档
   - 记录复核时间、人员、依据、结论
   - 保存证据材料,满足可审计要求
五、案例场景:一次被监管点名的“过期客户”
某贸易公司在开户时被评定为中风险,提交了股东名册和法定代表人信息。三年后,监管检查发现:该公司股权已发生两次变更,实际控制人变为一名PEP关联人;注册地址迁至高风险地区;交易对手中出现受制裁实体。但机构系统内仍显示原股东、原地址、中风险等级,且从未发起周期复核。
问题出在哪里?第一,没有周期复核机制,客户信息停留在开户时点;第二,没有事件驱动触发,股权变更和地址迁移未被捕捉;第三,名单比对只在新开户时执行,存量客户未纳入持续筛查。最终该机构被要求限期整改,并对相关客户重新开展EDD。这个案例说明:持续KYC不是“额外工作”,而是防止存量风险累积成监管处罚的必要防线。
六、常见误区与复盘
- 误区一:把周期复核等同于“重新开户”。复核不是重复收集全部材料,而是基于风险变化做有针对性的更新与验证。
- 误区二:只更新证件有效期,不更新UBO和业务目的。证件只是形式,UBO和资金来源才是实质风险所在。
- 误区三:风险评级“一评定终身”。评级必须随信息更新、交易行为、名单变化而动态调整。
- 误区四:客户不配合就无限期挂起。应设置明确的补件期限和升级路径,逾期未更新应限制交易或退出关系。
- 误区五:复核记录只写“已复核”。审计需要看到复核了什么、依据什么、结论如何,留痕必须可追溯。
七、学习目标与整体课程框架
本课程共30章,围绕“持续KYC与客户信息周期复核实战”展开,目标是让学员从“知道要求”走向“能够落地”。学完本课程,你应当能够:
- 准确解释持续KYC、周期复核、事件驱动复核的定义与监管依据;
- 独立设计客户风险评级与复核频率的映射规则;
- 执行一次完整的周期复核,包括触达、收集、验证、重估、决策与留痕;
- 识别并处理UBO穿透、PEP与制裁筛查、高风险客户EDD等关键场景;
- 建立复核质量检查与内部审计的对照清单,持续优化流程。
整体课程框架分为四个模块:基础与监管(定义、背景、风险为本原则)、流程与工具(排期、触达、验证、评级、留痕)、场景与实战(UBO、PEP、制裁、跨境、现金密集行业)、治理与优化(质量检查、审计应对、数据与系统支持)。本章作为导入,已经为你建立了核心概念、监管坐标和流程骨架,后续章节将逐层展开操作细节与实战案例。
合规底线:持续KYC与周期复核不是一次性项目,而是需要制度、系统、人员和数据共同支撑的长期机制。任何环节缺失,都可能导致客户信息失真、风险评级失效,进而引发监管处罚与声誉损失。