3. 交易监测概述
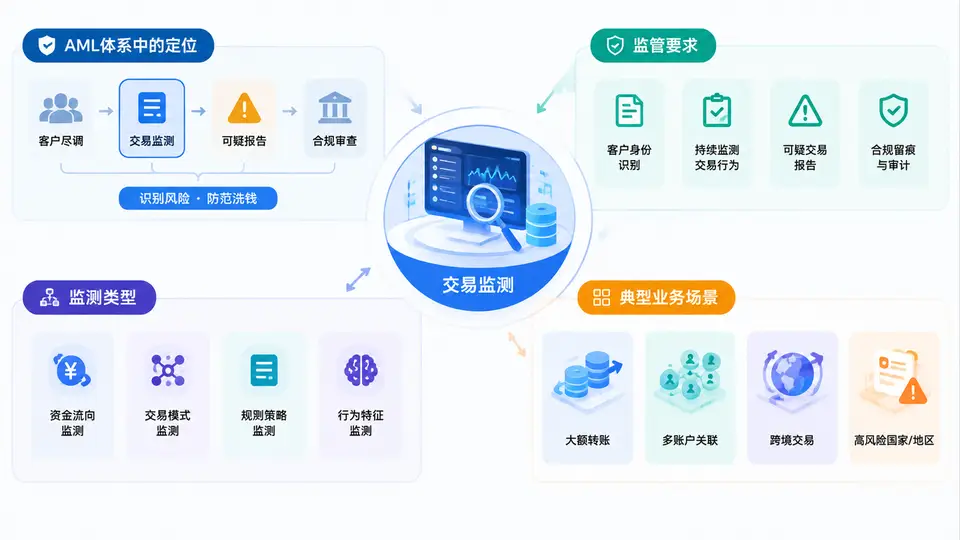
交易监测(Transaction Monitoring,TM)是反洗钱体系中承上启下的核心环节。它既不是孤立的“规则引擎”,也不是简单的报表统计,而是把客户尽职调查(CDD)、风险评级、名单筛查、可疑交易报告(STR)串联起来的动态风控机制。理解交易监测的定位,是后续设计规则、调参、建模和落地运营的前提。
一、核心原理:交易监测在AML体系中的定位
反洗钱体系通常由“识别—评估—监测—报告—控制”五个动作构成。交易监测位于“监测”环节,向上承接客户身份与风险画像,向下触发可疑交易分析与上报。它的本质是:在客户正常业务模式(Expected Activity)与真实交易行为(Actual Activity)之间做持续比对,发现偏离并解释偏离。
从数据流看,交易监测的输入包括:客户静态信息(行业、注册地、职业、受益所有人)、账户信息、历史交易、名单筛查结果、风险评级;输出包括:告警(Alert)、案件(Case)、可疑交易报告(STR)以及规则优化建议。没有交易监测,CDD和风险评级就只是静态档案,无法形成动态防控。
二、监管要求:从“有制度”到“有实效”
国内外监管对交易监测的要求逐步从“形式合规”转向“风险为本”。FATF建议第20条要求金融机构对复杂、异常、大额交易予以特别关注;我国《金融机构反洗钱和反恐怖融资监督管理办法》《法人金融机构洗钱和恐怖融资风险管理指引》等文件,均要求机构建立与风险状况相匹配的交易监测系统,并保证监测覆盖全面、指标合理、告警处置可追溯。
监管检查中常见的关注点包括:
- 覆盖性:是否覆盖全部客户、账户、渠道和产品,是否存在监测盲区。
- 合理性:规则阈值是否有数据支撑,是否定期回溯验证。
- 有效性:告警是否被及时处理,是否产生有价值的STR,是否存在“告警堆积”。
- 可追溯:从告警到案件到上报的链路是否完整留痕,模型版本是否可审计。
- 治理:董事会和高管层是否了解监测风险,是否配置足够人力和系统资源。
三、监测类型与典型业务场景
交易监测可按触发方式、数据对象和业务场景分类。实际项目中,通常组合使用规则监测、阈值监测、行为模型和网络分析。
| 监测类型 | 核心逻辑 | 典型场景 | 常见指标/参数 |
|---|---|---|---|
| 规则型监测 | 基于专家经验设定条件 | 大额现金、频繁跨境、整数交易 | 单笔金额、日累计、笔数 |
| 阈值型监测 | 超过统计或监管阈值触发 | 现金存取超限、跨境汇款超限 | 5万、20万、等值1万美元 |
| 行为型监测 | 与客户历史模式对比 | 突然放大交易、夜间高频转账 | 偏离度、Z-score、分位数 |
| 网络型监测 | 分析账户间资金链路 | 分散转入集中转出、循环转账 | 入度、出度、社区发现 |
| 名单关联监测 | 交易对手与名单碰撞 | 涉恐、制裁、PEP关联交易 | 命中名单、相似度 |
典型业务场景中,分散转入、集中转出是地下钱庄和诈骗资金归集的常见形态;集中转入、分散转出常见于非法集资和传销资金分配;循环转账常用于制造交易流水、骗取信贷或虚开发票;跨境频繁小额汇款可能涉及分拆结售汇或规避申报。监测规则需要结合客户身份、行业、地域和渠道综合判断,避免“一刀切”。
四、方法流程:从数据到告警的闭环
一个可落地的交易监测流程通常包括以下步骤:
- 数据采集与清洗:整合核心系统、支付系统、跨境系统、外部名单等数据,统一客户号、账号、交易对手和币种。
- 规则/模型配置:根据风险评级和业务场景设定规则、阈值、权重和优先级。
- 跑批与告警生成:按日或准实时运行,生成告警并分配至分析人员。
- 告警调查:结合CDD、历史交易、名单和公开信息判断是否可疑。
- 案件与上报:确认可疑的升级为案件,必要时提交STR;排除的需记录理由。
- 回溯与优化:定期评估规则命中率、误报率、STR转化率,调整阈值和模型。
# 示例:交易监测跑批伪代码
for customer in active_customers:
    profile = load_customer_profile(customer.id)
    txns = load_transactions(customer.id, date_range=today)
    alerts = []
    for rule in rules:
        if rule.match(profile, txns):
            alerts.append(Alert(rule.id, customer.id, severity=rule.severity))
    if alerts:
        assign_to_analyst(alerts)
        log_audit_trail(customer.id, alerts)
五、案例与复盘:一个“分散转入集中转出”的告警
某贸易公司账户在两周内收到来自12个不同个人账户的转账,金额多为4.8万、4.9万,随后在第三天集中转出至一个境外账户。系统触发“分散转入集中转出”规则,同时命中“跨境汇款”和“整数交易”规则。分析人员调取CDD发现,该公司注册地与实际经营地不符,受益所有人关联多个空壳公司,最终确认为可疑交易并上报。
复盘发现:若仅依赖单笔大额阈值,该场景不会触发;若仅看跨境汇款,也无法识别资金归集特征。有效监测需要多规则组合、客户画像联动和链路分析。同时,该案例中告警被及时处理,得益于规则优先级设置合理和分析人员对贸易背景的核实。
综上,交易监测在AML体系中承担动态发现风险的核心职责。理解其定位、监管要求、监测类型和典型场景,是后续设计规则、搭建系统和运营告警的基础。只有把监测嵌入客户全生命周期管理,才能实现从“合规成本”到“风险价值”的转变。