1. 课程导入
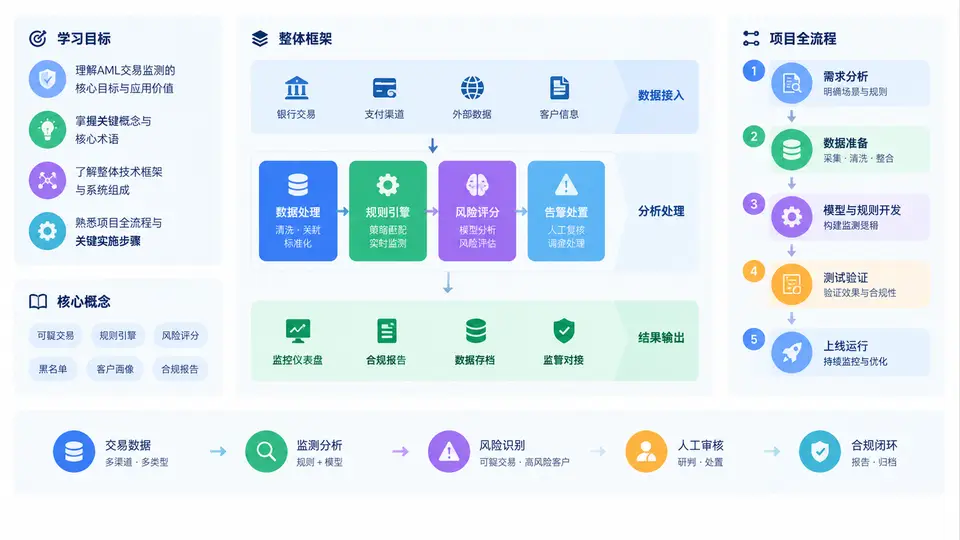
欢迎进入《AML交易监测端到端项目实战》。在正式动手写规则、跑模型、接数据之前,我们需要先把这门课的“坐标系”建立起来:我们究竟要解决什么业务问题,监管与合规对交易监测提出了哪些硬性要求,一个可落地的交易监测系统由哪些模块构成,以及一个完整项目从需求到上线要经过哪些阶段。本章不涉及复杂算法,但它是后续 29 章的地基——地基没打牢,后面越学越乱。
一、学习目标:学完之后你能做什么
本课程的目标不是让你背下反洗钱法规条文,而是让你具备“把合规要求翻译成工程实现”的能力。具体来说,完成全部课程后,你应当能够:
- 理解业务语言:能听懂合规官说的“可疑交易”“尽职调查”“风险评级”分别对应系统中的哪些数据和动作。
- 设计监测规则:能根据监管指引和机构风险偏好,把“短时间内多笔小额转账”这类描述转化为可执行的阈值、窗口和聚合逻辑。
- 搭建端到端流程:能独立完成从数据接入、清洗、特征加工、规则/模型计算、告警生成到案件管理的全链路设计与实现。
- 评估与调优:能读懂告警量、命中率、误报率、漏报风险等指标,并据此调整规则参数,而不是凭感觉拍脑袋。
- 应对审计与检查:能说清楚每一条告警是怎么产生的、数据来源是什么、参数为什么这样设置,经得起监管问询。
二、核心概念:先把术语对齐
AML(Anti-Money Laundering,反洗钱)交易监测领域有一套相对固定的术语体系。初学者最容易混淆的是“可疑交易”和“大额交易”,以及“规则”和“模型”的关系。下面这张表是本章最需要记住的清单:
| 概念 | 含义 | 在系统中的体现 |
|---|---|---|
| AML / 反洗钱 | 识别、评估、报告和阻断洗钱及相关犯罪资金流动的一系列制度与技术措施 | 整体项目目标与合规范畴 |
| KYC / 客户尽职调查 | 了解客户身份、职业、资金来源与业务关系 | 客户主数据、风险评级字段 |
| 大额交易 | 达到监管规定金额门槛的交易,通常需报告 | 固定阈值规则,如现金 5 万元以上 |
| 可疑交易 | 与客户身份、经营情况不符,或存在洗钱特征的交易 | 规则引擎 + 模型评分 + 人工研判 |
| 规则(Rule) | 基于明确条件的判断逻辑,可解释性强 | 阈值、时间窗口、聚合统计 |
| 模型(Model) | 基于历史数据学习异常模式,用于补充规则盲区 | 评分、排序、聚类、图分析 |
| 告警(Alert) | 系统判定需要人工关注的交易或客户组合 | 案件管理系统的输入 |
| 误报 / 漏报 | 误报是“报了但没问题”,漏报是“有问题但没报” | 调优的核心矛盾 |
需要特别强调:大额交易不等于可疑交易。大额交易是法定报告义务,可疑交易是风险判断结论。很多新手会把两者混为一谈,导致规则设计时只盯金额,忽略了行为模式。
三、整体框架:交易监测系统的五大模块
一个完整的 AML 交易监测系统,无论用什么技术栈,逻辑上都包含五个核心模块。理解这个框架,你就知道每一章在项目中的位置。
- 数据接入与整合:从核心银行系统、支付系统、外部名单库等抽取交易、客户、账户、对手方数据,统一到监测平台。
- 数据清洗与特征加工:处理缺失、重复、格式不一致,并加工出监测所需的特征,如近 7 日累计金额、交易频次、跨境标识等。
- 监测引擎:规则引擎负责确定性判断,模型负责异常评分,两者结合产出候选告警。
- 告警与案件管理:对告警去重、合并、分级,分派给调查人员,记录调查过程与结论。
- 报告与反馈闭环:生成监管报告,同时把调查结论回流,用于规则调优和模型再训练。
四、项目全流程概览:从需求到上线
下面用一个简化的流程描述一个交易监测项目的典型生命周期。后续章节会逐步展开每个阶段的具体做法。
需求调研 → 数据探查 → 规则/模型设计 → 开发实现
   → 测试验证 → 上线部署 → 监控运维 → 调优迭代
每个阶段的关键产出与常见风险如下:
- 需求调研:产出监测范围、监管要求清单、风险偏好。风险是合规与业务目标不一致。
- 数据探查:产出数据字典、质量报告。风险是字段缺失或口径不清,后期返工。
- 规则/模型设计:产出规则说明书、模型方案。风险是阈值拍脑袋,缺乏数据支撑。
- 开发实现:产出可运行系统。风险是性能瓶颈,大数据量下跑不动。
- 测试验证:产出测试报告、回测结果。风险是只测功能不测效果。
- 上线部署:产出上线方案、回滚预案。风险是影响生产系统稳定性。
- 监控运维:产出监控指标、告警日志。风险是数据延迟无人发现。
- 调优迭代:产出参数调整记录、版本说明。风险是调完不记录,审计说不清。
五、案例场景:一笔“正常”转账为何触发告警
假设客户张某,个体经营者,账户日常流水每月约 20 万元。某日他收到三笔来自不同个人的转账,每笔 4.9 万元,随后在 30 分钟内将 14.7 万元转往一个境外账户。系统触发了“短时间多笔接近阈值转账后集中转出”的规则告警。
调查后发现,张某是在支付货款,境外账户是其供应商。这属于误报。但这个误报是有价值的:它暴露了规则的一个盲区——没有结合客户历史交易模式和贸易背景。后续调优时,可以引入“客户历史同类交易频率”作为白名单参考,降低此类误报。
六、常见误区与复盘要点
在课程开始前,先记住四个高频误区,后续章节会反复呼应:
- 只做规则不做数据:数据质量是监测效果的上限,脏数据上的好规则等于零。
- 规则越多越好:规则堆叠会导致告警爆炸,调查资源被淹没,真正可疑的案件反而被忽略。
- 忽视可解释性:监管问询时,你说不清告警原因,系统再先进也不合规。
- 没有反馈闭环:调查结论不回流,规则永远停留在上线那天的水平。
本章建立了三个认知:交易监测的业务目标与合规底线、五大核心模块的框架、以及从需求到迭代的全流程。接下来,我们将从数据接入开始,一步步把这个框架变成可运行的系统。