1. 课程导入
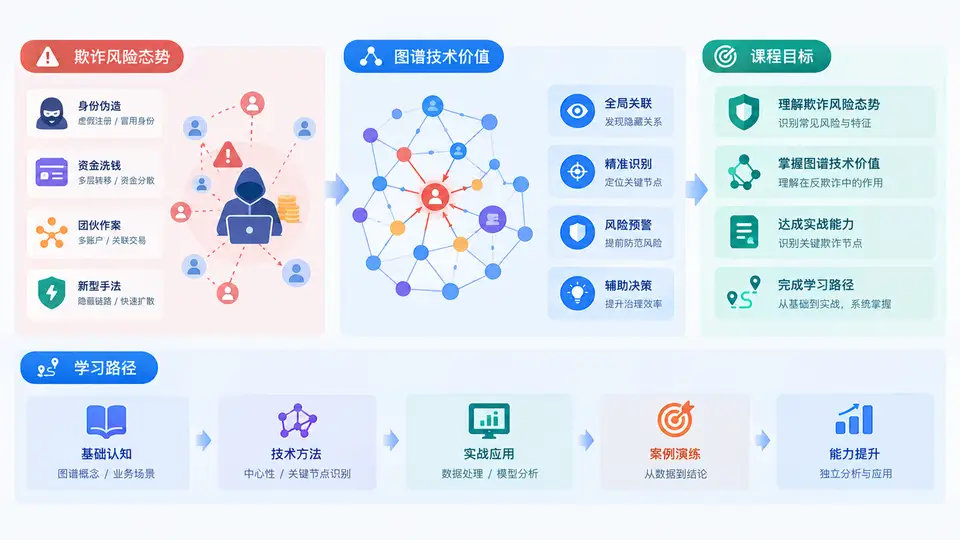
一、欺诈风险态势:从“单点作弊”到“团伙化、产业化”
过去十年,欺诈风险经历了明显的形态迁移。早期风控面对的多是单账户、单设备的孤立作弊行为,规则引擎与黑白名单即可覆盖大部分场景。而今天,欺诈已经演化为有组织、有分工、跨平台协作的产业链:上游提供虚假身份与设备农场,中游负责养号、刷单、套现,下游完成资金归集与洗白。单个节点看似正常,但节点之间的关联关系暴露了异常结构。
这种变化带来三个直接挑战:
- 隐蔽性增强:欺诈者刻意模仿正常用户行为,单点特征与正常用户高度重叠,传统阈值规则误杀率上升。
- 对抗性增强:黑产会针对规则快速调整策略,规则更新永远滞后于攻击变异。
- 规模化增强:一次攻击可能涉及成千上万个账户、设备与银行卡,人工审核无法覆盖。
因此,风控的核心问题从“这个用户是否可疑”转变为“这个用户所处的关联网络是否可疑”。这正是图技术介入的切入点。
二、图谱技术价值:把“关系”变成可计算的风险信号
图(Graph)由节点和边构成。在风控场景中,节点可以是用户、设备、手机号、银行卡、IP、收货地址,边则是它们之间的注册、登录、转账、共用设备等行为关系。相比二维宽表,图结构天然保留了多跳关联信息,使“团伙”从抽象概念变成可查询、可度量、可排序的对象。
图谱技术的核心价值体现在四个层面:
- 关联发现:通过共用设备、共用IP、资金往来等边,把分散的孤立账户连接成团伙。
- 风险传播:已知黑样本的风险可以沿边扩散,识别与黑样本强关联但尚未被标记的潜在风险节点。
- 结构度量:用中心性、社区发现等指标量化节点在网络中的重要性,辅助排序与优先级判断。
- 可解释性:风险结论可以回溯到具体路径,例如“该账户与3个已知欺诈账户共用同一设备”,便于审核与申诉。
三、核心原理:中心性为什么能识别关键欺诈节点
中心性(Centrality)是图论中衡量节点重要程度的指标族。其基本假设是:在网络中处于关键位置的节点,对网络的结构与功能影响更大。欺诈团伙中,核心成员往往承担资源调度、资金归集或设备控制等角色,其在关系网络中的位置会显著区别于边缘成员。
常用中心性指标及其风控含义如下表所示:
| 指标 | 度量含义 | 风控解读 |
|---|---|---|
| 度中心性(Degree) | 直接相连的邻居数量 | 连接大量账户或设备的节点,可能是设备农场或中介号 |
| 介数中心性(Betweenness) | 位于其他节点最短路径上的频率 | 控制信息或资金流转的“桥梁”,切断后团伙易分裂 |
| 接近中心性(Closeness) | 到其他节点的平均最短距离 | 能快速触达全网,可能是团伙协调者 |
| 特征向量中心性(Eigenvector) | 邻居重要性的加权和 | 与多个高价值节点相连,影响力大 |
| PageRank | 基于随机游走的全局重要性 | 综合全局结构,适合大规模图上的关键节点排序 |
需要强调的是,中心性高不等于欺诈。正常场景中,客服账号、热门商户也可能具有高中心性。因此中心性必须与业务属性、时间窗口、已知黑样本结合使用,才能形成有效判断。
四、方法流程:从数据到关键节点的闭环
一个可落地的关键欺诈节点识别流程通常包含以下步骤:
- 数据接入与实体对齐:整合账户、设备、IP、银行卡、交易等数据,统一实体ID,解决同一实体多标识问题。
- 图构建:定义节点类型与边类型,设置边权重(如交易金额、共现频次)与时间衰减。
- 子图筛选:按时间窗口、风险标签、业务场景圈定待分析子图,避免全图计算开销过大。
- 中心性计算:选择合适指标或组合指标,计算节点得分并排序。
- 风险融合:将中心性得分与规则命中、模型评分、黑名单关联等信号融合,输出综合风险分。
- 人工复核与反馈:对高分节点进行审核,确认结果回流为标签,用于迭代优化。
以下是一个使用图计算库计算中心性的示意代码片段:
import networkx as nx

# 构建欺诈关联子图
G = nx.Graph()
G.add_weighted_edges_from([
    ("U1001", "D2001", 5),
    ("U1002", "D2001", 4),
    ("U1003", "D2001", 6),
    ("U1001", "C3001", 2),
    ("U1002", "C3001", 3),
])

# 度中心性
degree_c = nx.degree_centrality(G)

# 介数中心性
betweenness_c = nx.betweenness_centrality(G, weight="weight")

# PageRank
pagerank_c = nx.pagerank(G, weight="weight")

# 综合排序
scores = {
    n: 0.4 * degree_c[n] + 0.3 * betweenness_c[n] + 0.3 * pagerank_c[n]
    for n in G.nodes()
}
ranked = sorted(scores.items(), key=lambda x: x[1], reverse=True)
print(ranked[:5])
运行后通常会发现,共用设备节点D2001在度中心性与PageRank上均排名靠前,提示其可能是团伙的设备枢纽。审核人员可优先核查该设备关联的账户群。
五、案例场景:设备农场团伙的识别
某电商平台在一周内发现一批新注册账户集中参与优惠券套现。单账户特征正常,但图谱分析显示:这些账户通过共用设备与IP形成紧密子图,其中一个设备节点连接了47个账户,介数中心性显著高于其他节点。进一步核查发现,该设备还关联了3个已被封禁的历史欺诈账户。风控团队据此将该设备及其关联账户列为高风险,阻断后续套现行为,并顺藤摸瓜发现另外两个设备农场。
这个案例说明:关键欺诈节点往往不是直接实施欺诈的账户,而是连接资源、控制流程的枢纽节点。识别这些枢纽,比逐个审核账户更高效。
六、常见误区与复盘
误区一:唯中心性论。中心性只是结构指标,必须结合业务语义。高中心性的正常节点被误伤,会带来严重业务损失。
误区二:忽视时间维度。欺诈团伙的关系是动态演化的。静态图上的中心性可能已经过时,需引入滑动窗口与时间衰减。
误区三:全图一刀切。不同业务场景的图结构差异很大,支付、营销、内容风控的关键节点定义不同,不能套用同一套阈值。
误区四:只识别不处置。识别出关键节点后,需要配套的处置策略,如冻结、限流、加强验证,否则分析价值无法落地。
复盘上述误区,核心原则是:结构信号 + 业务语义 + 时间窗口 + 处置闭环,四者缺一不可。
七、课程目标与学习路径
本课程围绕“图谱中心性与关键欺诈节点识别”展开,目标是让学员能够独立完成从图构建、中心性计算到风险融合与处置建议的完整流程。学习路径分为四个阶段:
- 基础篇:图论基础、中心性指标原理、风控图数据建模。
- 方法篇:中心性算法实现、大规模图计算优化、多指标融合策略。
- 实战篇:设备农场、资金归集、刷单团伙等典型场景的端到端演练。
- 进阶篇:动态图、异构图、图神经网络与中心性方法的结合。
建议学员在学习过程中同步准备一份脱敏的关联数据,跟随课程完成图构建与中心性计算练习,以便将方法真正转化为可复用的工程能力。