3. 欺诈基础
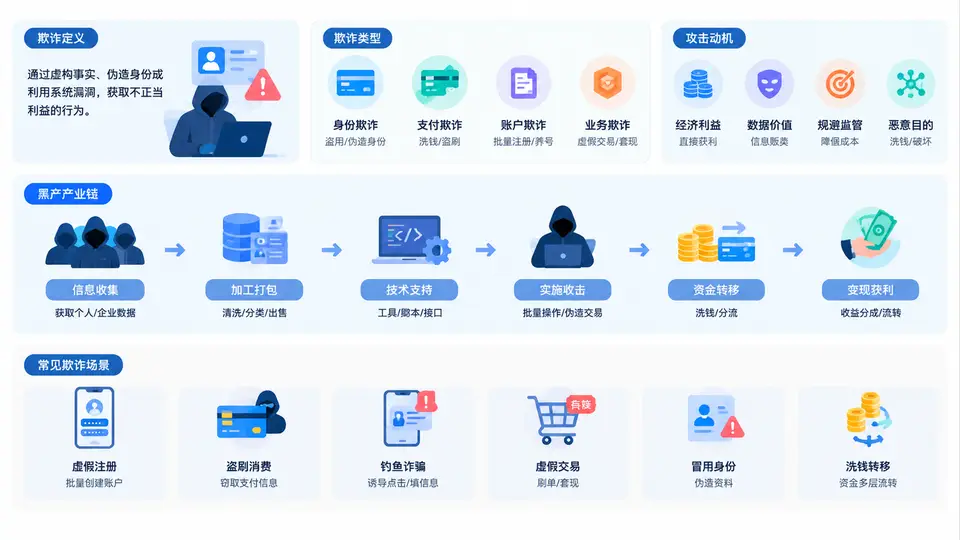
在构建反欺诈与合规科技体系之前,必须先建立对“欺诈”本身的清晰认知。欺诈不是单一行为,而是一类以非法获利为目的、通过虚构事实或隐瞒真相误导他人或系统决策的行为集合。在数字业务中,欺诈往往表现为对身份、交易、内容或规则的系统性滥用。
3.1 欺诈的核心定义与判定要素
从风控与合规视角看,一个行为要被判定为欺诈,通常需要同时满足三个要素:欺骗性(存在虚假陈述或隐瞒)、获利意图(行为人主观上追求不当利益)、损害后果(给平台、用户或第三方造成资金、数据或信誉损失)。缺少任一要素,可能只是违规、纠纷或误操作,而非严格意义上的欺诈。
关键区分:欺诈 ≠ 信用风险。信用风险是“想还但还不上”,欺诈是“根本没打算还”或“根本不存在这个人”。前者靠额度与定价管理,后者靠识别与拦截。
3.2 常见欺诈类型与攻击面
数字业务中的欺诈类型可按攻击对象和获利方式划分。以下清单覆盖主流类型:
- 身份欺诈:伪造、盗用或合成身份注册账户,如冒用他人身份证、人脸合成攻击。
- 账户盗用:通过撞库、钓鱼、木马获取已有账户控制权,直接盗取资金或数据。
- 交易欺诈:盗刷银行卡、虚假交易、恶意退款、拒付(Chargeback)套利。
- 营销欺诈:刷单、刷券、薅羊毛、虚假拉新,利用平台补贴规则获利。
- 内容欺诈:虚假评论、刷量、虚假广告点击,污染平台生态。
- 信贷欺诈:伪造资料骗贷、中介包装、团伙骗贷。
- 洗钱与资金转移:利用多账户、虚拟币、跑分平台转移非法资金。
这些类型并非孤立存在,黑产往往将多种手法组合使用,形成“注册—养号—变现”的完整链路。
3.3 黑产产业链:分工明确的灰色生态
黑产(黑色产业链)是欺诈行为的组织化形态。其典型结构可分为上游、中游、下游三层:
| 层级 | 角色 | 主要资源/行为 | 典型产物 |
|---|---|---|---|
| 上游 | 数据与工具供应商 | 泄露数据、接码平台、打码平台、代理IP、改机工具 | 手机号、身份证、设备指纹伪造 |
| 中游 | 账号与资金服务商 | 批量注册、养号、跑分、洗钱通道 | 可用账号、资金归集账户 |
| 下游 | 变现执行者 | 盗刷、套现、刷单、骗贷、薅羊毛 | 现金、商品、优惠券、信贷资金 |
理解这一结构对反欺诈至关重要:单点拦截往往只能打掉下游执行者,而真正需要打击的是上游资源供给和中游服务能力。例如,封禁一个盗刷账号,黑产只需换一个手机号重新注册;但如果能识别接码平台的号码段特征,就能批量阻断。
教学提示:分析任何欺诈案件时,先问三个问题——他们用什么身份?用什么设备?资金如何流转?这三个问题分别对应身份、设备、资金三条风控主线。
3.4 攻击动机与常见欺诈场景
攻击动机决定了欺诈手法的选择。常见动机包括:直接经济获利(盗刷、骗贷)、套取平台补贴(薅羊毛、刷单)、竞争破坏(恶意刷差评)、数据窃取(爬虫、账户盗用)。不同动机对应不同的风控策略优先级。
以下是一个典型的电商薅羊毛场景,展示黑产如何组合资源完成攻击:
场景:某平台发放新人满减券
攻击链路:
1. 从接码平台批量获取虚拟手机号
2. 使用改机工具伪造设备指纹,绕过设备限制
3. 自动化脚本批量注册新账号
4. 领取新人券后,通过虚假交易套现
5. 资金经跑分平台归集,最终提现

风控可拦截点:
- 手机号号段异常(接码平台特征)
- 设备指纹重复或模拟器特征
- 注册行为频率异常
- 领券后立即交易且无真实物流
- 资金流向集中且快进快出这个场景说明:欺诈检测不是单点判断,而是对整条链路的关联分析。单一信号可能误判,但多个弱信号叠加后,欺诈概率显著上升。
3.5 常见误区与复盘要点
误区一:把“高风险”等同于“欺诈”。高风险用户可能只是信用资质差,未必有欺骗意图。误杀会伤害正常用户体验。
误区二:只依赖规则,不更新。黑产会快速适应规则,静态规则的生命周期通常只有数周。
误区三:忽视内部欺诈。员工与外部勾结、权限滥用同样是重要欺诈来源,且更难发现。
复盘时应关注:拦截率与误杀率的平衡、新型手法的出现频率、黑产资源的变化趋势。反欺诈是一场持续对抗,理解欺诈基础是构建动态防御体系的第一步。