1. 课程导入
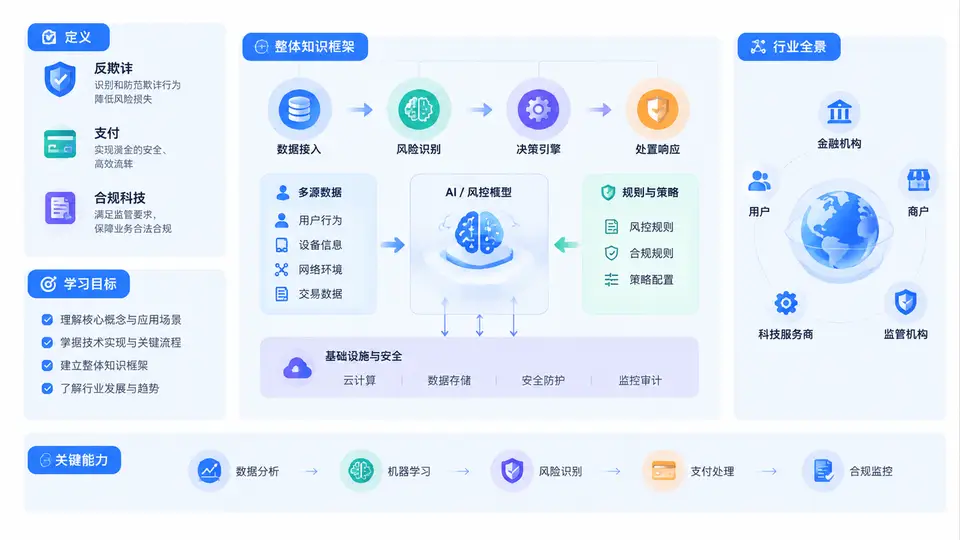
欢迎进入《反欺诈、支付与合规科技》课程。在开始学习具体模型、规则引擎和系统架构之前,我们需要先建立一张“全局地图”:这三者分别解决什么问题、为什么它们在现代商业中高度耦合、以及本课程将如何带你从概念走向可落地的工程能力。本章不追求技术细节,而是帮你校准方向,避免后续学习中出现“只见树木不见森林”的困境。
一、三个核心概念的定义与边界
反欺诈(Anti-Fraud)是指通过识别、评估和阻断以欺骗手段获取利益的行为,保护用户、商户和平台资产安全的一系列技术与管理活动。它覆盖账户盗用、交易欺诈、营销薅羊毛、身份伪造、洗钱等场景。反欺诈的核心不是“消灭所有风险”,而是在安全与体验之间找到动态平衡。
支付(Payment)是资金从付款方到收款方的转移过程,包括支付发起、授权、清算、结算等环节。支付科技关注的是如何让资金流动更高效、更安全、更可追溯。支付既是反欺诈的主战场,也是合规监管最密集的领域。
合规科技(RegTech / Compliance Technology)是指利用技术手段帮助机构满足监管要求,包括KYC(了解你的客户)、AML(反洗钱)、CTF(反恐怖融资)、数据隐私保护、交易报告等。合规科技的本质是把外部监管规则转化为内部可执行、可审计、可度量的系统能力。
三者的关系可以这样理解:支付是业务场景,反欺诈是风险控制手段,合规科技是制度与技术之间的桥梁。没有支付场景,反欺诈和合规就失去了落地土壤;没有反欺诈和合规,支付业务就无法规模化、可持续地运行。
二、学习目标:你将在本课程中获得什么
本课程面向希望系统掌握反欺诈、支付与合规科技的产品经理、风控工程师、数据分析师、合规人员和技术管理者。完成学习后,你应当能够:
- 理解支付全链路中每个环节的风险暴露点与合规要求;
- 掌握反欺诈的核心方法:规则引擎、名单体系、设备指纹、关联网络、机器学习模型与图计算;
- 能够设计一个可落地的风控决策流程,包括数据采集、特征工程、策略编排、人工审核与案件管理;
- 理解KYC、AML、交易监控、制裁名单筛查等合规科技的核心机制;
- 具备跨团队沟通能力,能在业务、技术、合规之间进行有效权衡。
三、整体知识框架:从单点能力到体系化风控
本课程的知识框架分为四个层次,由下至上依次为:
- 数据与身份层:设备指纹、生物识别、身份核验、关系网络、行为序列。
- 策略与模型层:规则引擎、评分卡、机器学习模型、图神经网络、实时决策流。
- 支付与交易层:支付通道、交易路由、清算结算、拒付与争议处理。
- 合规与治理层:KYC/AML、制裁筛查、数据隐私、审计追踪、监管报告。
这四个层次不是孤立的。例如,一笔跨境支付交易会同时触发设备风险判断、反洗钱规则、制裁名单筛查和交易限额控制。理解它们之间的联动关系,是本课程的核心价值之一。
四、行业全景:为什么现在必须学这门课
过去十年,全球支付规模持续增长,欺诈手段也同步进化。黑产已经从“单兵作战”发展为“工业化、智能化、跨境化”的产业链。与此同时,监管力度不断加码:欧盟PSD2、GDPR,美国BSA/AML,中国《反电信网络诈骗法》《数据安全法》《个人信息保护法》等,都对企业的风控与合规能力提出了更高要求。
行业现状可以用三个关键词概括:
- 实时化:欺诈发生在毫秒级,风控决策也必须实时完成,离线批量分析已无法满足需求。
- 智能化:规则只能覆盖已知模式,机器学习与图计算用于发现未知的、隐蔽的欺诈团伙。
- 合规化:合规不再是“成本中心”,而是业务准入和可持续发展的前提。
| 维度 | 传统风控 | 现代反欺诈与合规科技 |
|---|---|---|
| 决策速度 | 批量、T+1 | 实时、毫秒级 |
| 核心手段 | 人工审核、简单规则 | 规则+模型+图计算+人工复核 |
| 数据范围 | 内部交易数据 | 设备、行为、关系、外部名单、多方安全计算 |
| 合规方式 | 事后报表、人工检查 | 嵌入式合规、自动化审计、持续监控 |
| 目标 | 降低损失 | 平衡安全、体验、合规与增长 |
五、核心原理:风险决策的基本流程
无论场景如何变化,一个完整的风险决策流程通常包含以下步骤:
1. 事件触发(登录、注册、支付、提现、修改密码)
2. 数据采集(设备信息、IP、行为轨迹、历史交易、外部数据)
3. 特征计算(实时特征、离线特征、关系特征)
4. 策略执行(规则命中、模型评分、名单匹配)
5. 决策输出(通过、拒绝、挑战、人工审核)
6. 反馈闭环(案件标注、模型迭代、策略调优)这个流程的关键在于闭环。没有反馈闭环的风控系统会迅速老化,因为欺诈模式在变,用户行为也在变。后续章节会逐一展开每个环节的工程实现。
六、案例与场景:一笔支付背后的风控与合规
假设用户A在电商平台下单,使用信用卡支付一笔跨境交易。表面上看只是一次支付,背后却触发了多层风控与合规检查:
- 设备指纹判断是否为模拟器或异常设备;
- IP地理位置与收货地址是否一致;
- 该卡是否在制裁名单或高风险BIN列表中;
- 交易金额是否超过用户历史行为阈值;
- 是否触发反洗钱规则(如频繁小额、快进快出);
- 是否需要3DS验证或人工审核。
如果其中任何一环缺失,可能导致资金损失、监管处罚或用户体验下降。这就是为什么反欺诈、支付与合规科技必须作为一个整体来学习。
七、常见误区与复盘
误区一:风控就是加规则。规则只能应对已知风险,过度依赖规则会导致误杀率高、维护成本大,且容易被黑产绕过。
误区二:合规只是法务的事。合规要求最终要落到系统和流程中,没有技术支撑的合规是纸上谈兵。
误区三:模型可以解决一切。模型依赖数据和标注,冷启动、概念漂移和可解释性问题都需要工程手段配合。
误区四:安全与体验不可兼得。好的风控设计可以通过分层决策、无感验证和精准打击,在安全与体验之间取得平衡。
本章的目标是帮你建立全局认知。接下来,我们将从支付体系的基础结构开始,逐步深入到反欺诈策略、模型工程和合规科技的具体实现。请带着一个问题进入后续学习:在你的业务场景中,风险、体验和合规三者的优先级如何排序?这个问题的答案,将决定你后续所有技术选型和策略设计的底层逻辑。