1. 课程导入
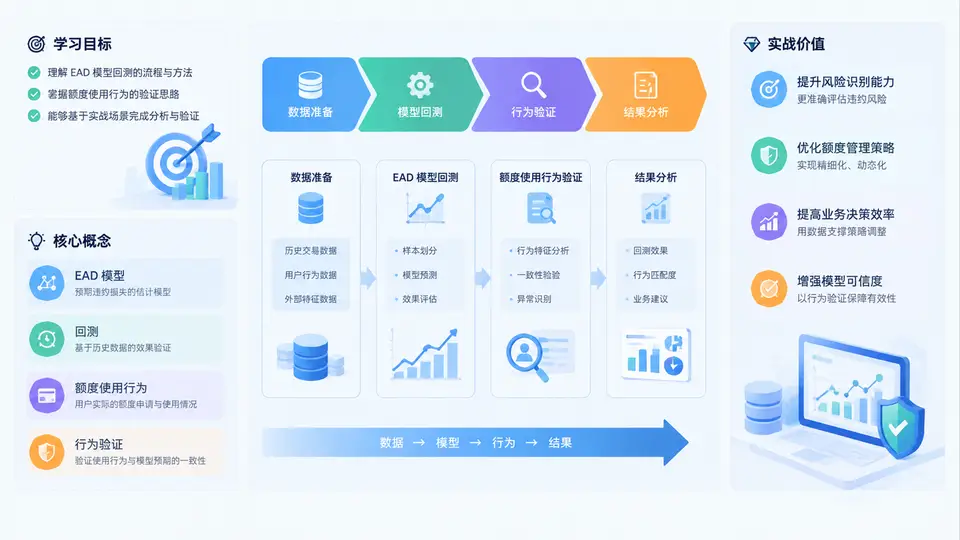
在信用风险管理体系中,PD、LGD、EAD是三大核心参数。相比PD(违约概率)和LGD(违约损失率),EAD(违约风险暴露,Exposure at Default)常被低估,却在授信额度类产品中直接决定风险加权资产的规模。EAD模型回测与额度使用行为验证,正是检验EAD估算是否可靠、额度策略是否被客户真实行为支撑的关键环节。本章作为全课程导入,帮助学员建立整体认知地图。
一、学习目标:从"会算"到"会验"
本课程的学习目标分为四个层次,逐层递进:
- 概念层:准确理解EAD、CCF(信用转换系数)、额度使用率、违约暴露等术语的监管定义与业务含义,区分已提用余额与未提用承诺的暴露差异。
- 方法层:掌握EAD回测的常用方法,包括预测偏差分析、区分度检验、稳定性检验,以及额度使用行为验证的漏斗分析、迁移矩阵与行为评分验证。
- 工具层:能够使用Python/SQL完成数据准备、指标计算与可视化,独立产出一份可交付的回测报告。
- 决策层:能够根据回测结论判断模型是否需要重新校准、额度策略是否需要调整,并向业务与监管方清晰解释验证结果。
学习建议:本课程强调"验证思维"而非"建模思维"。回测不是证明模型正确,而是主动寻找模型失效的证据。带着"证伪"的心态学习,收获更大。
二、核心概念:EAD与额度使用行为
EAD指客户违约时银行实际面临的风险暴露金额。对于一次性贷款,EAD近似等于本金余额;对于循环授信、信用卡、透支等额度类产品,EAD等于已提用余额加上违约时未提用额度中可能被提取的部分,即:
EAD = 已提用余额 + CCF × 未提用额度

其中:
  已提用余额:违约时点客户实际占用的资金
  未提用额度:授信总额度 - 已提用余额
  CCF:信用转换系数,衡量违约前客户额外提款的比例
额度使用行为验证,关注的是客户在授信周期内如何使用额度:使用率分布、提款频率、额度调升后的响应、临近违约前的额度使用变化等。这些行为直接决定CCF的合理性,也决定EAD估算是否贴近真实风险。
| 概念 | 定义要点 | 验证关注点 |
|---|---|---|
| EAD | 违约时的风险暴露金额 | 预测值与实际暴露的偏差 |
| CCF | 未提用额度转为已提用的比例 | 不同客群、产品的CCF稳定性 |
| 额度使用率 | 已提用余额 / 授信总额度 | 分布迁移与异常聚集 |
| 违约暴露 | 违约时点实际暴露 | 与EAD预测的校准程度 |
三、整体框架:回测与验证的闭环流程
EAD模型回测与额度使用行为验证并非孤立动作,而是一个闭环流程,可概括为"数据—计算—检验—归因—行动"五步:
- 数据准备:抽取观察期与表现期数据,明确违约定义、观察时点、额度变动记录,处理缺失与异常。
- 指标计算:计算预测EAD、实际EAD、CCF实际值、使用率分布等核心指标。
- 回测检验:开展偏差分析、区分度检验(如基尼系数)、稳定性检验(如PSI),并做分层验证。
- 归因分析:定位偏差来源,是数据问题、模型假设问题,还是额度策略或客群变化导致。
- 行动建议:输出校准、重训、策略调整或监控加强等结论,并跟踪后续表现。
闭环的关键在于"归因"与"行动"。只报告偏差数值而不解释原因、不给出行动建议的回测报告,业务价值有限。
四、实战价值:为什么这门课值得学
EAD回测与额度使用行为验证的实战价值体现在三个层面:
- 监管合规:巴塞尔协议及国内监管要求对内部评级体系进行定期验证,EAD作为核心参数必须接受回测,验证能力直接关系资本计量合规性。
- 资本节约:EAD估算偏高会推高风险加权资产,占用资本;估算偏低则低估风险。精准回测有助于在合规前提下优化资本使用效率。
- 业务决策:额度使用行为验证能揭示客户真实用信需求,为额度调升、调降、定价和催收策略提供数据支撑。
五、常见误区与复盘提示
初学者在EAD回测中常陷入以下误区,提前识别可少走弯路:
- 误区一:把EAD回测等同于PD回测。EAD关注金额暴露,PD关注违约概率,二者数据结构和检验方法差异明显。
- 误区二:忽略额度变动。授信额度在观察期内可能多次调整,若只用期末额度计算,会严重扭曲CCF。
- 误区三:样本选择偏差。仅用违约客户验证EAD,忽略未违约客户的使用行为,导致CCF估计不具代表性。
- 误区四:只看总体指标。总体偏差合格不代表各客群合格,必须做分层验证,避免"平均正确、局部失效"。
复盘提示:每次回测后应记录假设、数据版本与结论,形成可追溯的验证档案。监管检查和内部审计都会关注验证过程的可复现性。