2. NVIDIA Spectrum交换机基础配置与带内管理
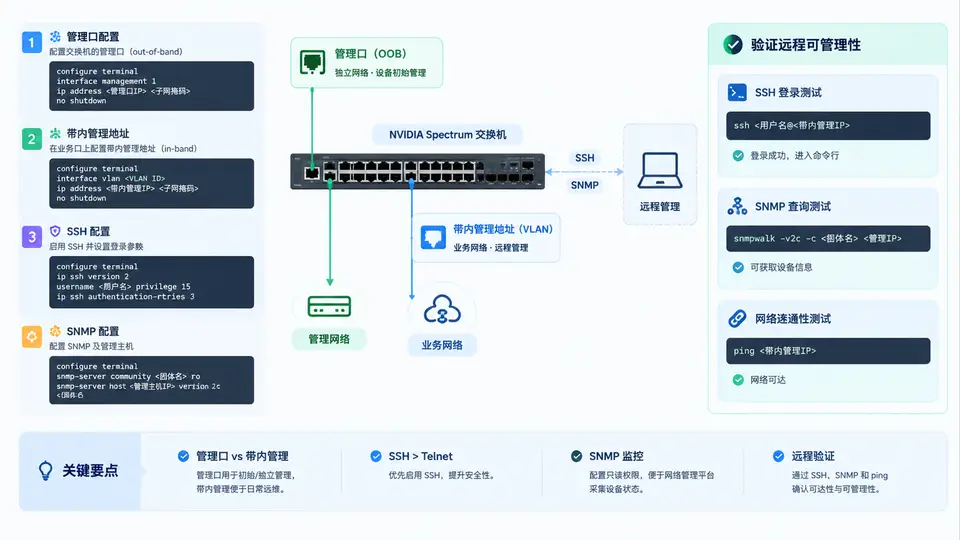
首次上电后的管理路径规划
Spectrum交换机出厂时所有业务端口默认处于L2转发状态,管理面尚未配置。首次上电后,必须通过Console口进入Onyx CLI完成最小管理配置,才能切换到带内管理。管理路径分为两条:
- 带外管理:通过前面板MGMT口(RJ45)连接管理交换机,使用出厂默认地址或DHCP获取地址。
- 带内管理:在业务端口上创建管理VLAN接口(如VLAN 100),配置IP地址后通过业务网络远程管理。
推荐做法:先用Console完成带内管理地址配置,验证SSH可达后,再将日常运维切换到带内管理,MGMT口保留为应急通道。
Console首次登录与基础参数
使用USB转RJ45 Console线连接交换机Console口,终端参数设置为115200波特率、8数据位、无校验、1停止位、无流控。上电后等待约90秒,出现登录提示:
login: admin
Password: admin
首次登录后系统强制要求修改密码。修改完成后进入Onyx CLI,提示符为switch-1 [standalone: master] >。此时先确认系统版本和当前管理口状态:
switch-1 [standalone: master] > show version
switch-1 [standalone: master] > show interface mgmt0 brief
若MGMT口已连接管理交换机且管理网络有DHCP,mgmt0会自动获取地址;否则需手动配置。以下配置以静态地址为例。
带内管理地址配置
带内管理需要在业务端口上创建管理VLAN。假设规划管理VLAN为100,管理网段为10.0.100.0/24,交换机管理地址为10.0.100.1/24,网关为10.0.100.254。选择业务端口Ethernet1/1作为上联管理通道:
switch-1 [standalone: master] > enable
switch-1 [standalone: master] # configure terminal
switch-1 [standalone: master] (config) # vlan 100
switch-1 [standalone: master] (config vlan 100) # exit
switch-1 [standalone: master] (config) # interface ethernet 1/1
switch-1 [standalone: master] (config interface ethernet 1/1) # switchport mode trunk
switch-1 [standalone: master] (config interface ethernet 1/1) # switchport trunk allowed-vlan 100
switch-1 [standalone: master] (config interface ethernet 1/1) # exit
switch-1 [standalone: master] (config) # interface vlan 100
switch-1 [standalone: master] (config interface vlan 100) # ip address 10.0.100.1 /24
switch-1 [standalone: master] (config interface vlan 100) # exit
switch-1 [standalone: master] (config) # ip route default 10.0.100.254switchport mode trunk改为switchport mode access,并执行switchport access vlan 100。SSH与SNMP基础配置
Onyx默认已启用SSH服务,但需确认并配置认证方式。SNMP用于监控采集,配置只读团体字和Trap接收地址:
switch-1 [standalone: master] (config) # ssh server enable
switch-1 [standalone: master] (config) # snmp-server enable
switch-1 [standalone: master] (config) # snmp-server community public ro
switch-1 [standalone: master] (config) # snmp-server host 10.0.100.50 traps version 2c public
switch-1 [standalone: master] (config) # snmp-server enable traps
若需限制SSH访问源,可配置ACL并绑定到SSH服务:
switch-1 [standalone: master] (config) # ip access-list standard SSH-ACL
switch-1 [standalone: master] (config std-nacl SSH-ACL) # permit 10.0.100.0 /24
switch-1 [standalone: master] (config std-nacl SSH-ACL) # deny any
switch-1 [standalone: master] (config std-nacl SSH-ACL) # exit
switch-1 [standalone: master] (config) # ssh server access-group SSH-ACL
远程可管理性验证
配置完成后,从管理网段内的运维终端执行以下验证:
- 连通性:
ping 10.0.100.1,应收到回复。 - SSH登录:
ssh admin@10.0.100.1,输入密码后应进入CLI。 - SNMP查询:
snmpwalk -v2c -c public 10.0.100.1 sysDescr,应返回系统描述信息。 - 带内路由:在交换机上
ping 10.0.100.50,确认到SNMP服务器的可达性。
若SSH不通,依次检查:VLAN接口状态是否为up、上联端口是否放通VLAN 100、默认路由是否正确、SSH ACL是否误拦截。MGMT口保留为应急通道,建议不要关闭。
配置保存:Onyx配置默认保存在运行配置中,需执行configuration write或write memory持久化到启动配置,否则重启后丢失。
关键参数速查
| 项目 | 示例值 | 说明 |
|---|---|---|
| Console参数 | 115200-8-N-1 | 无流控 |
| 默认账号 | admin/admin | 首次登录强制改密 |
| 管理VLAN | VLAN 100 | 带内管理 |
| 管理地址 | 10.0.100.1/24 | VLAN 100接口 |
| 默认网关 | 10.0.100.254 | 指向管理网络 |
| SNMP团体字 | public (ro) | 只读 |
| Trap接收 | 10.0.100.50 | SNMP v2c |