2. Nexus NX-OS 基础系统参数与主机名规范化配置
为什么基础系统参数必须一次配齐
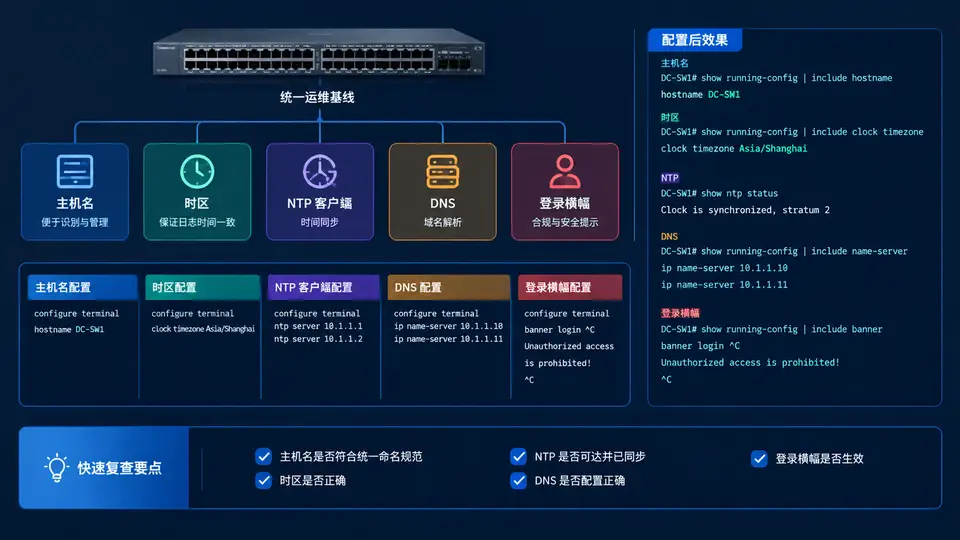
一台刚完成 Console 带外管理配置的 Nexus 交换机,虽然已经能通过管理口 SSH 登录,但它的主机名仍是出厂默认的 switch,时钟停留在 2000 年附近,日志时间戳无法与其它设备对齐,DNS 解析不可用,登录时也没有任何合规提示。这些参数单独看都不复杂,但缺一项就会让后续排障、审计和自动化采集出现偏差。本案例的目标是把主机名、时区、NTP、DNS 和登录横幅这五项参数一次性纳入统一运维基线。
主机名规范建议采用「机房代码-角色-序号」结构,例如
DC1-LEAF-01。这样在 NTP 同步、Syslog 汇聚和自动化巡检时,设备身份可以被人和脚本同时快速识别。五项参数的配置顺序与依赖关系
这五项参数并非完全独立:时区决定了 NTP 同步后本地时间的显示方式,NTP 又决定了日志时间戳的可比性;DNS 影响后续用域名做 NTP 服务器或 Syslog 服务器解析的能力;登录横幅则在认证成功后立即展示,属于合规基线的一部分。推荐按「主机名 → 时区 → NTP → DNS → 登录横幅」的顺序配置,因为主机名会出现在后续所有配置提示符和日志中,先改主机名能让后续操作记录更清晰。
逐项配置命令与关键参数
以下命令在全局配置模式下执行。主机名修改后提示符会立即变化,这是验证配置生效最直观的方式。
! 1. 主机名
switch(config)# hostname DC1-LEAF-01
DC1-LEAF-01(config)#

! 2. 时区(中国标准时间,UTC+8)
DC1-LEAF-01(config)# clock timezone CST 8 0

! 3. NTP 客户端(指定两个内部 NTP 服务器)
DC1-LEAF-01(config)# ntp server 10.0.0.10 prefer
DC1-LEAF-01(config)# ntp server 10.0.0.11
DC1-LEAF-01(config)# ntp source-interface mgmt0

! 4. DNS 客户端
DC1-LEAF-01(config)# ip domain-lookup
DC1-LEAF-01(config)# ip name-server 10.0.0.20 10.0.0.21
DC1-LEAF-01(config)# ip domain-name corp.local

! 5. 登录横幅
DC1-LEAF-01(config)# banner motd #
Enter TEXT message. End with the character '#'.
Authorized Access Only. All activity is monitored.
#
NTP 的
source-interface mgmt0 必须显式指定,否则设备可能用业务口源地址去请求 NTP,导致管理 VRF 场景下 NTP 不可达。本例中管理口 IP 已在上一案例配置完成。验证方法与通过条件
配置完成后,用以下命令逐项确认。每项都有明确的通过条件,不能只看命令是否敲进去。
| 验证项 | 命令 | 通过条件 |
|---|---|---|
| 主机名 | show hostname |
输出 DC1-LEAF-01 |
| 时区 | show clock |
时间带 CST 标识,且与北京时间一致 |
| NTP 同步 | show ntp status |
显示 Clock is synchronized,stratum 小于 16 |
| NTP 对端 | show ntp peers |
至少一个 peer 状态为 synchronized |
| DNS 解析 | ping ntp1.corp.local |
能解析出 10.0.0.10 并收到回应 |
| 登录横幅 | 退出后重新 SSH 登录 | 认证成功后先显示横幅文本再进入提示符 |
常见偏差与处理
- NTP 不同步:先确认
show ntp source-interface是否为 mgmt0,再用ping 10.0.0.10 source mgmt0验证管理口到 NTP 服务器的可达性。若 NTP 服务器要求认证,还需配置ntp authentication-key。 - 时区显示不对:NX-OS 的
clock timezone只影响显示,不改变 UTC 内部时钟。若show clock显示 UTC 时间,说明时区未生效或 NTP 未同步。 - DNS 解析失败:确认
ip domain-lookup已开启,且ip domain-name与 DNS 服务器中的域名一致。NX-OS 默认关闭域名查找。 - 横幅不显示:横幅只在交互式登录时显示,
show banner motd可查看已配置内容。若使用 SSH 密钥登录,部分客户端可能不显示横幅。
完成本案例后,这台 Nexus 交换机已经具备可识别的主机名、正确的本地时间、可靠的时间同步源、可用的域名解析和合规的登录提示。这些参数是后续管理 VRF 隔离、AAA 认证和自动化巡检的共同基础。