1. Nexus 9000 初始上架与 Console 带外管理配置
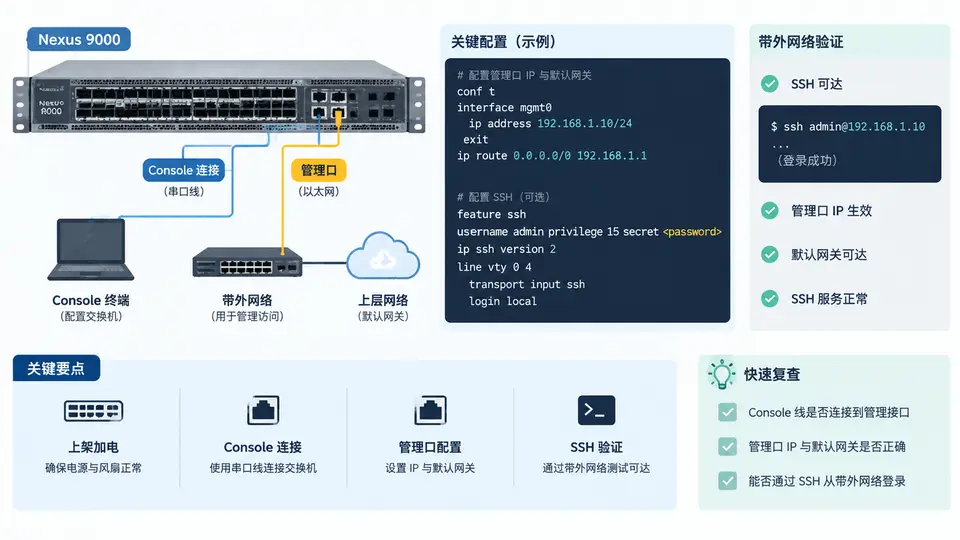
上架前的物理与线缆准备
Nexus 9000 系列(以 N9K-C93180YC-EX 为例)上架时,先确认机柜 U 位、前后风道与电源冗余。典型双电源机型需接入两路独立 PDU,避免单路掉电导致整机下电。Console 连接使用 RJ45-to-DB9 反转线(rollover)或 USB 转串口适配器,终端参数固定为 9600-8-N-1,无流控。管理口为独立的 mgmt0 接口,属于带外管理通道,与业务端口物理隔离。
Console 登录与初始状态确认
加电后设备进入 NX-OS 启动流程,首次启动会进入 POAP(Power On Auto Provisioning)询问。若暂不做自动化部署,在提示处输入 no 跳过,随后进入 loader> 或直接进入 switch(boot)#。首次登录通常无密码,直接回车进入 switch# 用户视图。此时应确认版本与硬件状态:
switch# show version
switch# show module
switch# show interface mgmt0
确认 mgmt0 处于 down 状态属正常,因为尚未配置 IP 与连线。接下来进入配置模式完成管理口参数设置。
管理口 IP 与默认网关配置
Nexus 的 mgmt0 默认位于管理 VRF(management)中,配置时需显式指定 VRF。以下为教学示例参数:管理网段 10.10.10.0/24,网关 10.10.10.1,本机地址 10.10.10.21/24。
switch# configure terminal
switch(config)# interface mgmt0
switch(config-if)# vrf member management
switch(config-if)# ip address 10.10.10.21/24
switch(config-if)# no shutdown
switch(config-if)# exit
switch(config)# vrf context management
switch(config-vrf)# ip route 0.0.0.0/0 10.10.10.1
switch(config-vrf)# end
switch# copy running-config startup-config
注意默认路由必须配置在 vrf context management 下,而不是全局路由表。这是 Nexus 带外管理与传统 IOS 设备的关键差异点。
SSH 可达性验证
配置完成后,从带外网络中的运维终端执行连通性测试。先 ping 管理口地址,再尝试 SSH 登录:
# 从运维终端执行
ping 10.10.10.21
ssh admin@10.10.10.21
若 ping 通但 SSH 失败,检查是否已配置 feature ssh 以及是否存在可登录的本地用户。Nexus 默认可能未启用 SSH 服务,需手动开启:
switch(config)# feature ssh
switch(config)# username admin password Cisco@123 role network-admin
验证通过的标准是:能通过带外网络 SSH 登录并进入 switch# 提示符,且 show interface mgmt0 显示 up 状态、IP 地址正确。
常见问题与判断依据
| 现象 | 可能原因 | 检查命令 |
|---|---|---|
| Console 无输出 | 线序错误或终端参数不匹配 | 确认 rollover 线序、9600-8-N-1 |
| mgmt0 始终 down | 未 no shutdown 或网线未接 | show interface mgmt0 |
| ping 不通网关 | 默认路由未配在 management VRF | show ip route vrf management |
| SSH 拒绝连接 | feature ssh 未启用或无本地用户 | show feature | include ssh |