4. 数据安全策略总纲与分册体系编写
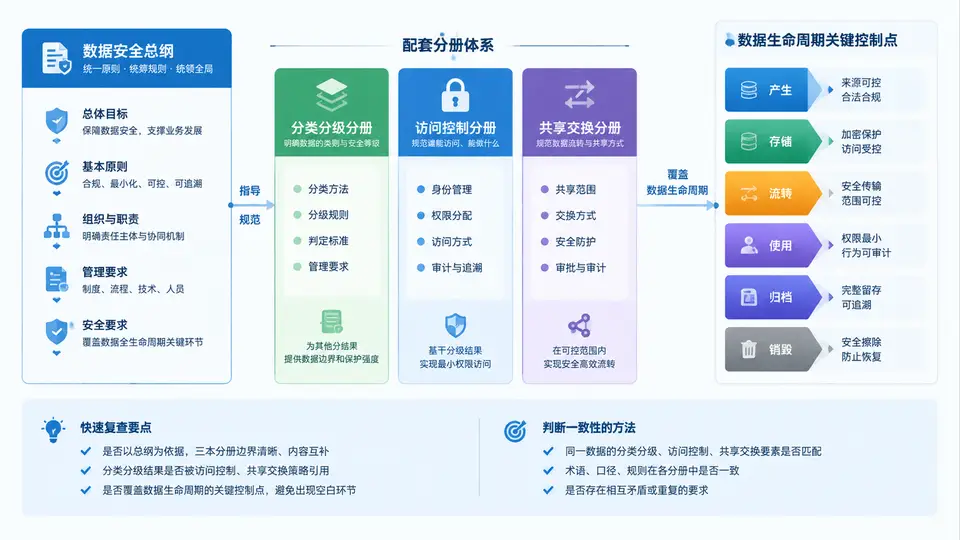
为什么需要“总纲 + 分册”两层结构
数据安全策略如果只写一份大文件,会出现两个典型问题:一是分类分级、访问控制、共享交换的规则互相引用时找不到唯一出处;二是修订某一类规则时牵动全文,导致版本失控。因此采用总纲定原则与引用关系、分册定可执行规则的两层结构:总纲只回答“为什么、谁负责、依据什么、分册之间如何引用”,分册回答“具体字段怎么分级、角色怎么授权、数据怎么出域”。
总纲应写什么、不写什么
总纲的定位是“引用锚点”,不是规则全集。它需要包含四类内容:适用范围与安全目标(哪些系统、数据、人员受约束)、组织职责(决策层、数据Owner、安全执行组、审计方的边界)、分册清单与引用规范(每个分册的编号、名称、主责部门、生效日期)、版本与修订机制(谁提议、谁审批、多久复审)。总纲中不写具体字段分级、具体角色权限、具体脱敏算法,这些全部下沉到分册,避免总纲频繁修订。
分册编写模板与引用规则
三个分册使用统一骨架,保证结构一致、便于交叉引用:
| 章节 | 内容要求 | 引用规则 |
|---|---|---|
| 1. 目的与范围 | 本分册解决什么问题、适用对象 | 引用总纲编号 DS-POL-00 |
| 2. 术语与定义 | 仅定义本分册特有术语 | 通用术语引用总纲术语表,不重复定义 |
| 3. 规则条款 | 可执行、可判定的具体规则 | 每条规则有唯一编号,如 DS-POL-A-03 |
| 4. 与其他分册的关系 | 本分册依赖或输出给谁 | 用编号引用,不复制对方规则原文 |
| 5. 例外与审批 | 例外条件、审批人、有效期 | 引用总纲的例外管理条款 |
引用一致性检查方法:将三个分册中所有“分级”“角色”“脱敏”相关术语提取出来,与总纲术语表逐项比对。若同一概念在不同分册中出现不同表述(如“高敏感”与“L4”混用),必须在总纲中统一为唯一术语,分册只使用该术语。
生命周期控制点的分册归属
为避免同一控制点被多个分册重复规定,在总纲中明确主责分册:
- 采集阶段:分类分级分册主责,规定采集时如何打标、如何判定级别。
- 存储与使用阶段:访问控制分册主责,规定谁能访问、以什么权限访问。
- 共享与出域阶段:共享交换分册主责,规定审批路径、脱敏要求、留痕方式。
- 归档与销毁阶段:由总纲规定原则,分类分级分册给出保留期限依据,访问控制分册给出销毁权限约束。
可落地的分册编号与引用示例
总纲:DS-POL-00
分册A:DS-POL-A(分类分级)
  A-01 数据分类维度
  A-02 分级标准 L1–L4
  A-03 定级变更流程
分册B:DS-POL-B(访问控制)
  B-01 角色定义
  B-02 权限申请与审批
  B-03 定期复核
分册C:DS-POL-C(共享交换)
  C-01 共享场景分类
  C-02 脱敏与加密要求
  C-03 出域审计

引用示例:
分册B 的 B-02 条款中写“申请 L4 数据访问权限时,
须先确认该数据已完成 DS-POL-A-02 定级”,
而不是把 L4 的定义抄一遍。
常见冲突:分类分级分册把“身份证号”定为 L4,访问控制分册却按“个人信息”统一按 L3 授权。解决方式是在总纲中规定“分级以分类分级分册为唯一依据”,访问控制分册只引用级别编号,不自行定义级别含义。
编写完成后的自检清单
- 总纲是否包含分册清单、编号规则、修订机制?
- 每个分册是否有唯一编号,条款是否可被其他分册按编号引用?
- 同一术语是否只在一处定义,其他位置只引用不重复?
- 生命周期六个阶段是否都有明确的主责分册?
- 是否存在两个分册对同一对象给出不同规则的情况?若有,是否已在总纲中指定优先级?