4. 跨境数据传输与个人信息保护风险识别
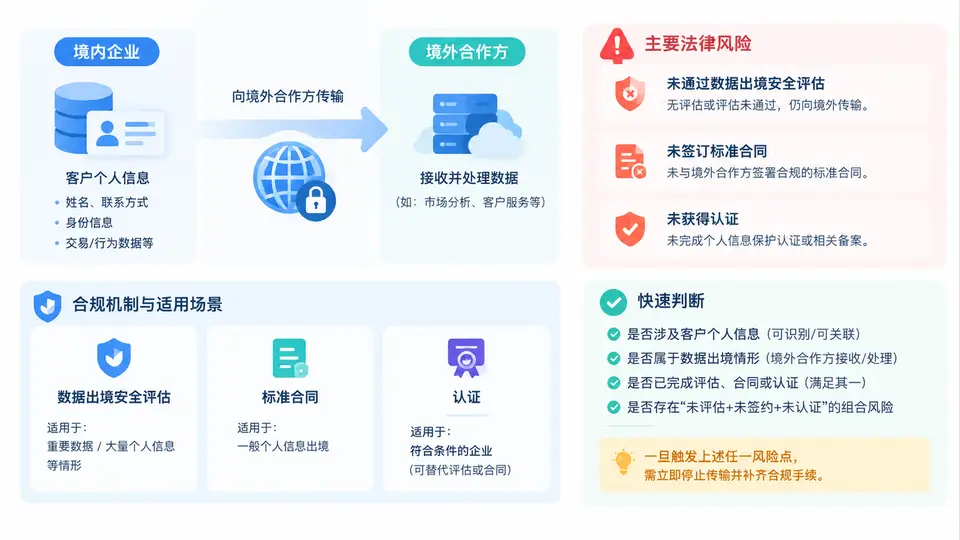
场景拆解:一笔客户信息出境到底经过哪些合规关口
假设某跨境电商平台将中国境内用户的姓名、手机号、收货地址、订单记录传输给位于新加坡的物流合作方用于派送。这一行为同时触发三条独立判断线:数据是否属于个人信息、是否构成数据出境、应走哪条出境合规路径。三条线任一判断错误,都会导致后续机制选择错误,进而产生未履行法定义务的风险。
三条路径的触发条件与选择逻辑
三条路径并非可以自由选择,而是由主体属性和数据规模共同决定。判断顺序应为:先看是否触发安全评估的强制门槛,未触发时再在标准合同与认证之间选择。
| 判断维度 | 安全评估 | 标准合同 | 认证 |
|---|---|---|---|
| 关键信息基础设施运营者 | 必须 | 不适用 | 不适用 |
| 出境重要数据 | 必须 | 不适用 | 不适用 |
| 处理个人信息达100万人 | 必须 | 不适用 | 不适用 |
| 累计出境10万人个人信息 | 必须 | 不适用 | 不适用 |
| 累计出境1万人敏感个人信息 | 必须 | 不适用 | 不适用 |
| 未达上述门槛 | 不适用 | 可选 | 可选 |
风险识别要点:从场景到结论的实操判断
回到前述跨境电商场景,逐项核对:
- 主体属性:该平台是否被认定为关键信息基础设施运营者?若未被认定,则安全评估的第一条触发条件不成立。
- 数据规模:平台累计处理的个人信息是否达到100万人?若达到,无论出境数量多少,均须申报安全评估。
- 出境累计量:自当年1月1日起,累计向境外提供的个人信息是否达到10万人,或敏感个人信息是否达到1万人?注意是累计而非单次。
- 敏感信息识别:支付信息、行踪轨迹、健康信息等属于敏感个人信息,其出境门槛(1万人)远低于一般个人信息(10万人),容易在统计中被遗漏。
- 路径选择:若以上门槛均未触发,平台可选择标准合同或认证。选择标准合同时,须完成个人信息保护影响评估(PIA),并与境外接收方签订标准合同,合同生效后10个工作日内向省级网信部门备案。
常见误判:将“境外合作方仅用于物流派送”视为豁免情形。实际上,只要境外主体能够访问或存储境内个人信息,即构成数据出境,不因用途单一而免除合规义务。另一个高频错误是仅统计“主动发送”的数据量,忽略境外主体通过系统接口自行调取的数据。
风险识别检查清单
| 检查项 | 判断标准 | 风险信号 |
|---|---|---|
| 是否识别出敏感个人信息 | 支付信息、行踪、健康、生物识别等 | 未单独统计敏感信息出境量 |
| 是否累计计算出境量 | 自当年1月1日起累计 | 仅按单次传输量判断 |
| 是否完成PIA | 标准合同路径下必须完成 | 直接签合同未做影响评估 |
| 是否按时备案 | 合同生效后10个工作日内 | 签订后长期未备案 |
| 境外接收方是否受约束 | 标准合同条款对接收方有约束力 | 合同未约定接收方义务 |
| 是否持续监控出境量变化 | 业务增长可能触发更高门槛 | 未建立出境量动态统计机制 |
实操建议:建立数据出境台账,按“接收方—数据类型—数量—时间”四个字段逐笔记录。每月汇总一次累计出境量,当接近门槛(如一般个人信息累计达8万人、敏感信息累计达8000人)时提前启动安全评估申报准备,避免因业务增长导致合规路径被动切换。