4. 敏感个人信息单独同意缺失识别
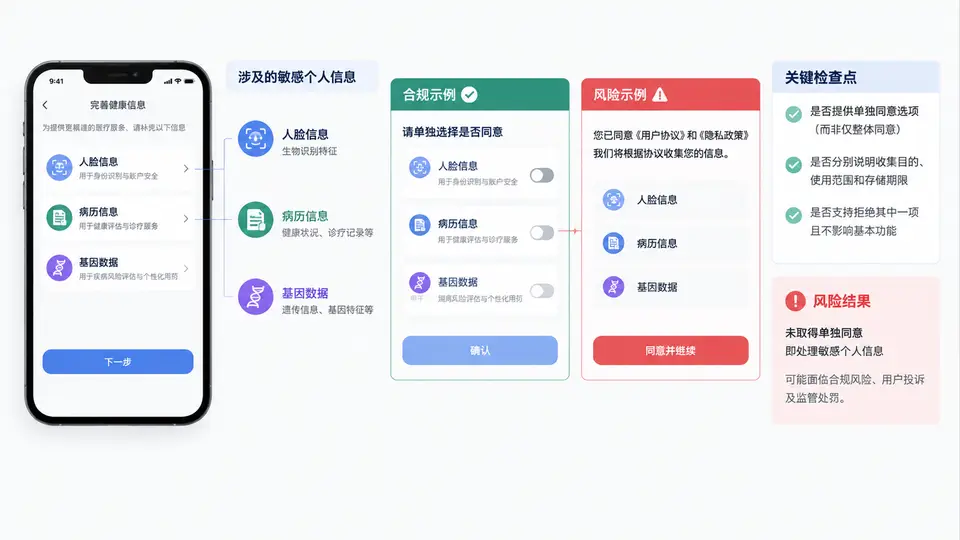
识别对象与判定基线
本案例聚焦医疗健康 App 在收集人脸识别信息、病历资料、基因数据三类敏感个人信息时,是否在隐私政策之外提供了独立、显著、可单独勾选的同意入口。判定基线来自《个人信息保护法》第二十九条:处理敏感个人信息应取得单独同意;第三十条要求向个人告知处理敏感个人信息的必要性及对个人权益的影响。
需要区分三种常见“伪单独同意”:
- 捆绑式:一个总勾选框同时覆盖普通信息与敏感信息,未拆分。
- 默认勾选式:单独弹窗存在,但复选框默认已勾选,用户未主动确认。
- 告知缺失式:有单独弹窗,但未说明处理敏感信息的必要性与影响。
检查路径与证据采集
对每个敏感信息收集点,按“入口—告知—勾选—留痕”四步采集证据。以下为三类数据的检查要点与预期证据:
| 敏感信息类型 | 触发场景 | 单独同意入口检查点 | 关键证据 |
|---|---|---|---|
| 人脸识别信息 | 实名认证/刷脸登录 | 是否在相机权限申请前弹出独立同意页;是否可拒绝刷脸并保留其他认证方式 | 弹窗截图、按钮文案、拒绝后的可用路径 |
| 病历资料 | 上传报告/在线问诊 | 是否将病历上传与普通服务协议分离;是否说明病历用于哪些具体目的 | 上传页勾选项、隐私政策对应条款、接口请求字段 |
| 基因数据 | 基因检测报告解读 | 是否单独告知基因数据的敏感性、存储期限与共享对象;是否单独勾选 | 基因服务开通页、数据共享清单、同意记录时间戳 |
证据采集时优先使用抓包工具记录同意前后的网络请求,确认敏感字段是否在未单独同意时已被上传。若请求中已包含
face_token、medical_record、gene_report 等字段,而客户端未展示单独同意入口,则构成高风险。风险判定与结果输出
将每个收集点映射为“单独同意状态”,再按缺失程度定级:
- 高风险:无单独同意入口,敏感信息已随主流程上传。
- 中风险:有单独弹窗但默认勾选,或未告知必要性与影响。
- 低风险:有独立勾选且告知完整,但留痕不完整(如无时间戳)。
- 合规:独立入口、主动勾选、告知完整、可撤回、有留痕。
若人脸识别信息在未单独同意时已通过
face_token 上传,即使隐私政策中有概括性授权,仍属于未取得单独同意处理敏感个人信息,应优先整改为独立弹窗 + 主动勾选 + 必要性告知。整改验证清单
| 验证项 | 通过条件 | 验证方式 |
|---|---|---|
| 独立入口 | 三类敏感信息各自有独立同意弹窗,不与普通条款合并 | 逐项触发收集场景,截图确认 |
| 主动勾选 | 复选框初始为未勾选,用户需手动点击 | 清除缓存后重新进入,观察默认状态 |
| 告知完整 | 弹窗内包含处理必要性、对个人权益的影响、存储期限 | 对照《个人信息保护法》第三十条逐项核对 |
| 可撤回 | 设置页提供关闭敏感信息处理的入口,关闭后不再上传对应字段 | 关闭后抓包确认字段消失 |
| 留痕 | 同意记录包含时间戳、版本号、勾选状态 | 查看服务端同意日志或本地存储 |