1. 个人信息处理告知同意合规风险识别
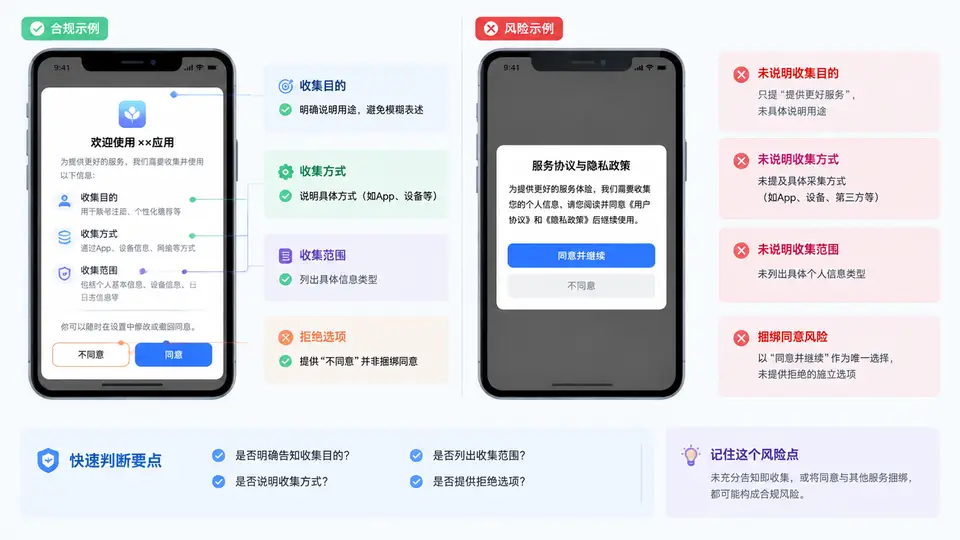
案例场景与识别目标
某健康管理类 App 在首次启动时弹出隐私告知弹窗,弹窗内包含一段告知文本、一个“同意并继续”按钮和一个“不同意”按钮。本案例的任务是:仅依据该弹窗的可见内容与交互结构,判断其是否满足“告知同意”的基本合规要求,并识别是否存在未告知即收集或捆绑同意风险。
识别对象不是隐私政策全文,而是首次启动弹窗这一具体交互界面。判断依据来自弹窗中是否明确呈现以下四类信息:收集目的、收集方式、收集范围、用户拒绝选项。任何一类缺失或表达模糊,都可能构成告知不充分;若拒绝选项不可用、被隐藏或与同意按钮形成强制绑定,则可能构成捆绑同意。
告知同意合规检查的四个判断维度
将弹窗内容拆解为四个可独立判断的维度,每个维度对应一个明确的合规问题:
- 收集目的:弹窗是否说明“为什么收集”,例如用于健康数据分析、个性化建议或账号安全验证。
- 收集方式:弹窗是否说明“如何收集”,例如用户主动填写、设备传感器读取、后台自动采集。
- 收集范围:弹窗是否说明“收集哪些信息”,例如身高体重、步数、心率、位置、通讯录等具体字段或类别。
- 拒绝选项:弹窗是否提供真实可用的拒绝路径,且拒绝后不强制退出或反复弹窗。
弹窗告知内容与交互结构的合规判读
下图将弹窗的实际结构映射为四个判断维度,并标出每个维度的合规通过条件与风险信号。图中左侧为弹窗可见元素,右侧为对应判断结论,中间箭头表示“该元素是否支撑对应维度的合规判断”。
风险判定与处置建议
根据上图判读,该弹窗存在两项明确风险:
- 告知不充分风险:收集方式未说明,收集范围未完整列出(未说明是否包含位置、通讯录等敏感字段),用户无法在同意前形成完整认知。
- 捆绑同意风险:虽然提供了“不同意”按钮,但底部小字“继续使用即表示同意隐私政策”实质上将“继续使用”与“同意”绑定,可能使用户在未明确点击同意的情况下被推定为同意。
处置建议:在弹窗中补充收集方式说明(如“通过您主动填写及设备传感器读取”),完整列出收集字段类别;移除底部“继续使用即同意”的推定同意表述,确保“不同意”按钮可独立完成拒绝操作且不强制退出。
注意:本案例仅针对弹窗可见内容进行判断,不涉及隐私政策全文与后端实际收集行为的比对。若需核查声明与行为一致性,应进一步抓取网络请求字段进行交叉验证。