3. 模型风险管理框架
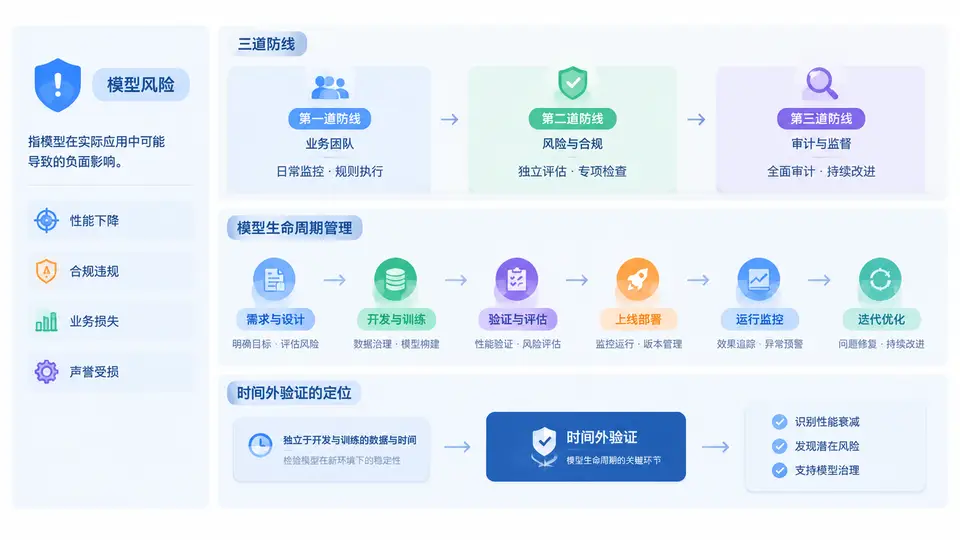
在AML(反洗钱)领域,模型不是“跑出分数就结束”的工具,而是一套需要被治理、被验证、被持续监控的风险决策系统。模型风险管理(Model Risk Management, MRM)框架的核心目的,是确保模型从开发到退役的全过程中,其假设、数据、算法、输出和业务使用方式都处于可解释、可审计、可控制的状态。时间外验证(Out-of-Time Validation, OOT)并不是孤立的技术动作,而是模型生命周期中“独立验证”环节的关键组成部分。
一、模型风险的定义与来源
模型风险是指因模型设计缺陷、实现错误、数据偏差、假设不成立或使用不当,导致模型输出与真实风险状况不一致,进而造成财务损失、监管处罚、声誉损害或客户权益受损的可能性。在AML场景中,模型风险尤其敏感,因为模型直接用于可疑交易识别、客户风险评级、名单筛查和交易监控,一旦失效,可能同时触发“漏报”和“误报”两类问题。
模型风险的主要来源可以归纳为以下几类:
- 数据风险:训练数据覆盖不足、标签噪声大、时间跨度不具代表性、样本偏差严重。
- 方法风险:算法选择不当、特征工程引入未来信息、阈值设定缺乏业务依据。
- 实现风险:代码缺陷、特征计算口径不一致、上线版本与验证版本不一致。
- 使用风险:业务人员过度依赖模型分数、未结合人工判断、模型输出被错误解释。
- 治理风险:缺乏独立验证、文档缺失、变更管理失控、监控指标长期未复核。
核心原则:模型风险管理的目标不是消灭风险,而是识别、量化、缓释并持续监控风险,使模型在可接受的置信水平内支持业务决策。
二、三道防线:职责分离与协同机制
三道防线是模型风险治理的组织基础,其本质是通过职责分离避免“既当运动员又当裁判员”。在AML模型管理中,三道防线的典型分工如下:
| 防线 | 角色 | 核心职责 | 与时间外验证的关系 |
|---|---|---|---|
| 第一道防线 | 模型开发与业务使用团队 | 负责模型开发、文档编写、日常监控、业务解释和一线使用 | 提供OOT验证所需的数据、代码、假设说明和业务背景 |
| 第二道防线 | 模型风险管理/独立验证团队 | 独立验证模型方法论、数据、实现和输出,出具验证报告 | 主导或独立执行OOT验证,评估时间外表现是否满足预期 |
| 第三道防线 | 内部审计 | 审计MRM框架有效性、验证独立性和整改落实情况 | 检查OOT验证是否按周期执行、结论是否被跟踪整改 |
三道防线不是串行流程,而是持续互动。第一道防线负责“做模型”,第二道防线负责“挑战模型”,第三道防线负责“审计治理”。时间外验证通常由第二道防线主导,但需要第一道防线提供完整的数据和实现细节,第三道防线则确保验证结论不被忽视。
三、模型生命周期管理与时间外验证的定位
模型生命周期一般包括:需求定义、数据准备、模型开发、独立验证、上线部署、持续监控、定期复核、变更管理和退役。时间外验证主要发生在独立验证阶段,并在持续监控和定期复核中反复触发。
时间外验证的核心思想是:用模型训练期之后的数据来检验模型表现,模拟模型上线后面对“未来数据”的真实场景。它与交叉验证、随机留出法不同,后者可能因时间泄漏而高估模型效果。OOT验证的关键动作包括:
- 确定时间切分点:明确训练集、验证集和OOT集的时间边界,确保OOT数据严格晚于训练数据。
- 保持特征口径一致:OOT数据上的特征计算逻辑必须与训练时完全一致,避免因口径变化导致虚假衰减。
- 选择评估指标:除AUC、KS、召回率外,还需关注PSI、命中率、误报率、警报量变化等业务指标。
- 分析衰减原因:若OOT表现下降,需区分是数据漂移、概念漂移、样本不足还是实现错误。
- 形成验证结论:明确模型是否可上线、是否需要调参、是否需增加人工复核或限制使用范围。
实践提示:OOT验证不是一次性任务。模型上线后,应定期用最新时间段数据重复OOT验证,形成“滚动时间外验证”机制。
四、案例场景:OOT验证如何影响上线决策
假设某银行开发了一套AML交易监控模型,训练数据为2022年1月至2023年6月,验证集为2023年7月至9月。开发团队报告AUC为0.91,KS为0.48,业务方希望尽快上线。第二道防线独立验证时,将2023年10月至12月作为OOT集,结果发现AUC降至0.78,KS降至0.31,且高分段警报量下降约40%。
进一步分析发现,OOT期间新增了一类跨境小额高频交易,而训练数据中该类样本极少,导致模型对该类可疑行为识别不足。验证团队据此提出:模型暂不全面上线,先在小范围试点,并补充近期样本重新训练;同时增加人工规则兜底。这个案例说明,OOT验证不是“技术打分”,而是直接支撑上线决策和风险缓释的治理动作。
OOT验证关键输出示例:
- 训练期:2022-01 ~ 2023-06
- 验证期:2023-07 ~ 2023-09
- OOT期:2023-10 ~ 2023-12
- 指标对比:
  AUC: 0.91 -> 0.78
  KS:  0.48 -> 0.31
  高分段警报量变化:-40%
- 结论:存在明显时间外衰减,建议补充近期样本并试点上线
五、常见误区与复盘要点
- 误区一:把OOT验证等同于普通留出验证。普通留出验证可能随机划分,无法模拟时间顺序,容易高估模型。
- 误区二:只看统计指标,不看业务影响。AUC下降0.05可能意味着大量可疑交易漏报,必须结合警报量和案件转化率判断。
- 误区三:OOT表现差就立刻否定模型。应区分数据漂移、概念漂移和实现错误,再决定是调参、重训还是限制使用。
- 误区四:验证报告写完就结束。OOT结论必须进入整改跟踪、上线审批和持续监控闭环。
复盘提醒:时间外验证的价值在于提前暴露模型在“未来数据”上的脆弱性。若验证团队缺乏独立性、数据准备不充分或业务方不参与解读,OOT很容易流于形式。
综上,模型风险管理框架为AML模型提供了治理骨架,三道防线明确了谁来做、谁来挑战、谁来监督,模型生命周期管理则规定了模型从生到死的控制节点。时间外验证在其中的定位非常清晰:它是独立验证阶段的核心技术手段,也是连接模型开发、上线决策和持续监控的关键证据链。只有把OOT验证嵌入MRM框架,而不是当作一次性测试,才能真正提升AML模型的可信度和监管合规水平。