3. 审计轨迹入门
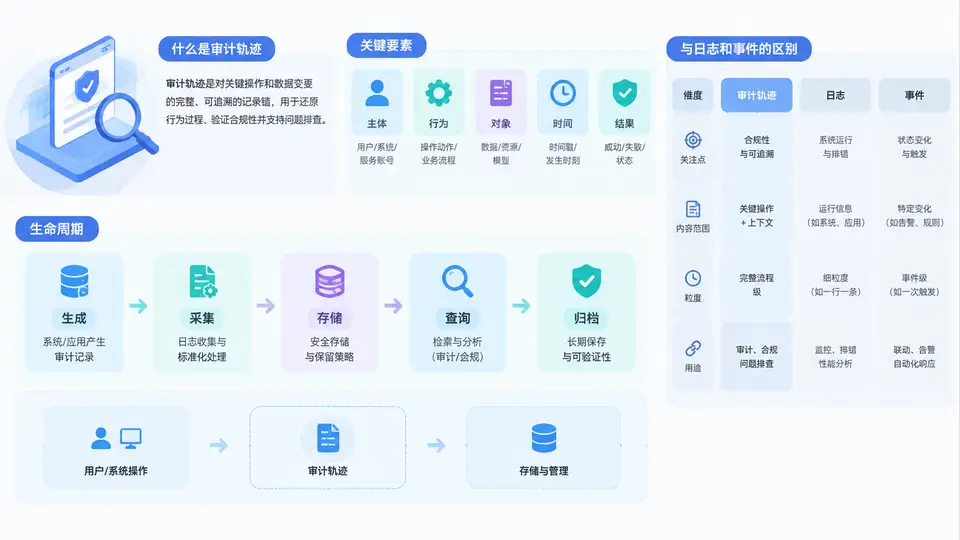
在反洗钱(AML)合规体系中,审计轨迹(Audit Trail)不是简单的“操作记录”,而是能够还原“谁、在何时、对什么、做了什么、为什么这样做、结果如何”的证据链。它既是监管检查时证明机构控制有效性的核心材料,也是模型治理中追溯模型变更、数据流转和决策依据的基础设施。理解审计轨迹,首先要把它与日常运维中常见的日志(Log)和事件(Event)区分开:日志偏向系统运行状态的流水记录,事件是触发状态变化的事实,而审计轨迹是围绕合规目标、经过结构化组织、可独立验证的完整证据序列。
一、核心原理:审计轨迹的定义与关键要素
审计轨迹可以定义为:在业务或系统处理过程中,按时间顺序捕获并持久化保存的、能够唯一标识操作主体与客体的、具备防篡改能力的结构化记录集合。它的核心价值在于“可重建性”——任何一次模型评分、规则命中、人工复核或参数调整,都能通过审计轨迹还原出当时的输入、处理逻辑、输出以及操作者。
一条合格的审计轨迹通常包含以下关键要素:
- 主体标识:操作者身份,包括用户ID、角色、所属机构,以及系统进程或服务账号。
- 时间戳:精确到毫秒的事件发生时间,并统一时区,避免跨系统比对时产生歧义。
- 操作类型:创建、读取、更新、删除、审批、导出、模型重训等动作分类。
- 客体对象:被操作的实体,如客户号、交易号、规则ID、模型版本、阈值参数。
- 变更前后值:对于修改类操作,必须记录旧值与新值,形成可对比的差异。
- 原因与依据:业务理由、审批单号、工单链接或监管要求引用。
- 结果状态:成功、失败、拒绝、回滚,以及失败原因。
- 完整性保护:哈希、数字签名、WORM存储或区块链存证,防止事后篡改。
关键判断:如果一条记录无法回答“谁在什么时候改了什么、为什么改”,它只是日志,不是审计轨迹。
二、方法流程:审计轨迹的生命周期
审计轨迹的生命周期贯穿“设计—采集—存储—使用—归档—销毁”六个阶段,每个阶段都有明确的治理要求。
- 设计阶段:确定审计范围与粒度。例如,AML模型治理中需要记录模型版本、训练数据快照、特征工程变更、阈值调整和审批链。设计时要避免“全量记录”导致噪声过大,也要避免“记录不足”导致无法回溯。
- 采集阶段:在应用层、数据库层和基础设施层分别埋点。应用层记录业务语义,数据库层记录行级变更,基础设施层记录访问与网络行为。采集应尽量自动化,减少人工补录。
- 存储阶段:采用不可变存储或只追加(append-only)结构。常见做法包括WORM存储、对象锁、哈希链。存储介质需满足监管保留期限,通常为5至10年。
- 使用阶段:支持监管检查、内部审计、模型复盘和事件调查。使用时应通过只读接口查询,并记录“谁查询了审计轨迹”,形成元审计。
- 归档阶段:将低频访问的轨迹迁移至低成本存储,但必须保证可检索性和完整性校验。归档不是删除,而是分层管理。
- 销毁阶段:在保留期届满且无法律冻结要求时,按审批流程安全销毁,并保留销毁记录本身。
下面是一个简化的审计轨迹记录示例,展示模型阈值调整场景:
{
  "audit_id": "AT-2024-000871",
  "timestamp": "2024-06-12T14:23:07.482+08:00",
  "actor": {"user_id": "u_10231", "role": "AML_MODEL_OWNER"},
  "action": "UPDATE_THRESHOLD",
  "object": {"model_id": "AML_TXN_RISK", "version": "v3.2.1", "param": "high_risk_threshold"},
  "old_value": 0.85,
  "new_value": 0.78,
  "reason": "降低阈值以提升可疑交易召回率,审批单 AP-2024-0456",
  "result": "SUCCESS",
  "hash_prev": "9f2c...a1",
  "hash_curr": "3b7e...d4"
}
三、案例/场景:审计轨迹在AML模型治理中的落地
假设某银行的反洗钱交易监测模型在监管检查中被问及:“2024年3月,你们将高风险阈值从0.85下调至0.78,依据是什么?谁批准的?调整后误报率变化如何?”如果没有审计轨迹,合规团队只能依赖邮件和会议纪要,证据链断裂。而有了审计轨迹,可以快速检索到:
- 调整申请人、审批人、生效时间;
- 调整前后的阈值参数与模型版本;
- 关联的审批工单与业务理由;
- 调整后30天的误报率与召回率对比数据;
- 该次变更是否经过模型验证与合规审查。
另一个典型场景是数据血缘追溯。当模型训练数据源发生变更时,审计轨迹应记录数据表、字段、抽取时间、转换逻辑和责任人。这样在模型表现异常时,可以快速定位是数据漂移还是模型本身问题。
四、误区/复盘:审计轨迹与日志、事件的区别
很多团队把日志等同于审计轨迹,导致监管检查时无法提供有效证据。三者的核心区别如下表所示:
| 维度 | 日志(Log) | 事件(Event) | 审计轨迹(Audit Trail) |
|---|---|---|---|
| 主要目的 | 系统运行监控与排障 | 描述状态变化事实 | 合规取证与责任追溯 |
| 内容特征 | 非结构化或半结构化文本 | 结构化消息,含类型与载荷 | 结构化、含主体/客体/前后值/原因 |
| 保留期限 | 通常数天至数月 | 依业务而定,可能较短 | 通常5至10年,满足监管要求 |
| 防篡改 | 一般不要求 | 一般不要求 | 必须防篡改,可验证完整性 |
| 查询方式 | 全文检索、关键字过滤 | 按主题订阅或流式消费 | 按主体、客体、时间、操作类型精确检索 |
常见误区:只记录“操作成功”而不记录“操作失败”和“拒绝原因”;只记录系统时间而不记录业务时间;只保存当前值而不保存变更前值;审计轨迹与业务数据库共用账号,导致可被业务人员修改。这些都会削弱审计轨迹的证据效力。
复盘时,建议用“五问法”检验审计轨迹是否合格:能否唯一确定操作者?能否还原操作时间线?能否看到变更前后差异?能否解释操作原因?能否验证记录未被篡改?如果任一答案是否定的,就需要在采集粒度、存储策略或访问控制上补齐。
实践建议:在AML模型治理中,将审计轨迹与模型版本管理、审批流、数据血缘系统打通。每次模型上线、阈值调整、规则启停都自动生成审计记录,并关联到具体工单。这样不仅满足监管要求,也能在内部复盘时显著降低沟通成本。
审计轨迹的本质是“可验证的记忆”。它让AML合规从“口头说明”走向“证据说话”,也让模型治理从“黑箱操作”走向“透明可审”。掌握其定义、要素、生命周期及与日志和事件的区别,是构建可靠AML审计体系的第一步。