1. 课程导入
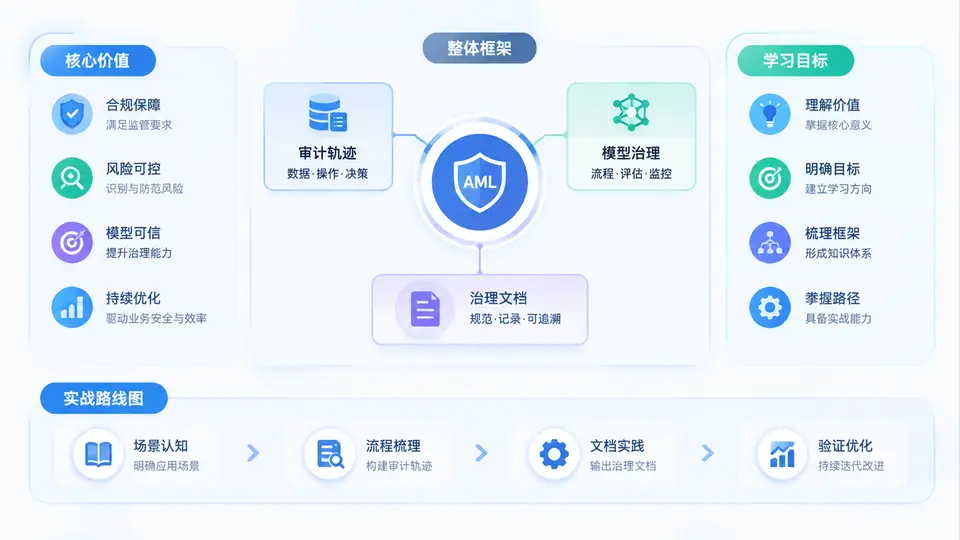
欢迎进入《AML审计轨迹与模型治理文档实战》。在反洗钱(AML)工作中,真正让监管机构、内部审计和外部检查人员信服的,往往不是一句“我们的模型很准”,而是可追溯、可复现、可解释的完整证据链。审计轨迹与模型治理文档,正是这条证据链的骨架。本课程不讨论空洞的合规口号,而是聚焦于如何把每一次模型变更、每一次规则调参、每一次告警处置,都沉淀为经得起穿透式检查的工程化文档。
一、核心价值:为什么审计轨迹与模型治理文档决定AML成败
AML模型的生命周期通常包括:需求定义、数据准备、特征工程、模型开发、验证、部署、监控、调优和退役。每一个环节如果缺少文档记录,就会形成“黑箱”。监管检查时常见的问题包括:模型阈值为什么从0.7调到0.6?训练数据覆盖了哪些高风险国家?告警关闭的审批人是谁?如果无法回答,即使模型效果再好,也会被认定为治理失效。
审计轨迹的核心价值可以归纳为三点:
- 可追溯性:任何一条告警、一次模型评分、一个规则命中,都能回溯到原始数据、代码版本、参数配置和审批记录。
- 可复现性:第三方或内部审计人员能够按照文档独立复现模型结果,验证其有效性。
- 可问责性:每个决策节点都有明确的责任人、时间戳和变更理由,满足“谁做、何时做、为何做”的监管要求。
关键认知:AML审计轨迹不是事后补写的“日志”,而是模型治理流程的第一等公民。它应当与模型代码同步设计、同步版本化、同步评审。
二、学习目标与整体框架
本课程共30章,围绕“审计轨迹”和“模型治理文档”两条主线展开。完成学习后,你将能够:
- 设计符合FATF、巴塞尔委员会及国内监管要求的AML模型治理文档体系。
- 为模型开发、验证、部署、监控各阶段建立结构化审计日志。
- 使用版本控制、元数据管理和自动化工具生成可审计的模型文档。
- 识别并修复审计轨迹中的常见断点与治理缺陷。
- 独立完成一次模拟监管检查的文档准备与答辩。
整体框架分为四个模块:基础与规范(第1-7章)、审计轨迹工程(第8-15章)、模型治理文档实战(第16-24章)、综合案例与复盘(第25-30章)。每个模块都配有可落地的模板、检查清单和代码示例。
三、方法流程:从模型事件到审计证据的转化路径
审计轨迹的生成不是简单写日志,而是一条事件→记录→关联→归档→检索的流水线。以下是一个典型的模型调参场景:
# 模型阈值调整的审计记录示例(YAML格式)
change_id: CHG-2024-0912-001
model_name: AML_Transaction_Risk_v3
change_type: threshold_update
previous_threshold: 0.70
new_threshold: 0.62
reason: "降低漏报率,经回测召回率提升8.3%,误报率上升2.1%在可接受范围"
requested_by: "张明(模型开发)"
approved_by: "李华(模型验证)"
approval_timestamp: "2024-09-12T14:32:00+08:00"
data_version: "txn_features_20240910"
code_commit: "a3f9c2e"
validation_report: "VAL-2024-0911-007"
rollback_plan: "恢复至0.70,重新训练需4小时"
这条记录包含了变更ID、模型名称、变更类型、前后值、理由、申请人、审批人、时间戳、数据版本、代码提交哈希、验证报告编号和回滚方案。它把一次简单的阈值调整,变成了可审计的完整证据包。
实战提示:审计轨迹的字段设计应遵循“5W1H”原则——Who(谁)、What(做了什么)、When(何时)、Where(哪个模型/数据)、Why(为什么)、How(如何回滚)。缺少任何一项,都可能在检查中被追问。
四、案例/场景:一次监管检查中的文档断点
某银行在监管检查中被要求提供过去12个月AML模型的所有变更记录。团队提交了模型版本列表和部分邮件审批截图,但检查人员发现以下问题:
| 检查项 | 团队提供 | 监管要求 | 判定 |
|---|---|---|---|
| 阈值变更记录 | 邮件截图,无时间戳 | 系统化日志,含审批链 | 不合规 |
| 训练数据版本 | 仅记录“2023年数据” | 精确到数据快照ID和提取时间 | 不合规 |
| 模型验证报告 | 存在,但未关联代码提交 | 报告需绑定commit hash | 部分合规 |
| 告警关闭理由 | 自由文本,无分类 | 结构化原因码+审批人 | 不合规 |
这个案例的教训是:文档不是“有就行”,而是必须结构化、可关联、可机读。邮件、截图、口头说明在监管眼中几乎等于没有记录。正确的做法是把审批流嵌入工作流系统,自动生成带时间戳和数字签名的审计事件。
五、误区与复盘:关于审计轨迹的常见错误认知
误区一:“审计轨迹就是系统日志,IT部门负责就行。”
纠正:AML审计轨迹包含业务决策、模型逻辑和合规判断,必须由模型治理团队主导设计,IT负责落地。
误区二:“模型上线后再补文档也来得及。”
纠正:事后补写的文档往往丢失关键上下文,且无法通过“文档与代码一致性”检查。文档必须与开发同步。
误区三:“监管只关心最终模型效果。”
纠正:监管更关心治理过程。一个效果中等但治理完善的模型,比一个效果优秀但黑箱的模型更容易通过检查。
复盘上述误区,可以提炼出三条原则:同步记录、结构化存储、自动化关联。本课程后续章节将围绕这三条原则,逐一展开模板设计、工具选型和实战演练。
六、实战路线图
为了让你对30章的学习路径有清晰预期,下面给出一个简化的路线图:
- 第1-7章:建立AML模型治理框架,理解FATF、巴塞尔和国内监管对文档的具体要求。
- 第8-15章:动手设计审计轨迹数据模型,编写日志埋点代码,配置版本控制和元数据管理。
- 第16-24章:完成模型治理文档套件,包括模型卡、验证报告、变更记录、监控报告和退役文档。
- 第25-30章:通过一个完整的模拟案例,从模型开发到监管答辩,全流程演练并复盘。
现在,你已经理解了审计轨迹与模型治理文档的核心价值、学习目标和整体框架。接下来的章节将从最基础的治理规范开始,逐步构建你的实战能力。请记住:在AML领域,没有记录就等于没有发生。让我们开始动手,把每一个模型决策都变成经得起检查的证据。