1. 课程导入
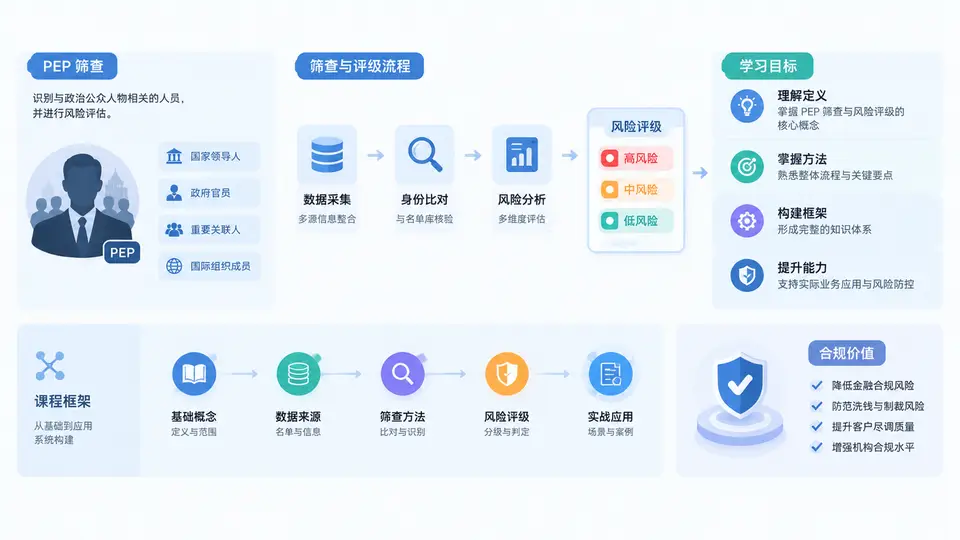
一、为什么PEP筛查是合规体系中的“高压线”
在反洗钱、反恐怖融资与制裁合规体系中,PEP(Politically Exposed Person,政治公众人物)始终是监管检查、内部审计和执法调查中最敏感的对象之一。原因并不复杂:PEP本身并不等于违法,但其掌握公共权力、公共资源或重要政治影响力,天然具有更高的腐败、洗钱、利益输送和制裁规避风险。因此,监管对PEP的要求不是“简单标记”,而是识别、筛查、评级、审批、持续监控、留痕与复核的完整闭环。
很多机构在实务中容易把PEP筛查做成“名单命中即关闭”的机械动作:系统弹出一条命中,客户经理写一句“已核实非同一人”,流程就结束了。这种做法的风险在于,它忽略了PEP风险的核心——关系网络与权力影响力。一个客户可能不是PEP本人,但其配偶、子女、父母、商业伙伴或密切关系人属于PEP;也可能本人已离任,但仍在特定时期内属于“前PEP”;还可能通过离岸公司、信托或代持结构间接控制资产。若筛查只停留在姓名比对,风险评级就会失真,后续的强化尽职调查(EDD)也无从谈起。
二、核心定义:PEP、RCA与风险评级
要建立可落地的筛查体系,必须先统一语言。不同司法辖区对PEP的定义略有差异,但核心要素一致:正在或曾经担任重要公共职能的人。在此基础上,还需要区分以下几类关键概念:
- PEP本人:现任或曾任国家元首、政府首脑、部长、副部长、议员、最高法院法官、央行行长、国有企业高管、政党要职等。
- RCA(Relatives and Close Associates,近亲属与密切关系人):包括配偶、子女、父母、兄弟姐妹、同居伴侣,以及已知的密切商业伙伴、代理人、受益所有人等。
- 国际组织PEP:在联合国、世界银行、国际货币基金组织等国际组织担任高级管理职务的人员。
- 国内PEP与外国PEP:外国PEP通常风险更高,需触发更严格的EDD;国内PEP则依据本地监管规则执行。
- 风险评级:基于客户身份、地域、业务、渠道、交易行为等维度,将PEP相关风险量化为高、中、低等级,并决定尽调强度与审批层级。
风险评级不是一次性标签,而是动态变量。客户职位变化、任期结束、关联关系新增、交易模式异常、制裁名单更新,都可能改变评级结果。因此,PEP筛查系统必须与客户尽职调查(CDD)、交易监控、名单更新机制联动。
三、方法流程:从名单命中到评级落地的五步法
为了让后续章节的实战操作有统一框架,这里先给出PEP筛查与风险评级的五步法。它既是本章的核心原理,也是整门课程的主线。
| 步骤 | 关键动作 | 输出物 | 常见工具/数据 |
|---|---|---|---|
| 1. 名单准备 | 整合官方名单、商业数据库、内部黑名单、制裁名单 | 统一筛查名单库 | OFAC、UN、EU、World-Check、道琼斯 |
| 2. 初筛比对 | 姓名、别名、出生日期、国籍、证件号模糊匹配 | 命中候选列表 | 模糊匹配算法、音译规则 |
| 3. 人工核实 | 排除误报,确认是否PEP本人或RCA | 核实结论与证据 | 公开信息、客户资料、第三方报告 |
| 4. 风险评级 | 按职位、地域、关系、业务、交易等维度打分 | 高/中/低风险等级 | 评分卡、规则引擎 |
| 5. 持续监控 | 定期复核、触发式重评、EDD与审批 | 监控记录与审计轨迹 | 工作流、日志、预警 |
这五步看似线性,实际是循环。例如,持续监控中发现客户新增关联公司,可能触发重新核实与评级;评级上调后,又需要补充EDD材料并提交高级管理层审批。下面用一个简化配置示例说明评级规则如何落地:
risk_rule:
  pep_type: foreign_pep
  base_score: 80
  modifiers:
    - condition: "position in [head_of_state, minister, central_bank_governor]"
      score: +15
    - condition: "jurisdiction in [FATF_grey_list, sanctioned_country]"
      score: +20
    - condition: "has_rca_relationship == true"
      score: +10
    - condition: "source_of_funds_unclear == true"
      score: +15
  thresholds:
    high: >= 90
    medium: 60-89
    low: < 60
  actions:
    high: "EDD + senior_management_approval + enhanced_monitoring"
    medium: "CDD + periodic_review"
low: "standard_monitoring"上述配置体现了规则可解释、评分可追溯、动作可执行三个原则。实际系统中,规则可能更复杂,但逻辑一致:先识别PEP类型,再叠加地域、职位、关系、资金来源等修正项,最后映射到尽调动作。
四、案例/场景:一次“非本人”命中为何仍被处罚
某银行客户经理在开户环节收到系统命中:客户“张伟”与某外国PEP“Zhang Wei”同名。客户经理查看客户身份证后,判断为中国人、普通职员,随即在系统中选择“非同一人”并关闭警报。三个月后,监管检查发现该客户实际是某国有企业高管的侄子,且该高管属于国内PEP。客户经理未识别RCA关系,也未进行任何强化尽调。最终,该银行因“PEP筛查与风险评级机制不健全”被处罚。
这个案例的教训有三点:
- 同名排除不等于关系排除。即使不是PEP本人,也要检查是否属于RCA。
- 国内PEP同样需要关注。不能只盯外国PEP名单。
- “非同一人”结论需要证据。仅凭身份证和职业判断,不足以支撑排除理由。
五、误区与复盘:PEP筛查常见的五个认知陷阱
在进入后续章节前,先复盘五个高频误区,它们会直接影响风险评级的准确性:
- 误区一:PEP名单是静态的。实际上,职位变动、选举、任命、制裁更新都会导致名单变化,必须定期同步。
- 误区二:只有外国PEP才需要EDD。国内PEP同样可能触发强化尽调,具体取决于本地监管要求与机构风险偏好。
- 误区三:离任后立即降为低风险。多数监管要求对前PEP设置至少12至18个月的风险回溯期,部分高风险职位更长。
- 误区四:系统命中率越低越好。过度追求低误报可能导致漏报,筛查系统应平衡召回率与精确率。
- 误区五:评级一次即可长期使用。风险评级必须定期复核,并在触发事件发生时即时重评。
本课程后续30章将围绕上述五步法展开:从名单数据源、模糊匹配算法、人工核实技巧,到评分卡设计、EDD审批、持续监控与审计留痕。第1章的目标不是让你立刻成为PEP筛查专家,而是建立一张完整的合规地图:知道PEP与RCA的定义边界,理解风险评级的动态逻辑,掌握五步法的整体流程,并识别常见误区。只有地图清晰,后续的实战操作才不会变成零散的工具堆砌。