1. 课程导入
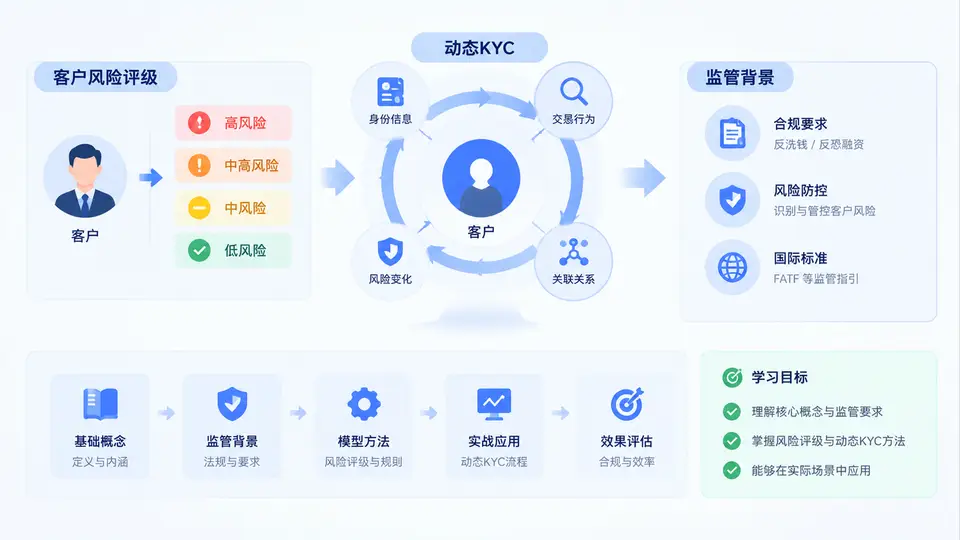
在反洗钱、反恐怖融资与制裁合规体系中,客户风险评级与动态KYC(Know Your Customer,了解你的客户)是两项基础但极具工程性的能力。前者回答“这个客户风险有多高”,后者回答“我们如何在客户关系存续期间持续看清客户”。两者结合,构成金融机构从开户、交易、监测到退出管理的闭环。
本课程不是单纯讲解监管条文,而是围绕“模型如何建、评级如何算、KYC如何动态跑、结果如何落地”展开。第1章作为导入,先建立共同语言:什么是客户风险评级,什么是动态KYC,监管为何要求动态化,以及后续30章将如何逐层展开。
一、核心定义:从静态识别到动态风险画像
客户风险评级是指机构基于客户身份、业务关系、交易行为、地域、渠道、产品等多维信息,按照既定方法和规则,对客户洗钱、恐怖融资及制裁违规风险进行分级的过程。常见输出为低风险、中风险、高风险,或1至5级、A至E级等内部等级。
动态KYC则强调KYC不是开户时的一次性动作,而是持续、触发式、周期性的客户尽职调查机制。它包含持续监控、信息更新、风险重评、增强尽职调查(EDD)、简化尽职调查(SDD)以及必要时限制或退出关系。
一句话理解:客户风险评级是“打分与定级”,动态KYC是“持续采集、验证、更新并驱动评级变化”的运行机制。没有动态KYC,评级很快过期;没有风险评级,动态KYC就缺少资源分配和措施升级的依据。
二、监管背景:为什么必须动态化
FATF(金融行动特别工作组)建议明确要求金融机构采取风险为本方法(RBA),对客户进行尽职调查,并持续监控业务关系。中国《反洗钱法》《金融机构客户尽职调查和客户身份资料及交易记录保存管理办法》等法规,也要求机构了解客户及其交易目的和性质,持续关注客户风险状况,并及时调整风险等级和管控措施。
监管趋势可归纳为三点:
- 从形式合规到风险为本:不再只看是否收集了证件,而是看是否真正识别并管控风险。
- 从静态档案到持续尽调:客户职业、受益所有人、经营状态、交易模式变化,都可能触发重评。
- 从人工判断到模型辅助:规则、评分卡、名单匹配、行为监测和机器学习逐步进入评级与KYC流程。
常见误区:把“风险评级”做成一次性开户评分,把“动态KYC”做成每年批量更新地址。这样既无法发现高风险客户,也会让低风险客户承受不必要的打扰。动态KYC的核心是触发条件与风险响应,而不是机械年检。
三、方法流程:评级与动态KYC如何咬合
一个可落地的闭环通常包含以下步骤:
- 数据采集:身份信息、受益所有人、业务关系、产品渠道、地域、职业与收入、交易行为、外部名单与负面新闻。
- 风险因子定义:客户维度、产品维度、地域维度、渠道维度、行为维度。
- 评分与定级:规则加权、评分卡、矩阵映射或模型打分,输出初始风险等级。
- 尽职调查措施:低风险适用SDD,中风险标准CDD,高风险触发EDD。
- 持续监控与触发:交易异常、名单命中、信息过期、负面新闻、受益所有人变更等触发重评。
- 重评与措施调整:升级、降级、补充资料、限制交易、提交可疑交易报告或退出关系。
- 留痕与审计:记录评级依据、重评原因、审批链路和措施执行结果。
下面用一个简化配置示例说明评级因子如何参数化。实际系统中通常由规则引擎或评分卡平台管理。
risk_factors:
  customer_type:
    high: 30      # 政治公众人物、现金密集型行业
    medium: 15
    low: 5
  geography:
    high: 25      # 高风险国家或地区
    medium: 10
    low: 0
  product_channel:
    high: 20      # 跨境、代理行、虚拟资产
    medium: 10
    low: 0
  behavior:
    abnormal_cash: 25
    rapid_in_out: 20
    normal: 0

rating_thresholds:
  low: 0-39
  medium: 40-69
  high: 70-100

review_triggers:
  - name: "名单命中"
    action: "立即重评并升级"
  - name: "单笔现金超过阈值"
    action: "触发EDD复核"
  - name: "客户信息超过12个月未更新"
    action: "发起周期性重评"
四、案例/场景:一次触发式重评
某客户开户时为低风险:本地小微企业、标准对公账户、交易稳定。六个月后,系统监测到其连续多笔跨境收款来自高风险地区,且金额接近申报阈值,同时负面新闻命中其实际控制人。动态KYC引擎触发重评,风险评分从32升至78,等级由低风险调整为高风险。
机构随后执行EDD:补充受益所有人资料、核实资金来源与用途、要求提供贸易合同与物流单据,并将该客户纳入增强监控。若无法合理解释,则限制交易并提交可疑交易报告。这个场景说明:评级不是标签,而是措施触发器。
五、学习目标与整体课程框架
完成本课程后,学员应能够:
- 解释客户风险评级与动态KYC的定义、监管要求和相互关系。
- 设计风险因子体系、评分规则和评级阈值。
- 搭建触发式重评、周期重评和事件驱动重评流程。
- 将评级结果映射到CDD、EDD、SDD及退出管理措施。
- 识别模型偏差、数据质量、规则冲突和审计留痕等常见问题。
| 模块 | 核心内容 | 产出能力 |
|---|---|---|
| 基础与监管 | 定义、FATF与国内法规、风险为本原则 | 建立合规语言与边界 |
| 风险因子与评分 | 客户、地域、产品、渠道、行为因子 | 设计评级指标体系 |
| 模型与规则 | 评分卡、矩阵、规则引擎、模型验证 | 实现可解释评级 |
| 动态KYC机制 | 触发条件、重评周期、EDD/SDD | 搭建持续尽调流程 |
| 运营与审计 | 留痕、审批、监控、报告、退出 | 形成闭环治理 |
学习建议:每章都带着三个问题阅读——“风险从哪里来”“评级如何算”“措施如何落地”。把这三个问题串起来,就能把30章内容连成一套可运行的体系,而不是零散知识点。