1. 课程导入
一、为什么制裁名单筛查是合规工程的“第一道闸门”
在跨境支付、贸易融资、船舶代理、供应链采购、云服务出海等业务中,交易对手可能来自任何国家或地区。只要业务链条中有一个主体被列入制裁名单,企业就可能面临资金冻结、交易被退回、监管问询、巨额罚款,甚至刑事责任。制裁名单筛查并不是“查一个名字”这么简单,它是一项把法律义务、数据工程、算法匹配和审计留痕结合在一起的系统性工程。
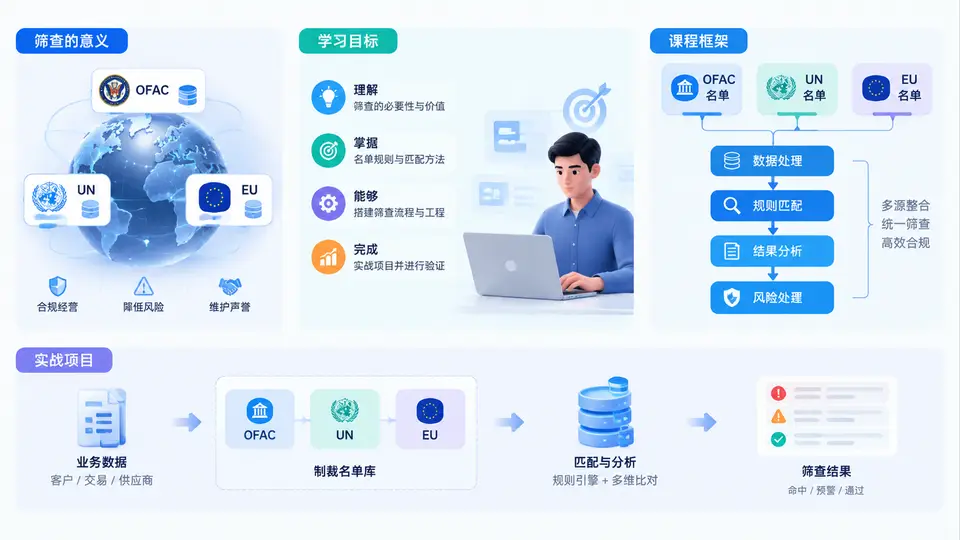
以OFAC(美国财政部海外资产控制办公室)为例,其SDN名单不仅包含个人和实体,还包含船舶、飞机、加密货币地址等对象,并带有次级制裁风险。UN安理会 consolidated 名单由成员国共同执行,EU consolidated 名单则要求欧盟境内主体遵守资产冻结与交易禁止。三套名单的字段结构、更新频率、匹配规则和处置要求并不一致,如果只靠人工在网页上搜索,既无法覆盖别名和拼写变体,也无法形成可审计的筛查证据链。
二、学习目标:从“会查”到“会建系统”
本课程面向合规运营人员、风控工程师、数据工程师和支付/贸易系统开发者。完成学习后,你应当能够:
- 理解OFAC、UN、EU三类制裁名单的法律效力、数据结构和更新机制;
- 设计并实现名单采集、解析、标准化、入库和增量更新的数据管道;
- 掌握名称匹配、别名扩展、音译处理、模糊匹配和评分排序的核心算法;
- 构建可配置的筛查服务,支持实时交易筛查与批量客户回溯筛查;
- 建立命中处置、人工复核、白名单管理和审计日志的完整闭环;
- 通过一个贯穿全课程的实战项目,交付可运行的筛查工程原型。
三、整体课程框架:30章如何组织
课程按“认知—数据—算法—工程—运营”五层递进,共30章。前6章建立制裁合规与名单数据的基础认知;第7至14章聚焦数据采集、解析、标准化与存储;第15至22章深入匹配算法、评分模型与筛查服务开发;第23至27章覆盖批量回溯、实时拦截、人工复核与审计;最后3章完成实战项目部署、性能优化与复盘。
| 阶段 | 章节范围 | 核心内容 | 产出物 |
|---|---|---|---|
| 基础认知 | 第1—6章 | 制裁体系、名单结构、法律义务、风险场景 | 名单字段对照表、风险矩阵 |
| 数据工程 | 第7—14章 | 采集、解析、标准化、去重、增量更新 | 可运行的数据管道 |
| 匹配算法 | 第15—22章 | 精确/模糊匹配、别名、音译、评分排序 | 筛查引擎与评分模型 |
| 工程运营 | 第23—27章 | 批量回溯、实时拦截、复核、审计 | 筛查服务与审计日志 |
| 实战交付 | 第28—30章 | 部署、性能、复盘与持续运营 | 完整项目原型 |
四、实战项目:一个可运行的制裁筛查服务
课程将围绕一个名为“SanctionScreen”的实战项目展开。该项目模拟一家跨境支付公司的合规中台,需要完成以下能力:从OFAC、UN、EU官方渠道获取名单数据,解析为统一结构,建立本地检索索引;对外提供REST API,输入客户名称、国家、证件号等信息,返回命中候选、匹配分数和处置建议;同时支持每日增量更新和批量客户回溯筛查。
项目技术栈以Python为主,使用SQLite/PostgreSQL存储名单,使用RapidFuzz或类似库实现模糊匹配,使用FastAPI暴露接口。以下是一个最小化的筛查请求示例,后续章节会逐步实现:
POST /screen
{
  "name": "AL-RASHID TRADING CO",
  "country": "AE",
  "entity_type": "company"
}

Response:
{
  "hit": true,
  "candidates": [
    {
      "list": "OFAC_SDN",
      "matched_name": "AL RASHID TRADING COMPANY",
      "score": 92,
      "program": "SDGT",
      "action": "BLOCK"
    }
  ]
}五、常见误区与复盘:为什么很多筛查系统“看起来能用,实际不可靠”
在真实项目中,最常见的失败原因不是算法不够先进,而是基础工作被忽视。以下误区值得在课程开始时就建立警觉:
- 只做精确匹配:制裁名单中大量存在拼写变体、缩写、别名和音译差异,精确匹配会漏掉高风险主体。
- 忽略名单更新:OFAC名单可能随时更新,若没有增量同步机制,系统会在几天内失效。
- 没有评分与阈值:把所有模糊命中都推给人工,会导致复核队列爆炸;阈值过高又会漏报。
- 缺少审计日志:监管检查时无法证明“何时、用哪版名单、对谁、做了什么判断”。
- 把筛查当一次性任务:客户入职时查一次远远不够,交易发生时和名单更新后都需要重新筛查。
六、本章小结与学习建议
本章建立了课程的整体认知框架:制裁名单筛查是跨境业务合规的刚性要求,涉及OFAC、UN、EU等多套名单;学习目标是从数据、算法到工程运营的完整能力;30章课程按五层递进组织;实战项目将贯穿始终,最终交付一个可运行的筛查服务。建议你在学习过程中同步准备本地开发环境,并养成记录“名单版本、匹配分数、处置结论”的习惯,因为这三项正是未来审计与复盘的核心证据。