1. 课程导入
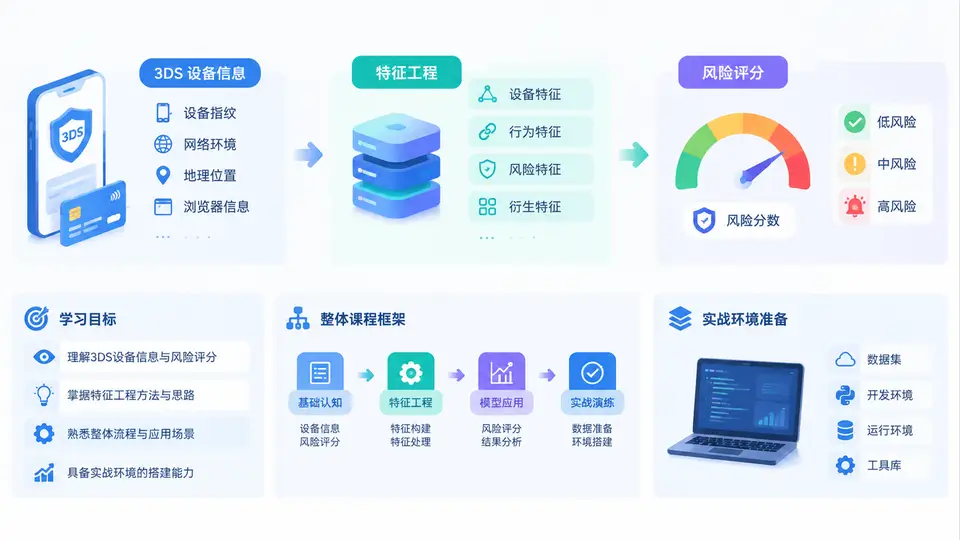
一、为什么要从设备信息切入风险评分
在支付风控与反欺诈体系中,3DS(3-Domain Secure,三维安全)承担着持卡人身份验证与交易授权之间的关键桥梁作用。当一笔交易进入3DS验证流程时,发卡行、收单行与卡组织之间会交换大量上下文数据,其中设备信息是最容易被低估、却最具区分度的一类特征。设备指纹、浏览器环境、操作系统版本、时区、语言、屏幕参数、IP归属、代理与模拟器痕迹等,共同构成了交易发起端的“数字现场”。
风险评分模型的目标,是把这些原始、异构、噪声极大的设备字段,转化为可计算、可解释、可监控的数值特征,再输入评分卡或机器学习模型,输出一个介于0到1000之间的风险分。分数越高,代表交易越可疑,越可能触发挑战、拒绝或人工复核。设备信息之所以重要,是因为欺诈者可以伪造卡号,却很难完全复刻一个真实用户的设备环境;即使使用模拟器或群控设备,也会在参数一致性、行为时序和网络拓扑上留下破绽。
二、3DS设备信息的核心构成与风险信号
在工程实践中,3DS设备信息通常来自三个层面:浏览器或SDK采集层、网络传输层、以及卡组织或发卡行回传的验证层。采集层提供设备指纹,网络层提供IP与协议特征,验证层提供3DS方法、验证结果与挑战状态。三者交叉验证,才能形成稳定的风险判断。
| 信息类别 | 典型字段 | 风险含义 | 特征工程方向 |
|---|---|---|---|
| 设备指纹 | device_id、浏览器UA、屏幕分辨率、时区、语言 | 设备是否稳定、是否被篡改 | 设备频次、设备年龄、参数一致性 |
| 网络环境 | IP、ASN、代理标识、地理区域 | 是否使用代理、IP与账单地址是否冲突 | IP风险等级、地理跳跃距离 |
| 3DS验证 | 3DS版本、验证结果、挑战状态 | 验证是否通过、是否被降级 | 验证通过率、挑战触发率 |
| 行为时序 | 请求间隔、页面停留、操作顺序 | 是否机器批量操作 | 速度特征、时序异常分 |
需要强调的是,单个字段的风险解释力有限。例如“使用代理IP”本身并不必然欺诈,但“新设备 + 代理IP + 高风险国家 + 首次交易即大额”的组合,就会显著提升风险分。特征工程的价值,正在于把这种组合关系显式地表达出来。
三、从原始设备信息到风险评分的工程流程
一个完整的设备信息特征工程流程,通常包含数据接入、清洗、特征构造、特征选择、评分映射与监控六个阶段。下面给出一个可落地的流程框架,便于后续章节逐层展开。
- 数据接入:从3DS日志、设备指纹SDK、交易网关中抽取原始字段,统一时间戳与交易主键。
- 数据清洗:处理缺失值、异常UA、时区格式不一致、IP解析失败等问题。
- 特征构造:生成设备频次、设备年龄、参数一致性、IP风险分、地理跳跃距离等衍生特征。
- 特征选择:基于IV值、PSI、相关性分析筛选稳定且有区分度的特征。
- 评分映射:将特征输入评分卡或树模型,输出0到1000的风险分。
- 监控迭代:跟踪特征分布漂移、评分稳定性与欺诈捕获率,定期回训。
# 示例:设备信息原始字段结构(简化)
{
  "transaction_id": "T202405180001",
  "device_id": "d8f3a1c9e2",
  "user_agent": "Mozilla/5.0 (iPhone; CPU iPhone OS 17_4)",
  "screen": "390x844",
  "timezone": "Asia/Shanghai",
  "language": "zh-CN",
  "ip": "203.0.113.45",
  "asn": "AS4134",
  "is_proxy": false,
  "three_ds_version": "2.2",
  "auth_result": "Y",
  "challenge_indicator": "N"
}
上述结构是后续所有特征计算的起点。工程上建议保留原始快照,同时把衍生特征写入宽表,避免重复解析和口径不一致。
四、典型场景与常见误区复盘
假设某电商平台在夜间收到一批跨境交易,设备信息显示大量请求来自同一型号模拟器,屏幕分辨率固定为1080x1920,时区统一为UTC,语言为en-US,但账单地址分布在多个国家。风控系统若只看“3DS验证通过”,可能误判为正常交易;但若引入“设备参数一致性 + 时区与账单地址冲突 + 模拟器标识”组合特征,风险分就会迅速升高,触发人工复核。
初学者常犯的误区包括:
- 误区一:把设备ID当作唯一标识。设备ID可能被重置、伪造或复用,必须结合设备年龄、频次和参数一致性综合判断。
- 误区二:忽略缺失值的风险含义。某些字段缺失本身就是信号,例如3DS版本缺失可能意味着降级验证或非标准流程。
- 误区三:直接使用原始IP。原始IP维度太高,应转化为ASN、地理区域、代理标识等低维风险特征。
- 误区四:只关注离线AUC,忽略线上稳定性。设备信息分布变化快,必须监控PSI与特征覆盖率。
五、学习目标与实战环境准备
通过本课程,你将掌握从3DS设备信息中提取风险特征、构建评分模型并持续监控的完整能力。具体学习目标包括:
- 理解3DS协议中设备信息的来源、字段含义与风险语义。
- 掌握设备指纹、IP、时序等特征的构造方法与工程实现。
- 能够使用Python与SQL完成特征清洗、衍生与选择。
- 能够构建可解释的风险评分卡,并评估其区分度与稳定性。
- 能够设计线上监控指标,识别特征漂移与模型退化。
实战环境建议准备如下工具与数据:
# 推荐环境
Python 3.10+
pandas / numpy / scikit-learn
lightgbm 或 xgboost
SQL 客户端(PostgreSQL 或 Hive)
Jupyter Notebook

# 数据准备
3DS交易日志样本(含设备字段)
IP风险库或ASN映射表
历史欺诈标签(用于模型训练与评估)