3. 欺诈与反欺诈概述
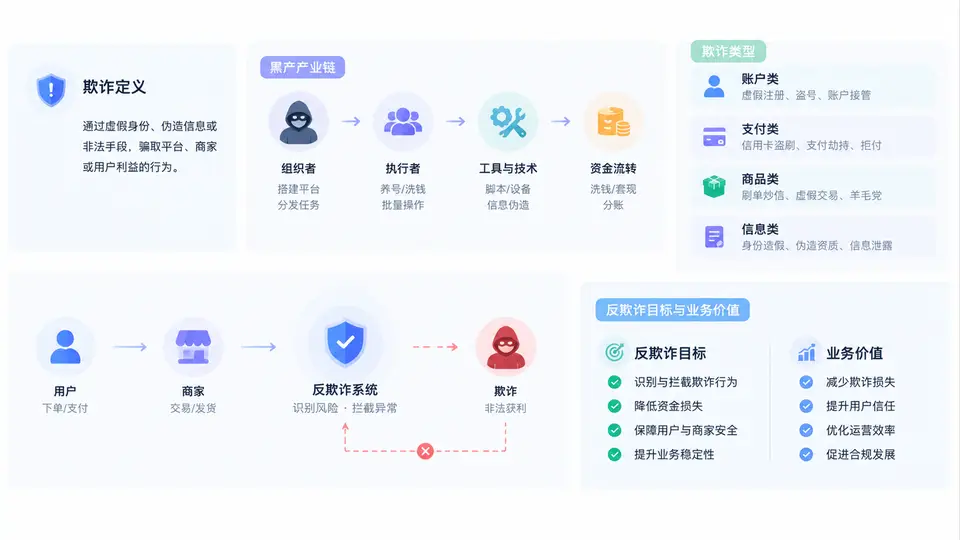
在电商支付场景中,欺诈并不是一个抽象的道德问题,而是一类可被建模、可被度量、可被对抗的风险行为。理解欺诈的定义、黑产的组织方式、常见欺诈类型以及反欺诈的业务目标,是后续特征工程、规则引擎、模型训练和实时决策系统的前提。
3.1 欺诈的定义与边界
欺诈(Fraud)通常指行为人通过虚构事实、隐瞒真相或滥用规则,获取不正当经济利益的行为。在电商支付中,欺诈的核心特征是以支付链路为工具,以资金或商品为标的,以规避风控为目的。它不同于普通的交易纠纷:纠纷可能是双方对商品质量、物流时效的争议,而欺诈往往伴随身份伪造、账户盗用、资金异常转移等行为。
从风控视角看,欺诈行为通常同时具备三个要素:
- 欺骗性:使用虚假身份、盗用凭证或伪造交易背景。
- 获利性:最终指向资金套现、商品套取、优惠券套利或信用套现。
- 规避性:通过设备伪装、IP 代理、分散账户等方式绕过平台规则。
3.2 黑产产业链:从信息窃取到资金变现
欺诈行为背后通常不是单个作案者,而是一条分工明确的黑产产业链。理解这条链条,有助于我们在支付链路上找到可拦截的节点。
| 环节 | 主要活动 | 常见技术/工具 | 可拦截点 |
|---|---|---|---|
| 信息获取 | 拖库、钓鱼、木马、内鬼泄露 | 撞库脚本、短信嗅探、恶意 App | 登录异常检测、设备指纹 |
| 账号准备 | 养号、注册小号、购买实名信息 | 接码平台、群控系统、代理 IP | 注册风控、行为验证 |
| 交易实施 | 盗刷、虚假下单、优惠券套利 | 自动化脚本、改机工具、秒杀器 | 实时规则、模型评分 |
| 资金变现 | 提现、转卖商品、洗钱 | 跑分平台、虚拟币、空壳商户 | 提现审核、商户监控 |
这条链条的关键启示是:反欺诈不能只盯支付瞬间。如果只在支付环节拦截,黑产已经完成了信息获取和账号准备,成本极低;只有在注册、登录、下单、支付、提现等多个环节布控,才能提高其整体成本。
3.3 电商支付中的主要欺诈类型
结合电商支付场景,常见的欺诈类型可以归纳为以下几类:
- 盗卡盗刷:攻击者利用窃取的银行卡信息,在电商平台完成支付并快速变现。特点是交易金额大、收货地址异常、设备与历史行为不一致。
- 账户盗用:通过撞库或钓鱼获取用户账号,修改收货地址、绑定新卡后下单。常伴随登录地突变、密码重置、收货地址新增等信号。
- 虚假交易与刷单:商户或刷手通过虚假订单提升销量、套取平台补贴。支付行为本身可能正常,但交易对手、物流、评价存在异常。
- 优惠券与营销套利:利用多账号、自动化脚本批量领取优惠券并转卖或自用,造成营销预算浪费。
- 拒付欺诈:持卡人收到商品后否认交易,向银行发起拒付。平台不仅损失商品,还面临拒付罚金。
- 商户欺诈:虚假商户入驻后,通过自买自卖或跑分方式洗钱、套现。
3.4 反欺诈的目标与业务价值
反欺诈系统的目标不是单一指标,而是一组相互制约的目标:
- 降低欺诈损失:减少盗刷、拒付、套利带来的直接资金损失。
- 控制误杀率:避免正常交易被拦截,保障用户体验和平台收入。
- 提升审核效率:将人工审核集中在真正高风险的案件上,降低运营成本。
- 满足合规要求:支付机构、银行和监管对反洗钱、反欺诈有明确要求。
- 支撑业务增长:风控能力越强,平台越敢开放新支付方式、新市场和新营销玩法。
从业务价值看,反欺诈的收益可以用一个简化公式理解:
反欺诈净收益 = 拦截欺诈损失 - 误杀正常交易损失 - 风控运营成本因此,一个优秀的反欺诈系统,不是“拦截越多越好”,而是在给定误杀率下最大化拦截率,或者在给定欺诈损失目标下最小化对正常用户的干扰。
3.5 案例场景:一次典型的盗刷链路
假设某电商平台在凌晨收到一笔订单:用户 A 的账号在 10 分钟内登录,绑定了一张新银行卡,下单购买两台高价值手机,收货地址为新建地址,设备为从未出现过的机型。支付成功后 2 小时,用户 A 发起投诉称账号被盗。
如果平台只在支付时做简单规则,可能因为“密码正确、短信验证码正确”而放行。但若在登录、绑卡、下单、支付四个环节都有风控信号,系统可以这样决策:
登录环节:异地登录 + 新设备 → 触发二次验证
绑卡环节:新卡 + 短时间多次绑卡失败 → 提高风险分
下单环节:高价值商品 + 新收货地址 → 进入人工审核队列
支付环节:综合评分超过阈值 → 拦截或延迟结算这个案例说明,反欺诈的核心方法不是单点判断,而是多环节信号串联 + 实时评分 + 差异化处置。后续章节将围绕这套方法展开,包括特征体系、规则引擎、模型训练和实时决策。