3. CNP欺诈类型
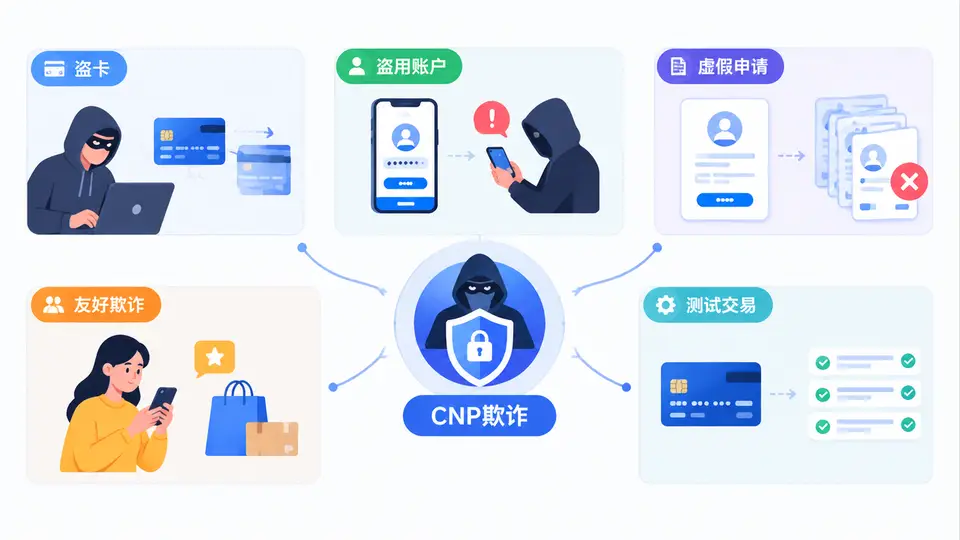
无卡支付(Card Not Present,CNP)欺诈并不是一种单一行为,而是一组动机、手法和资金路径各不相同的攻击模式。识别与实时拦截的前提,是先把“谁在骗、骗什么、怎么骗、骗完如何变现”拆开。不同欺诈类型在数据特征、行为节奏、设备指纹、收货信息和争议表现上差异明显,如果只用一套规则或一个分数去覆盖,必然出现高误杀与高漏杀并存的局面。本节围绕五类最常见模式展开:盗卡、盗用账户、虚假申请、友好欺诈和测试交易,并给出可落地的识别要点与拦截思路。
一、核心原理:按“身份—支付工具—意图”三要素分类
CNP欺诈的本质,是攻击者在不接触实体卡的情况下,让发卡行或支付网络完成一笔本不应被授权的扣款。判断类型时,可以抓住三个要素:
- 身份归属:下单人是否就是账户或卡片的合法持有人。盗卡和盗用账户都属于“身份不匹配”,但前者是卡号被窃,后者是账户被控。
- 支付工具来源:卡号、账户、令牌是真实持有人的,还是伪造、盗取、批量生成的。虚假申请和测试交易常伴随工具来源异常。
- 交易意图:攻击者是想立即变现、养号后大额消费,还是利用争议机制反向获利。友好欺诈的“意图”来自真实持卡人本身,因此最难用传统规则识别。
关键结论:类型判断不是学术分类,而是决定拦截策略的起点。盗卡要抢在授权前拦截,盗用账户要结合登录与支付行为,虚假申请要卡在开户与首单,友好欺诈要留证据,测试交易要尽早封堵。
二、五类常见模式与识别要点
1. 盗卡(Stolen Card)
攻击者通过数据泄露、侧录、钓鱼或黑市购买获得完整卡号、有效期和CVV,然后直接在电商、订阅或虚拟商品场景消费。典型特征是:新设备、新IP、账单地址与收货地址不一致、首单即高客单、偏好易变现商品(礼品卡、充值、电子产品)。
2. 盗用账户(Account Takeover,ATO)
攻击者不直接盗卡,而是控制真实用户的商户账户或支付账户,利用已绑定的卡或余额下单。识别重点不在支付字段,而在账户行为:登录地突变、密码重置后立即下单、新增收货地址、修改邮箱或手机号、短时间内多设备切换。
3. 虚假申请(Synthetic / Fake Application)
攻击者用伪造或拼凑的身份信息申请账户、额度或分期产品,通过后迅速套现。此类欺诈在申请阶段往往就有信号:身份要素矛盾、设备与联系人复用、地址为高风险集散地、申请资料与后续消费行为割裂。
4. 友好欺诈(Friendly Fraud)
真实持卡人完成交易后,以“未收到货”“未授权”“重复扣款”等理由发起拒付。它不依赖盗取数据,因此传统反欺诈分数可能很低。识别依赖交易前后的完整证据链:物流签收、IP与设备一致性、历史购买习惯、客服沟通记录。
5. 测试交易(Card Testing / Testing Transactions)
攻击者用大量小额交易验证卡号是否有效,成功后再进行大额盗刷。典型模式是:同一IP或设备短时间发起多笔极小金额、多张卡BIN集中、失败率异常高、商户端出现大量授权拒绝。测试交易本身金额小,但它是后续大额欺诈的前置信号。
| 欺诈类型 | 核心特征 | 高价值信号 | 拦截时机 |
|---|---|---|---|
| 盗卡 | 卡真、人假 | 新设备、高客单、收货异常 | 授权前 |
| 盗用账户 | 账户真、操作人假 | 登录突变、改绑、多设备 | 登录后至支付前 |
| 虚假申请 | 身份假、资料拼凑 | 要素矛盾、设备复用、地址聚集 | 申请与首单 |
| 友好欺诈 | 交易真、事后否认 | 历史行为一致、证据缺失 | 交易后争议阶段 |
| 测试交易 | 小额、高频、多卡 | 失败率高、BIN集中、短时爆发 | 首次异常即拦截 |
三、方法流程:从信号采集到实时决策
要把上述类型落到实时拦截,需要一条可执行的处理链。下面给出一个简化的决策流程,便于在风控引擎中配置:
1. 采集:设备指纹、IP、账户历史、卡BIN、收货地址、行为节奏
2. 归一:将多源信号映射为统一风险特征(如 new_device、geo_jump、bin_risk)
3. 分类:按规则或模型判断疑似类型(盗卡 / ATO / 测试交易 / 友好欺诈)
4. 评分:输出风险分与建议动作(通过 / 复核 / 拒绝 / 验证)
5. 处置:对测试交易直接拒绝;对盗卡触发3DS或人工复核;对ATO冻结并通知
6. 回写:将结果与拒付标签回流,持续修正规则与模型
实战提示:测试交易应优先用“频率+失败率+卡BIN集中度”做硬拦截,不要等模型打分。盗卡与ATO则更适合组合设备、账户和支付信号做分层验证。
四、案例与场景:同一笔订单,不同类型不同处置
假设某电商在凌晨收到一笔订单:金额4800元,新设备,IP与收货城市一致,但账户注册仅2天,绑卡后立即下单。若只看金额,可能判为盗卡;但进一步看行为:账户在10分钟内修改了邮箱、新增收货地址、连续两次小额试卡失败,随后成功支付大额。这更符合“盗用账户+测试交易”的组合模式。处置上应先冻结账户、拒绝大额订单,并对同设备关联账户做批量排查。
另一个场景:老客户用常用设备、常用地址下单,金额与历史一致,但两周后发起拒付称“未授权”。这类大概率是友好欺诈。此时拦截已不可能,重点转为证据保全:保留登录日志、设备指纹、签收记录和客服沟通,用于争议抗辩。
五、误区与复盘
- 误区一:把测试交易当普通失败。测试交易的单笔金额小,但它是大额欺诈的前奏,必须按攻击链看待。
- 误区二:用同一阈值覆盖所有类型。盗卡需要抢授权前,友好欺诈需要留证据,ATO需要看账户行为,阈值和动作应分开配置。
- 误区三:忽视组合模式。真实攻击常是“测试交易→盗卡→ATO”串联,单点规则容易漏掉跨阶段信号。
- 复盘要点:每起拒付都应回标类型,检查是识别缺失、动作过软还是验证不足,并更新特征与规则。
注意:CNP欺诈类型会随支付方式演进而变化,例如令牌化、订阅扣款和跨境场景会衍生新的变体。分类框架应保持可扩展,而不是固化为固定清单。
掌握这五类模式及其识别与处置差异,是后续构建实时拦截策略的基础。只有先把类型分清,才能让规则、模型和人工复核各司其职,在降低误杀的同时真正拦住高风险交易。