1. 课程导入
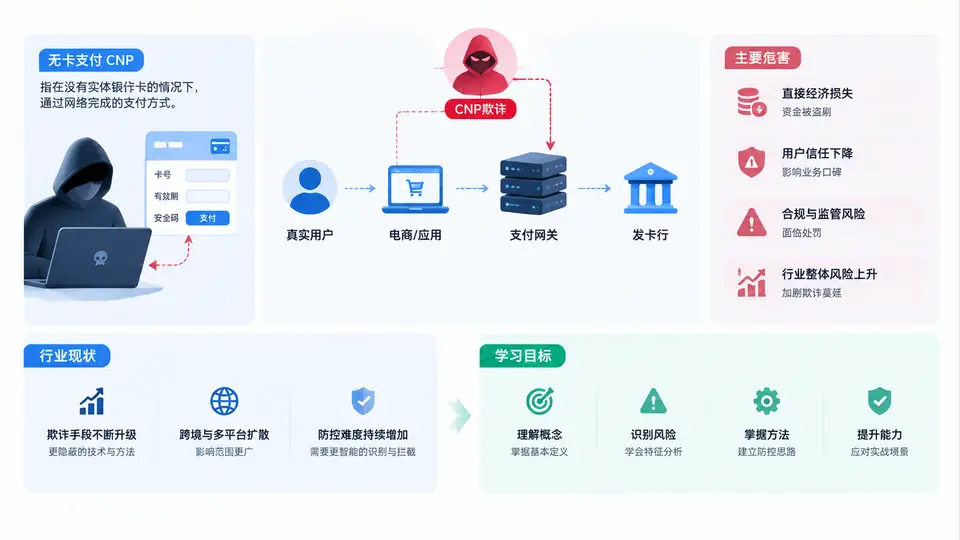
一、什么是无卡支付CNP欺诈
无卡支付(Card-Not-Present,简称CNP)是指交易发生时,实体银行卡不在场、不经过刷卡或插卡,仅凭卡号、有效期、CVV、持卡人姓名、账单地址等信息完成的支付行为。典型场景包括电商下单、App内购、订阅扣费、机票酒店预订、云服务充值等。由于没有物理卡片的参与,商户只能依赖“数据”判断这笔交易是否可信,这就为欺诈者留下了可乘之机。
CNP欺诈,指的是不法分子在未获得持卡人授权的情况下,利用窃取、猜测、批量生成或社工骗取的卡信息,通过线上渠道发起支付并完成资金转移的行为。它与“伪卡欺诈”(复制实体卡盗刷)最大的区别在于:攻击面从卡片介质转移到了数据与身份验证链路。欺诈者不需要拿到卡,只需要拿到足够通过支付网关校验的字段组合。
核心原理:CNP交易的风控本质是“在缺少物理凭证的前提下,用多维信号重建信任”。支付网关、收单行、发卡行、风控系统各自掌握一部分信号,欺诈者则试图用最低成本伪造这些信号。
二、CNP欺诈的危害:不止是“退单”
很多团队初期只把CNP欺诈理解为“一笔订单被拒付”,但实际危害是连锁的:
- 直接资金损失:欺诈交易成功后,持卡人发起拒付(Chargeback),商户不仅损失商品或服务,还要承担拒付手续费、可能的罚款。
- 拒付率超标风险:卡组织对商户拒付率有监控阈值,超标可能导致高额罚金、进入监控名单,甚至被收单行终止合作。
- 风控误杀成本:为了拦截欺诈而过度收紧规则,会误伤正常用户,导致转化率下降、客诉上升,形成“欺诈损失”与“误杀损失”的双重挤压。
- 品牌与合规风险:用户卡信息在平台侧泄露会引发信任危机;若涉及数据安全合规问题,还可能面临监管处罚。
- 黑产规模化攻击:自动化工具可在短时间内发起大量“卡试”(Card Testing)请求,消耗网关资源,污染风控模型。
常见误区:只盯着“已成功的欺诈交易”做拦截。实际上,大量被拒绝的卡试请求、异常授权请求、低金额验证请求,都是黑产在探测你的风控边界,必须纳入监控。
三、行业现状:CNP欺诈为什么越来越难防
过去十年,全球支付安全体系经历了从磁条卡到EMV芯片卡、从3D Secure 1.0到3D Secure 2.0、从规则引擎到机器学习模型的演进。但CNP欺诈并未消失,反而呈现出几个明显趋势:
- 数据泄露常态化:大规模卡数据泄露事件频发,黑产手中掌握大量真实卡信息,传统“卡号+有效期+CVV”校验的区分度下降。
- 攻击工具平民化:自动化脚本、代理IP池、浏览器指纹伪造工具降低了攻击门槛,单人即可发起规模化卡试。
- 欺诈手法复合化:“盗卡+社工+设备伪造+地址匹配”组合出现,单一规则难以覆盖。
- 跨境与实时性挑战:交易链路涉及发卡行、收单行、卡组织、第三方风控,跨境交易时延高、信息不完整,实时拦截难度大。
- 监管与卡组织规则趋严:PSD2、SCA、3DS2等要求推动强客户认证,但同时也对商户的风控能力提出更高要求。
| 维度 | 传统伪卡欺诈 | CNP无卡欺诈 | 对风控的含义 |
|---|---|---|---|
| 凭证形态 | 实体卡片 | 卡数据+身份字段 | 无法依赖物理介质校验 |
| 攻击入口 | 线下POS/ATM | 电商/App/API | 需覆盖线上全渠道 |
| 规模化能力 | 受限于卡片复制 | 可自动化批量发起 | 需具备实时高频拦截能力 |
| 关键信号 | 卡片真伪、PIN | 设备、IP、行为、地址、历史 | 需多源信号融合决策 |
| 典型损失 | 卡片盗刷金额 | 拒付+手续费+罚款+误杀 | 需平衡拦截率与通过率 |
四、一个典型场景:卡试攻击与实时拦截
假设某电商平台在凌晨2点收到大量小额授权请求,每笔金额0.1~1美元,卡号不同但设备指纹相似,IP集中在某代理池。这是典型的“卡试”行为:黑产在用你的支付接口验证哪些卡是有效的。若未及时拦截,后续会伴随大额盗刷和拒付。
时间       卡号尾号   金额     设备ID      IP             结果
02:01:03   4821      0.10     dev_9a3f    185.xx.xx.11   授权成功
02:01:05   7730      0.10     dev_9a3f    185.xx.xx.11   授权失败
02:01:07   1192      0.50     dev_9a3f    185.xx.xx.12   授权成功
02:01:09   5566      0.10     dev_9a3f    185.xx.xx.12   授权成功
02:01:12   9034      1.00     dev_9a3f    185.xx.xx.13   授权失败
实时拦截系统需要在这个窗口内完成:设备指纹聚类、IP信誉判断、金额与频次异常检测、卡BIN风险评分,并决定是否直接拒绝、挑战3DS或转人工审核。这个场景贯穿本课程后续的规则设计、模型特征、决策引擎与复盘方法。
五、学习目标
完成本章及后续课程后,你应当能够:
- 准确区分CNP欺诈与伪卡欺诈,理解CNP交易链路中的信任缺口。
- 识别CNP欺诈的主要类型:盗卡、卡试、友好欺诈、账户接管、订阅滥用等。
- 掌握实时拦截的核心流程:数据采集→特征计算→规则/模型评分→决策执行→反馈闭环。
- 能够设计并调优基础风控规则,理解误杀率与拦截率的权衡。
- 具备分析拒付数据、复盘欺诈事件、持续迭代风控策略的能力。
学习建议:本课程强调“实战”,请结合你所在平台的真实交易字段、日志格式和风控系统能力来理解每个模块。没有万能规则,只有持续迭代的闭环。