1. 课程导入
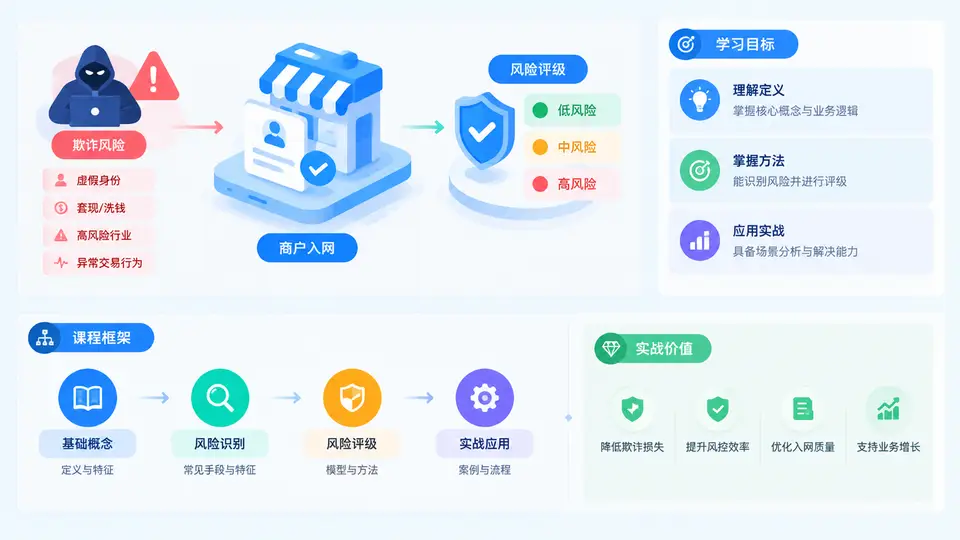
欢迎进入《收单商户入网欺诈与风险评级实战》课程。在正式进入模型、规则与系统实现之前,本章先解决三个基础问题:我们究竟在防什么、评什么、学完能做什么。很多风控项目失败,并非算法不够先进,而是团队对“入网欺诈”和“风险评级”的定义不一致,导致数据口径、策略目标和验收标准各自为政。本章将统一语言,并给出贯穿后续30章的实战地图。
一、核心定义:入网欺诈与风险评级分别指什么
收单商户入网欺诈,是指商户在申请成为收单机构特约商户的过程中,通过伪造、冒用、隐瞒或包装等手段,使收单机构在错误信息基础上完成准入决策,从而获取支付受理能力并实施套现、洗钱、电诈资金转移、恶意拒付等行为。它发生在“入网”这一关键节点,而不是交易发生后。典型手法包括:伪造营业执照与门店照片、冒用他人身份、租借或买卖商户号、虚假经营地址、隐瞒实际控制人、批量注册空壳商户等。
风险评级,则是在商户入网及存续期间,基于工商信息、法人信息、经营特征、交易行为、关联网络、外部风险名单等多维数据,对商户未来发生欺诈、违规或资金风险的可能性进行量化分层,通常输出为低、中、高、极高等级别或0~100的风险分。评级不是一次性的,而是随交易行为动态更新。
一句话区分:入网欺诈是“准入时的欺骗行为”,风险评级是“对商户整体风险水平的量化判断”。前者是攻击手段,后者是防御度量。
二、核心原理:为什么入网环节是欺诈防控的黄金窗口
收单业务的风险具有明显的“入口决定论”特征。一个商户如果入网时身份真实、经营真实、受益所有人清晰,后续发生恶性欺诈的概率会显著降低;反之,一旦虚假商户成功入网,后续交易监控往往只能被动止损,且资金链路复杂、追责困难。因此,入网环节是成本最低、收益最高的防控窗口。
风险评级的核心原理可以概括为三层:
- 信息真实性验证:解决“你是谁、你是否真实经营”的问题,依赖工商核验、法人身份核验、门店实地或影像核验。
- 关联网络识别:解决“你和谁有关”的问题,通过法人、电话、地址、结算卡、IP等维度发现团伙化、批量注册特征。
- 行为动态评分:解决“你未来会怎样”的问题,结合交易金额、时间、频率、拒付率、退款率等行为指标持续修正评级。
这三层不是并列关系,而是递进关系:真实性验证是基础,关联网络是放大器,行为评分是持续校准器。缺少任何一层,评级都会失真。
三、方法流程:从商户申请到风险评级的完整链路
为了让后续章节有统一参照,这里先给出端到端流程。后续每一章都会围绕其中某个环节展开。
- 进件采集:收集商户名称、统一社会信用代码、法人身份、结算账户、经营地址、行业类别、门店照片等。
- 准入核验:调用工商、公安、银行、运营商等外部数据源进行真实性校验。
- 规则初筛:命中黑名单、高风险行业、异常注册地等规则直接拦截或转人工。
- 风险评级:基于评分卡或模型输出初始风险等级。
- 人工审核:对中高风险商户进行电话、视频或实地核查。
- 存续监控:根据交易行为动态调整评级,触发预警或降级、关停。
下面用一个简化的配置片段说明评级规则在系统中的表达方式,后续章节会深入讲解规则引擎与模型部署。
{
  "rule_id": "R-ONBOARD-001",
  "rule_name": "法人身份与工商信息一致性校验",
  "inputs": ["legal_name", "id_number", "business_license"],
  "condition": "legal_name == business_license.legal_name AND id_number.verify() == true",
  "on_fail": {
    "action": "REJECT",
    "risk_level": "HIGH",
    "reason": "法人身份不一致或核验失败"
  }
}
四、案例与场景:一个典型的入网欺诈链条
某收单机构在三个月内发现一批商户集中出现夜间大额交易后快速失联。复盘发现,这些商户在入网时使用了不同法人、不同营业执照,但结算卡高度集中,门店照片背景相似,注册地址集中在同一栋写字楼的不同房间。入网阶段若仅做单户工商核验,全部可以通过;但若引入关联网络分析,就能发现“多户一卡、多户一址、多户一IP”的团伙特征。
这个案例说明:单点核验只能防“假”,关联分析才能防“团”。风险评级如果只看单户静态信息,就会把团伙拆成一个个“看起来正常”的个体,导致评级整体偏低。
实战提示:在入网评级中,关联网络特征的权重往往高于单户静态特征。一个法人名下关联10个商户,比一个法人只有1个商户的风险信号强得多。
五、常见误区与复盘
在大量项目复盘中,以下误区反复出现:
| 误区 | 表现 | 后果 | 纠正方向 |
|---|---|---|---|
| 把评级当一次性动作 | 入网后不再更新评级 | 无法发现商户行为漂移 | 建立动态评级与定期重评机制 |
| 只看单户不看关联 | 逐户审核,忽略团伙特征 | 批量欺诈漏放 | 引入关联网络与图谱分析 |
| 规则与模型割裂 | 规则团队和模型团队各做各的 | 策略冲突、重复拦截 | 统一决策引擎与优先级 |
| 评级结果不可解释 | 只给分数不给原因 | 人工审核无法复核 | 输出命中规则与特征贡献 |
| 忽视数据质量 | 工商数据未清洗、地址未标准化 | 核验误判、关联失效 | 建立数据治理与标准化流程 |
特别提醒:风险评级不是越高越好。过度拦截会伤害正常商户入网转化率,最终导致业务部门绕过风控。评级的目标是在风险与转化之间找到可解释、可运营的平衡点。
六、整体课程框架与实战价值
本课程共30章,整体分为五个模块:
- 基础与定义模块:统一术语、监管要求、风险类型与评级逻辑。
- 数据与特征模块:工商、身份、地址、设备、关联网络等特征工程。
- 规则与模型模块:规则引擎、评分卡、机器学习模型与决策融合。
- 系统与运营模块:入网审核系统、人工复核、预警与处置流程。
- 实战与复盘模块:真实案例、策略调优、指标监控与持续迭代。
学完本课程,你将能够独立设计一套收单商户入网风险评级方案,包括:定义风险口径、选择数据源、构建特征、配置规则、训练模型、部署决策流、监控效果并持续优化。更重要的是,你能够用业务和风控都能听懂的语言,解释每一个评级结果背后的原因。
实战价值总结:入网欺诈防控的本质,是在商户获得资金能力之前,用可解释的评级体系判断其可信度。做好这一环,后续交易监控的成本会大幅下降,资金损失和监管处罚风险也会显著降低。