3. 设备绑定基础
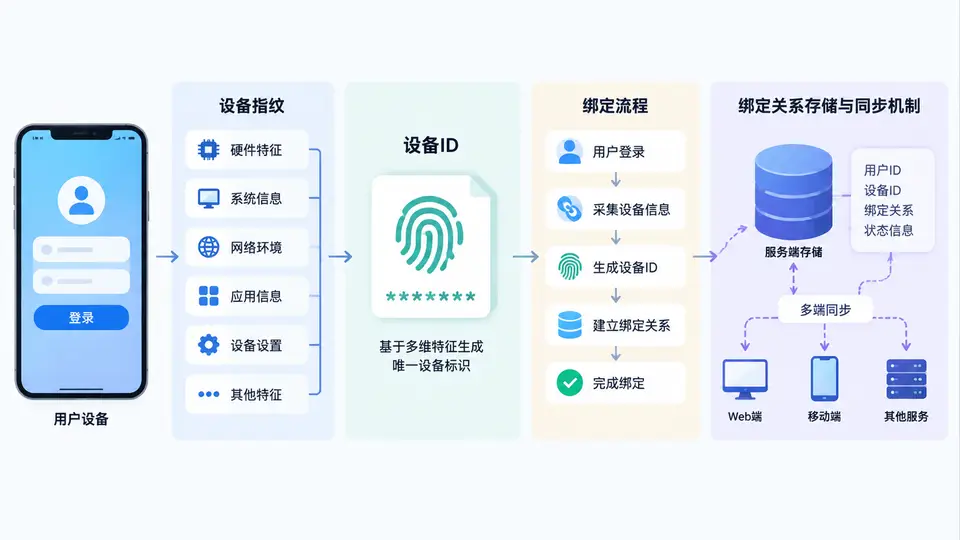
在支付风控体系中,设备绑定是识别“谁在用哪台设备发起交易”的基础能力。它把一次性的交易请求,与相对稳定的设备身份关联起来,从而支撑限额控制、异常登录拦截、盗刷识别和可信设备管理。理解设备绑定,需要先区分两个容易混淆的概念:设备指纹与设备ID。
一、核心原理:设备指纹与设备ID的分工
设备指纹是通过采集设备软硬件特征,经过算法计算得到的一个标识。它强调“特征组合的稳定性”,常见采集维度包括:操作系统版本、屏幕分辨率、时区、语言、浏览器UA、字体列表、Canvas/WebGL渲染特征、传感器噪声、网络出口IP段等。设备指纹通常由风控或安全SDK在客户端生成,服务端可再次校验。
设备ID则是业务系统为设备分配的稳定标识,通常由服务端生成并下发,存储在客户端安全区域(如Keychain、Keystore或加密本地存储)。设备ID强调“可管理、可注销、可绑定”,是支付系统中真正用于关联用户与设备的键。
一句话区分:设备指纹用于“识别这是不是同一台设备”,设备ID用于“业务上把这台设备登记为谁的设备”。前者偏风控信号,后者偏业务主键。
两者结合使用,才能兼顾识别率与可控性。仅依赖设备指纹,容易因系统升级、浏览器更新导致漂移;仅依赖设备ID,则容易被篡改或重放。因此,成熟方案通常是:设备指纹作为风险因子,设备ID作为绑定关系的主键,二者在服务端做交叉验证。
二、方法流程:设备绑定的标准链路
一个完整的设备绑定流程,通常包含注册、校验、绑定、存储和同步五个阶段。下面以支付App首次登录并绑定设备为例说明。
- 设备注册:客户端首次启动时,SDK采集设备特征,生成设备指纹,并向服务端申请设备ID。
- 服务端校验:服务端检查设备指纹是否命中黑名单、是否与已知模拟器特征匹配、请求频率是否异常。
- 下发设备ID:校验通过后,服务端生成全局唯一设备ID,与设备指纹、首次绑定时间、初始风险等级一起写入设备表。
- 用户绑定:用户登录或开通支付时,服务端将用户ID与设备ID写入绑定关系表,形成“用户—设备”多对多关系。
- 同步与生效:绑定关系写入后,通过缓存和消息队列同步到风控、交易、限额等下游系统,后续交易即可基于该关系做决策。
在实现上,设备注册请求通常如下所示:
POST /api/device/register
{
  "device_fingerprint": "fp_9a3c...e21",
  "os": "iOS 17.4",
  "model": "iPhone15,3",
  "app_version": "5.2.1",
  "sign": "MEUCIQ...",
  "nonce": "8f2b1c"
}

Response:
{
  "device_id": "dev_20240612_7f3a9c",
  "risk_level": "low",
  "bind_": "bt_5e8d...",
  "expire_at": "2024-06-12T12:00:00Z"
}
绑定关系写入时,建议采用“用户ID + 设备ID + 绑定状态 + 绑定时间 + 最近活跃时间”的结构。绑定状态至少包含:待验证、已绑定、已解绑、已冻结。这样在设备丢失、换机、申诉等场景下,业务系统可以快速调整关系。
三、存储与同步机制:一致性与时效性的平衡
设备绑定关系属于高频读取、低频写入的数据。交易链路每次支付都需要查询“当前用户是否绑定了当前设备”,因此存储设计必须兼顾性能与一致性。
| 存储层 | 典型介质 | 作用 | 关键要求 |
|---|---|---|---|
| 在线缓存 | Redis | 承载交易实时查询 | 低延迟、高可用、可降级 |
| 关系主库 | MySQL/分布式数据库 | 持久化绑定关系 | 强一致、可审计 |
| 消息通道 | Kafka/RocketMQ | 异步通知下游 | 有序、可重放、幂等 |
| 离线数仓 | Hive/ClickHouse | 分析与模型训练 | 全量、可回溯 |
同步机制上,常见做法是“写主库 + 删缓存 + 发消息”。具体来说:绑定关系变更时,先写关系主库,再删除Redis中对应缓存,最后发送变更事件。下游系统消费事件后更新本地缓存或索引。这样既保证主库权威,又避免缓存长期脏读。
常见误区:只更新缓存不写主库,或先删缓存后写库。前者会导致重启后关系丢失,后者在并发场景下可能把旧值重新加载进缓存。正确顺序是“先写库,再删缓存,最后发消息”。
同步还需要考虑幂等与顺序。设备绑定事件可能因重试而重复投递,下游必须用“用户ID + 设备ID + 版本号”做幂等。若同一设备短时间内多次绑定/解绑,事件顺序错乱会导致状态回退,因此消息键应选择用户ID或设备ID,保证同一实体的变更进入同一分区。
四、案例与复盘:换机场景下的绑定漂移
某支付App曾出现一类投诉:用户换新手机后,首次支付被拦截,提示“设备未绑定”。排查发现,用户在新设备上登录时,设备指纹因系统版本和屏幕参数变化,与旧设备指纹差异较大,风控将其识别为“新设备”;但设备ID申请接口因网络超时未成功返回,客户端使用了临时ID,导致绑定关系未正确建立。
复盘后的改进措施包括:
- 设备注册接口增加重试与本地缓存,确保设备ID成功下发后再进入支付流程。
- 设备指纹增加“模糊匹配”策略,对同一用户的高相似度指纹允许自动继承绑定关系。
- 绑定关系同步增加对账任务,每日比对主库与缓存,发现不一致自动修复。
- 对换机场景增加人工验证通道,避免因技术问题直接阻断真实用户。
设备绑定不是“一次绑定、永久可信”。建议设置绑定有效期和活跃度衰减:长期不活跃的设备自动降级,重新交易时触发二次验证。这样既能控制风险,又不会让用户感到频繁打扰。
总结来看,设备指纹解决“识别”,设备ID解决“管理”,绑定流程解决“登记”,存储与同步解决“生效与一致”。四者环环相扣,缺一不可。在支付凭证与设备绑定的风险识别中,只有把这条基础链路做扎实,后续的异常检测、限额策略和盗刷拦截才有可靠的数据底座。