1. 课程导入
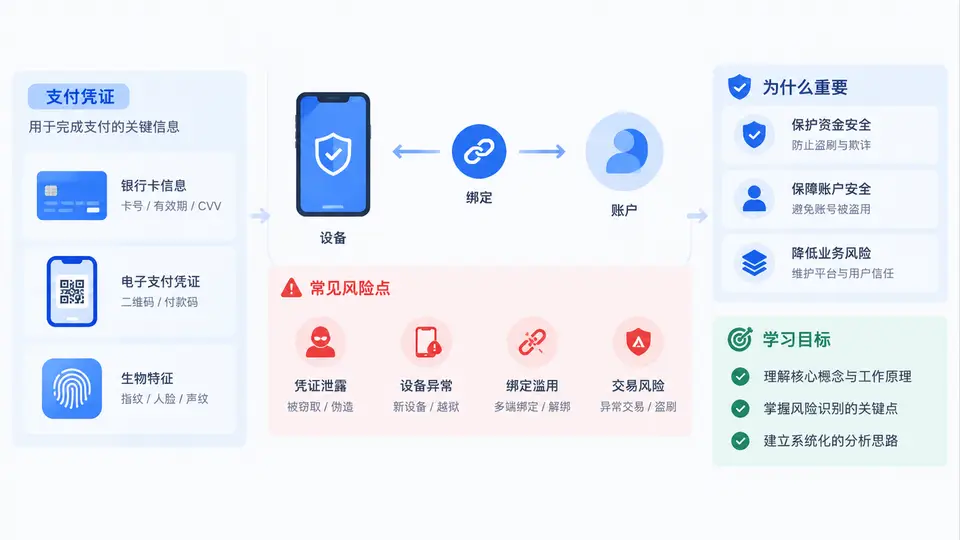
在移动支付、电商收单、数字钱包和开放银行等业务中,支付凭证与设备绑定是两条最容易被攻击者同时盯上的链路。前者决定“谁有权发起支付”,后者决定“从哪里发起支付”。一旦二者被伪造、盗用或错误关联,轻则产生盗刷与拒付,重则形成批量套现、洗钱和资金归集。本课程的目标不是泛泛讲风控,而是把“凭证—设备—行为”三者的风险识别做成可落地的工程能力。
一、核心概念:支付凭证与设备绑定到底是什么
支付凭证是支付指令的授权载体,通常包括银行卡号与有效期、CVV、支付密码、短信验证码、生物特征令牌、OAuth/OpenID令牌、支付平台签发的支付、商户侧保存的签约协议号等。它的本质是“授权证明”,具有可复制、可转移、可重放的风险属性。
设备绑定是把某个支付凭证与特定设备标识建立可信关联的过程。设备标识可以来自设备指纹(机型、系统版本、屏幕参数、传感器特征)、硬件安全模块中的密钥、TEE/SE环境、运营商信息、IP与网络环境等。绑定的目的是让支付凭证在“预期设备”上使用,从而抬高攻击者异地、异设备作案的成本。
一句话理解:支付凭证回答“凭什么付”,设备绑定回答“在哪儿付”。风险识别要同时验证这两件事,并检查它们之间的关联是否合理。
二、为什么风险识别必须前置
很多团队把风控放在支付成功之后做对账和事后追偿,这在凭证与设备绑定场景中非常被动。原因有三点:
- 资金不可逆:一旦支付指令被清算,追回周期长、成功率低,尤其是跨机构、跨币种场景。
- 攻击可批量:凭证泄露后,攻击者可用脚本在大量设备上尝试绑定与支付,单点规则容易被绕过。
- 误杀代价高:过度拦截正常用户会直接损失交易转化,因此识别必须精准,而不是简单封禁。
因此,风险识别要嵌入到绑定前、支付前、支付中三个关键节点,形成“事前预防、事中拦截、事后复盘”的闭环。
三、方法流程:从数据采集到决策处置
一个可运行的识别流程通常包含五步。下面用伪代码描述核心逻辑,便于后续章节落地实现。
输入:支付请求 P,凭证 C,设备 D,环境 E
1. 采集:提取 C 的指纹(卡BIN、前缀、签约号哈希)
        提取 D 的指纹(设备ID、TEE状态、传感器摘要)
        提取 E 的上下文(IP、GPS、时间、网络类型)
2. 关联:查询 C 与 D 的历史绑定关系、首次绑定时间、绑定次数
3. 评分:对“凭证异常”“设备异常”“关联异常”分别打分
4. 决策:低分放行,中分挑战(验证码/人脸),高分拦截
5. 处置:记录日志、触发告警、进入人工审核或自动解绑
输出:决策结果与风险标签
其中“关联异常”是最容易被忽视但最有价值的一层。例如同一凭证在24小时内绑定超过5台设备,或同一设备绑定超过10个凭证,都应触发中高风险。
四、典型场景与风险清单
下表列出常见风险场景、识别信号与建议处置,可作为后续章节的检查清单。
| 场景 | 识别信号 | 建议处置 |
|---|---|---|
| 凭证盗用后异地绑定 | IP归属地与常用地偏离、设备指纹全新 | 强制二次验证,限制单笔额度 |
| 设备农场批量绑定 | 同一IP段大量设备、传感器特征高度相似 | 拦截并加入设备黑名单 |
| 模拟器/改机工具 | TEE不可用、系统属性被篡改、Root/越狱 | 降级处理或拒绝绑定 |
| 凭证共享与出租 | 同一凭证多设备高频切换、支付时间重叠 | 触发人工审核,暂停绑定 |
| 令牌重放攻击 | 同一在短时间多次使用、nonce重复 | 拒绝并作废该 |
提示:清单不是规则的全部。实际系统中应把上述信号转化为可配置的规则与模型特征,并保留灰度调整空间。
五、常见误区与复盘思路
初学者常犯三类错误:
- 只看凭证不看设备:认为卡号正确就放行,忽略设备环境已被劫持。
- 只看设备不看关联:设备指纹正常,但该设备已绑定大量异常凭证。
- 规则写死不留痕:拦截后没有日志与标签,导致无法复盘和优化模型。
警告:任何风控决策都必须可解释、可追溯。没有日志的拦截等于没有风控,只是随机拒绝用户。
六、课程整体框架与学习目标
本课程共30章,围绕“定义—采集—识别—决策—复盘”展开。你将逐步掌握:
- 支付凭证与设备绑定的技术原理与数据形态;
- 设备指纹、TEE、令牌化等关键技术的风险点;
- 规则引擎与模型评分结合的识别方法;
- 真实攻击场景的复现与防御策略;
- 从日志、指标到告警的运营闭环。