3. SIM Swap攻击原理
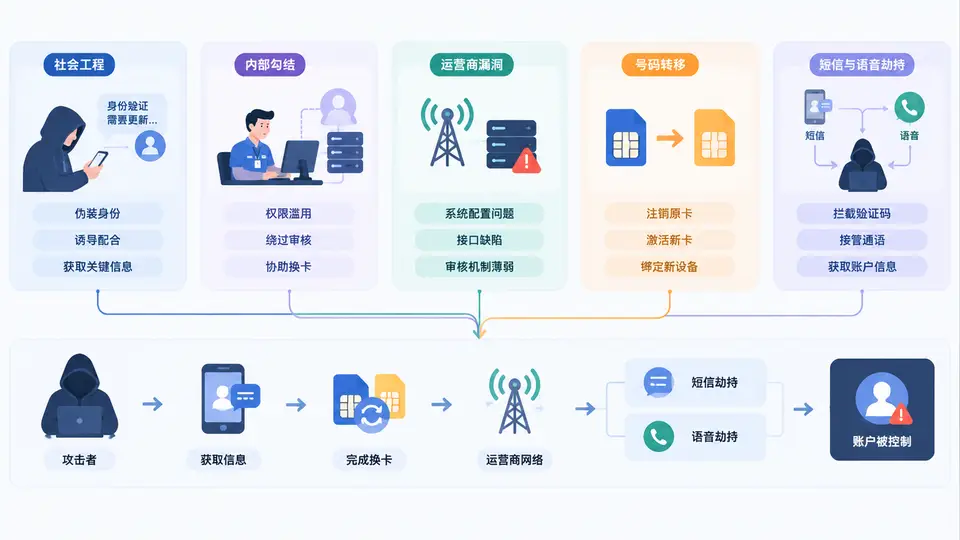
SIM Swap(换卡攻击)并不是单一技术漏洞,而是一条由信息收集、身份欺骗、运营商流程滥用、号码接管、短信/语音劫持组成的攻击链。理解这条链路的关键在于:攻击者真正想要的不是你的SIM卡,而是绑定在手机号上的身份验证能力。手机号一旦被接管,短信验证码、语音验证码、找回密码链接、银行动账通知都会落入攻击者手中。
一、核心原理:手机号是“身份代理”,不是通信标识
在大量业务系统中,手机号被当作账号、登录名、二次验证因子和找回密码通道。运营商侧,手机号与SIM卡通过IMSI、Ki密钥等绑定;业务侧,手机号与用户账号绑定。SIM Swap攻击的本质,是让运营商把“手机号—SIM卡”的绑定关系转移到攻击者控制的SIM卡上,从而让攻击者接收原本发给受害者的短信和语音。
攻击者通常不需要破解加密算法,也不需要入侵核心网。他们更常利用流程信任:客服相信来电者就是机主,营业厅相信伪造的证件,内部人员相信“帮忙查一下”的请求。因此,SIM Swap是典型的社会工程与流程漏洞组合攻击。
一句话理解:SIM Swap不是“复制你的卡”,而是“让运营商把你的号码转到我的卡上”。一旦转移成功,所有基于短信和语音的验证都等于交给了攻击者。
二、攻击链拆解:从信息收集到号码接管
完整的SIM Swap攻击通常分为五个阶段,每个阶段都有对应的技术或非技术手段。
- 信息收集:攻击者通过数据泄露、钓鱼、社交平台、快递面单、旧手机号回收等渠道,获取受害者姓名、身份证号、手机号、服务密码、近期通话记录、常用地址等。
- 身份伪装:利用收集到的信息,冒充机主联系运营商客服,或伪造证件到营业厅办理“补卡”“换卡”“号码转移”业务。
- 流程突破:通过社会工程诱导客服跳过部分验证,或利用运营商内部人员违规查询、违规授权,或利用系统漏洞绕过身份核验。
- 号码转移:运营商将受害者号码写入攻击者持有的空白SIM卡,原卡失效,攻击者卡生效。
- 短信与语音劫持:攻击者接收银行、邮箱、社交平台的短信验证码和语音验证码,完成登录、改密、转账、解绑等操作。
下面用一个简化的攻击链示意,帮助建立整体认知:
三、四种主要攻击路径与关键手法
SIM Swap的入口并不唯一,常见路径可以归纳为以下四类。理解这些路径,有助于在防守时分别设置控制点。
| 攻击路径 | 典型手法 | 关键依赖 | 防守难点 |
|---|---|---|---|
| 社会工程 | 冒充机主致电客服,报出身份证号、服务密码、近期通话记录,要求“补卡”或“换卡” | 客服验证流程存在可绕过环节 | 攻击者掌握的信息越来越完整,客服难以分辨 |
| 内部勾结 | 运营商内部人员违规查询用户信息、违规授权补卡、收受利益协助换卡 | 内部权限管控不严、审计缺失 | 内部人员拥有合法权限,日志易被忽略 |
| 运营商漏洞 | 利用业务系统逻辑缺陷、接口未鉴权、验证码回显、越权查询等 | 系统存在可被利用的技术缺陷 | 漏洞发现和修复存在时间差 |
| 号码转移 | 利用携号转网、副卡、家庭套餐、号码回收等流程,将号码转移到攻击者控制下 | 转移流程身份核验不足 | 流程复杂,跨系统协同验证困难 |
其中,社会工程是最常见、成本最低的入口。攻击者往往先通过钓鱼网站、虚假客服、恶意App获取受害者的身份证照片、银行卡号、短信验证码,然后再用这些信息去运营商处“证明自己是机主”。
注意:很多SIM Swap案例中,攻击者并不需要一次性拿到所有信息。他们可能先拿到身份证号,再通过其他渠道补齐服务密码,最后在客服环节完成补卡。信息碎片拼合是攻击成功的关键。
四、短信与语音劫持链路:验证码如何被截获
号码转移成功后,攻击者控制的SIM卡会接管该号码的短信和语音。此时,业务系统发给受害者的短信验证码、语音验证码、找回密码链接,都会直接到达攻击者手机。攻击者可以在几分钟内完成以下操作:
- 登录受害者邮箱,搜索“银行”“支付”“账单”等关键词,掌握资产情况。
- 发起银行转账或支付,触发短信验证码,攻击者直接读取并填写。
- 修改社交账号密码,解绑原有设备,防止受害者找回。
- 利用语音验证码绕过部分只支持语音呼叫的二次验证。
- 接收运营商发送的“补卡成功”“密码修改成功”等通知,受害者往往在数小时后才发现异常。
从日志角度看,攻击者成功换卡后,运营商侧通常会出现以下特征:
时间        事件类型        号码           SIM卡标识       结果
10:02:11    补卡申请        138****1234    NEW-SIM-8891    受理
10:03:45    身份核验        138****1234    -               通过(客服人工)
10:05:20    号码转移        138****1234    NEW-SIM-8891    成功
10:05:22    原卡失效        138****1234    OLD-SIM-3320    断开
10:06:10    短信接收        138****1234    NEW-SIM-8891    验证码下发
10:06:35    银行登录        138****1234    -               成功
10:07:02    转账申请        138****1234    -               验证码校验通过
这段日志说明:从补卡到转账,攻击者可以在5分钟内完成。防守方如果只依赖“事后短信通知”,几乎来不及阻断。
五、案例与场景:一次典型的换卡攻击复盘
某企业财务人员收到一条“银行账户异常”短信,点击链接后填写了身份证号、银行卡号和手机号。次日,攻击者致电运营商客服,声称手机丢失,要求补卡。客服核对了身份证号和近期通话记录后,为其办理了补卡。攻击者随后用该号码接收银行验证码,登录网银,转走账户资金。
复盘发现三个关键问题:
- 信息泄露在前:钓鱼页面收集了完整身份信息,为后续社工提供了素材。
- 客服验证不足:仅依赖身份证号和通话记录,未要求本人到营业厅或进行人脸识别。
- 业务系统过度依赖短信:银行登录和转账仅依赖短信验证码,没有设备绑定、行为风控或人工复核。
防守启示:SIM Swap的防守不能只靠运营商。业务系统应减少对短信验证码的单一依赖,增加设备指纹、生物识别、行为风控和人工审核。用户侧则应设置运营商服务密码、开启SIM卡锁、关注异常断网和补卡通知。
六、常见误区与关键认知
在学习SIM Swap时,容易陷入以下误区:
- 误区一:只有高价值目标才会被攻击。实际上,攻击者常批量扫描手机号,利用自动化工具尝试补卡,普通用户同样可能成为目标。
- 误区二:手机没丢就不会被换卡。SIM Swap不需要物理接触手机,攻击者远程即可完成号码转移。
- 误区三:短信验证码足够安全。短信验证码是“持有因子”,一旦号码被接管,持有因子就失效。
- 误区四:运营商一定会严格验证。不同运营商、不同地区、不同渠道的验证强度差异很大,攻击者会寻找最薄弱的环节。
正确的认知是:手机号是重要的身份凭证,但不应成为唯一凭证。防守需要运营商、业务系统和用户三方协同,才能有效降低SIM Swap的成功率和影响面。