1. 课程导入
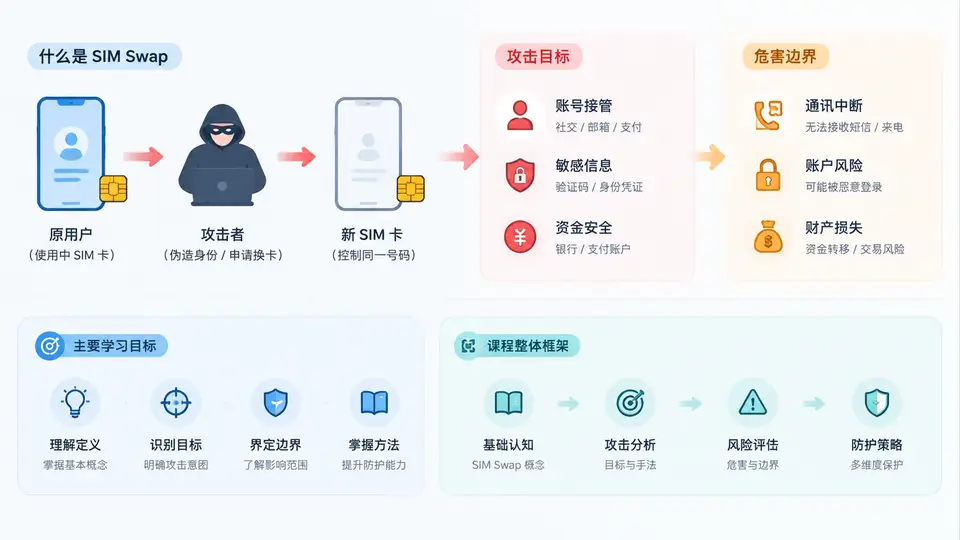
1.1 什么是SIM Swap
SIM Swap(换卡攻击),又称SIM卡劫持、SIM卡交换攻击,是指攻击者通过社会工程、运营商内部人员配合或身份伪造等手段,将受害者的手机号码从原SIM卡转移到攻击者控制的SIM卡上的攻击行为。一旦转移成功,攻击者手中的设备就会"变成"受害者的手机号,从而接收该号码的所有短信、来电和语音验证码。
需要特别强调的是:SIM Swap攻击的目标不是手机本身,也不是SIM卡物理实体,而是手机号码所承载的身份凭证功能。在现代互联网体系中,手机号早已不只是通信工具,它同时是银行、支付、社交、邮箱、政务平台的"万能钥匙"和"最后一道验证防线"。攻击者要夺取的,正是这把钥匙。
1.2 攻击目标与危害边界
理解SIM Swap的危害,必须先理解"手机号在数字身份体系中的位置"。当前大量平台将手机号作为账号唯一标识、登录凭证、找回密码通道和二次验证手段。当号码被劫持后,攻击者可以:
- 重置银行、支付类App的登录密码与支付密码;
- 接收并绕过短信验证码(SMS OTP)二次验证;
- 接管微信、支付宝、邮箱等核心账号,并进一步横向扩散;
- 利用受害者的身份向通讯录好友实施诈骗;
- 在部分场景下完成大额转账、贷款申请、信用卡盗刷。
危害边界可以归纳为三层:通信层(电话、短信被劫持)、账户层(各类平台账号被接管)、资产与身份层(资金损失、信用受损、身份被冒用)。三层是递进关系,通信层是入口,账户层是跳板,资产与身份层是最终损失。
| 层级 | 被攻击对象 | 典型后果 | 攻击者收益 |
|---|---|---|---|
| 通信层 | 手机号码、短信、来电 | 验证码被截获、通话被接听 | 获得验证通道 |
| 账户层 | 银行、支付、社交、邮箱账号 | 密码被重置、账号被接管 | 获得账号控制权 |
| 资产与身份层 | 资金、信用、个人身份 | 盗刷、贷款、诈骗、身份冒用 | 直接变现或长期潜伏 |
1.3 攻击流程与核心原理
SIM Swap的完整链路通常包含四个阶段:信息收集、运营商侧换卡、验证码劫持、账户接管。攻击者首先通过数据泄露、钓鱼、社交平台等渠道收集受害者的姓名、身份证号、手机号、服务密码等个人信息;随后冒充受害者联系运营商客服,以"手机丢失""SIM卡损坏"为由申请补卡,或通过运营商内部人员违规操作完成换卡;换卡成功后,攻击者设备即可接收该号码的短信与来电;最后利用短信验证码重置目标平台密码,完成账户接管。
攻击链路示意:
[信息收集] → [冒充补卡/内部配合] → [号码转移至攻击者SIM]
      → [短信/语音验证码劫持] → [重置密码/绕过2FA] → [账户接管与变现]

关键日志特征(运营商侧):
- 短时间内同一号码多次补卡申请
- 补卡申请IP/渠道与历史行为不一致
- 补卡后立即出现大量短信验证码请求
- 补卡后短时间内发生多平台登录1.4 典型场景与复盘
场景一:某用户深夜收到运营商"补卡成功"短信,随后银行App被异地登录,绑定的支付账户在10分钟内被转走数万元。复盘发现,攻击者提前通过钓鱼网站获取了其身份证号和服务密码,并利用运营商夜间客服审核较松的窗口完成补卡。
场景二:某企业财务人员手机号被换卡,攻击者冒充其身份向供应商发送变更收款账户的邮件,同时截获银行发来的确认短信,导致企业被骗走大额货款。该案例说明SIM Swap不仅是个人风险,也是企业供应链与资金安全风险。
场景三:某用户发现手机突然无信号,以为是网络故障,未及时联系运营商,直到收到邮箱异常登录提醒才意识到号码已被转移。复盘要点是:手机长时间无信号且重启无效,应高度怀疑SIM Swap,并立即联系运营商冻结号码。
- 手机突然无服务、无信号,重启和换机均无效;
- 收到运营商"补卡成功""换卡成功"短信但本人未操作;
- 频繁收到非本人操作的短信验证码;
- 邮箱、社交账号出现异地登录提醒;
- 亲友反馈收到以你名义发出的借钱、转账信息。
1.5 学习目标与课程框架
本课程围绕"看懂攻击、识别风险、落地防护"三条主线展开,共30章。通过本章学习,学员应能够:
- 准确复述SIM Swap的定义、攻击目标与三层危害边界;
- 描述SIM Swap的完整攻击链路与关键节点;
- 识别SIM Swap的典型信号与常见误区;
- 建立"号码即身份"的风险意识,为后续防护实战打下认知基础。