3. MFA疲劳攻击剖析
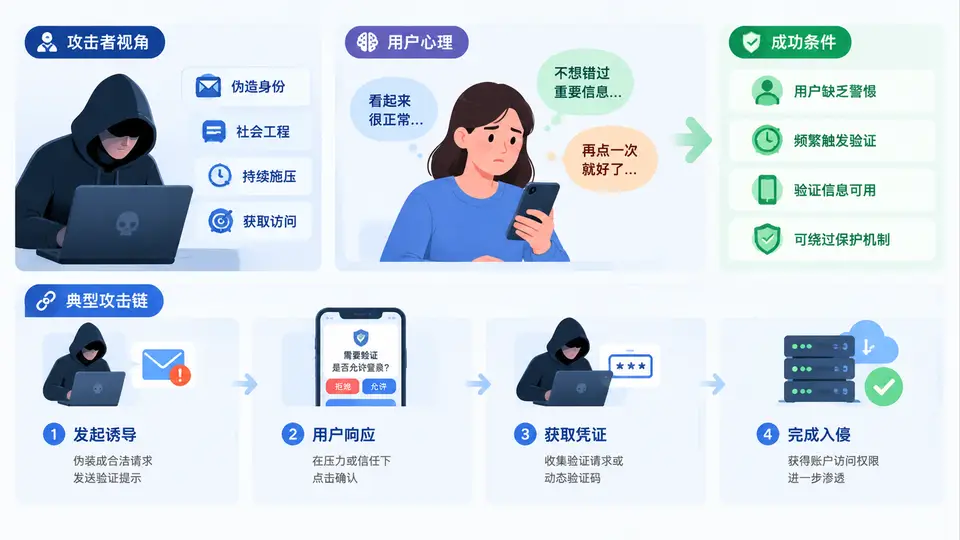
多因素认证(MFA)被广泛视为抵御密码泄露的关键防线,但攻击者并不总是正面突破加密算法,而是转向“人”这一最薄弱环节。MFA疲劳攻击(MFA Fatigue,又称MFA轰炸、推送轰炸)正是利用用户对频繁认证推送的厌烦、困惑与侥幸心理,迫使用户主动批准一次恶意登录。理解这种攻击,不能只看技术流程,更要同时看攻击者的成本收益、用户的心理阈值以及组织流程中的可乘之机。
一、核心原理:把“验证请求”变成“心理压力”
在基于推送的MFA(如Microsoft Authenticator、Duo、Okta Verify等)中,用户登录时会在手机端收到一条“是否批准登录”的推送。正常流程是:用户本人发起登录,看到推送后核对上下文并批准。MFA疲劳攻击则反其道而行:攻击者已经掌握了有效密码,于是反复触发推送,让用户在短时间内收到大量认证请求。用户最终可能因为以下原因批准:
- 厌烦与疲劳:推送不断弹出,用户希望尽快消除干扰。
- 误以为是系统故障:认为“可能是我自己刚才登录没成功”,于是点下批准。
- 权威与紧急话术:攻击者后续通过电话、短信或聊天工具冒充IT支持,声称“需要你批准一次以完成安全更新”。
- 责任分散:用户认为“反正有MFA,点一下不会有事”,低估了批准即授权登录的后果。
从攻击者视角看,这种攻击的吸引力在于:不需要破解MFA算法,不需要窃取一次性验证码,只需要让合法用户自己按下“批准”。一旦用户批准,攻击者便获得已认证会话,可访问邮件、网盘、VPN、SaaS后台等资源。
关键认知:MFA疲劳攻击不是“绕过MFA”,而是“滥用MFA的交互设计”。它把安全控制转化为用户日常操作负担,再通过重复刺激和社交工程完成授权。
二、攻击者视角:典型攻击链与成功条件
一个完整的MFA疲劳攻击通常包含以下阶段。攻击者会先通过钓鱼、撞库、密码喷洒或信息窃取恶意软件获得有效用户名和密码,然后进入推送轰炸阶段。
- 凭证获取:通过钓鱼页面、暗网购买、信息窃取木马或暴力破解获得账号密码。
- 初始登录尝试:使用有效密码登录目标服务,触发MFA推送。
- 推送轰炸:在短时间内重复登录,使用户手机连续收到认证请求。
- 社交工程施压:通过电话、短信、Teams/Slack消息冒充IT支持,要求用户批准。
- 批准与接管:用户批准后,攻击者获得会话令牌,注册自己的MFA设备或修改密码,实现持久化。
- 横向移动与数据窃取:利用已接管账号访问邮件、文件、通讯录,进一步钓鱼或窃取敏感数据。
攻击成功并非必然,它依赖若干条件同时成立。下表从攻击者与防御者两个角度归纳关键成功条件与对应观察点:
| 成功条件 | 攻击者视角 | 防御者观察点 |
|---|---|---|
| 已掌握有效密码 | 无需破解MFA,只需触发推送 | 异常登录来源、密码喷洒告警 |
| 推送频率高且无节流 | 短时间内大量推送,制造疲劳 | 单位时间MFA推送次数、失败后重试频率 |
| 用户缺乏上下文核对习惯 | 用户不核对登录地点、应用、IP | 批准行为与登录上下文不一致 |
| 存在冒充IT支持的通道 | 电话/聊天施压,提高批准率 | 用户举报、异常通话记录、社会工程话术 |
| MFA注册流程宽松 | 批准后可注册新设备,长期控制 | 新MFA设备注册、密码修改、会话令牌异常 |
三、案例/场景:一次典型的推送轰炸
假设某公司员工使用Microsoft 365,MFA为Authenticator推送。攻击者通过钓鱼获取了该员工的邮箱密码。凌晨2点,攻击者开始登录:
02:01:12 登录失败:密码正确,等待MFA批准
02:01:45 登录失败:MFA推送已发送,用户未响应
02:02:10 登录失败:MFA推送已发送,用户未响应
02:02:38 登录失败:MFA推送已发送,用户未响应
02:03:02 登录失败:MFA推送已发送,用户未响应
02:03:30 登录失败:MFA推送已发送,用户未响应
02:04:05 登录成功:MFA已批准,来源IP 203.0.113.45
02:04:20 新MFA设备注册:Unknown Device
02:05:00 密码修改成功
员工在睡梦中被连续推送吵醒,误以为系统故障,点击“批准”后继续睡觉。攻击者随即注册自己的验证器,修改密码,并在第二天正常工作时间访问邮箱,导出联系人列表和财务附件。这个场景中,攻击者没有使用任何0day,也没有破解MFA,只是利用了“疲劳+误判”。
教学提示:在演练中,可以模拟推送轰炸并观察用户反应。重点不是责怪用户,而是检验流程是否提供了“拒绝并报告”的便捷入口,以及IT是否能快速阻断异常会话。
四、误区与复盘:为什么“有MFA就够了”是危险的
许多组织在部署MFA后便认为账号安全已经解决,但MFA疲劳攻击暴露了三个常见误区:
- 误区一:MFA等于绝对安全。MFA只是增加了一个验证因素,如果用户主动批准,攻击者仍可登录。
- 误区二:用户会始终仔细核对。在疲劳、紧急或权威话术下,用户核对意愿显著下降。
- 误区三:推送失败没有价值。大量失败推送本身就是高价值告警,但很多组织未配置检测规则。
复盘时应关注以下问题:是否限制了MFA推送频率?是否启用了号码匹配(Number Matching)或额外上下文?是否允许用户一键报告可疑推送?是否对“批准后立即注册新MFA设备”的行为进行阻断或二次验证?是否对异常IP、异常时间、异常应用进行风险评分?
防御要点:启用号码匹配、限制推送重试次数、对高风险登录要求交互式验证、监控MFA推送频率与批准上下文、建立用户举报通道,并将“新MFA设备注册”视为高敏感操作。
从攻击链看,MFA疲劳攻击的成功往往不是单点突破,而是“凭证泄露+推送轰炸+社交工程+宽松注册”共同作用的结果。防御者需要把MFA从“一次性开关”升级为“持续风险评估与用户上下文核对”的体系。只有同时理解攻击者的成本收益和用户的心理阈值,才能设计出既安全又不至于压垮用户的认证流程。