1. 课程导入
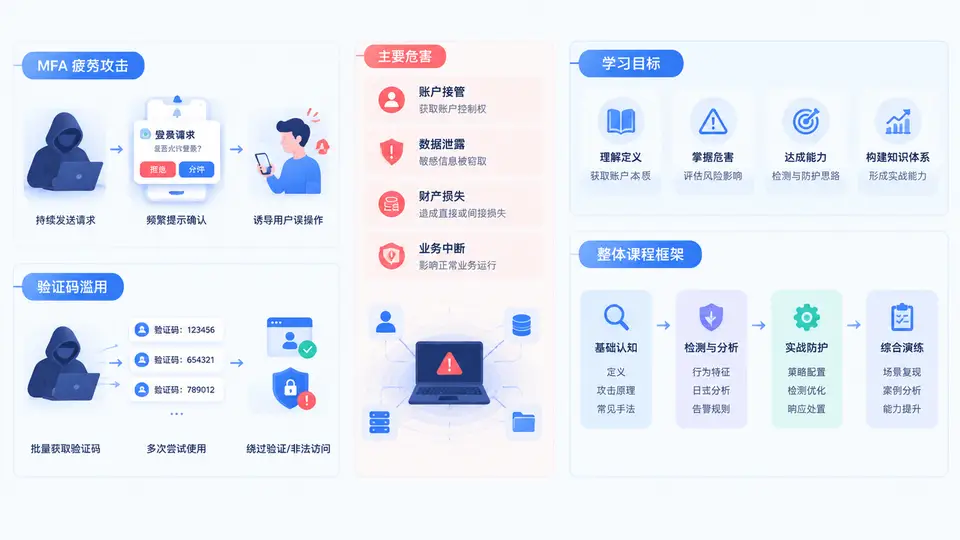
欢迎进入《MFA疲劳攻击与验证码滥用检测实战》。在正式进入检测规则、日志分析和响应编排之前,本章先建立共同语言:什么是MFA疲劳攻击,什么是验证码滥用,它们为什么在近年的真实入侵事件中频繁出现,以及本课程将用怎样的技术路径把它们从“可疑现象”变成“可检测、可处置、可复盘”的工程问题。
一、核心定义:两种被低估的滥用行为
MFA疲劳攻击(MFA Fatigue Attack),又称多因素认证轰炸(MFA Bombing)或推送疲劳攻击,是指攻击者在已经掌握受害者账号密码的前提下,利用多因素认证的推送通知机制,在短时间内向受害者反复发送认证请求,迫使其在疲惫、烦躁或误操作的情况下点击“批准”,从而完成登录。它攻击的不是密码学算法,而是人的注意力与判断力。
验证码滥用(CAPTCHA Abuse)则是指攻击者以自动化或半自动化的方式,批量请求、识别、绕过或转售验证码服务,用于账号注册、撞库、短信轰炸、资源爬取、优惠券薅取等场景。它既包括对验证码接口的滥用,也包括把验证码作为“人机门槛”被批量突破后的下游滥用。
一句话区分:MFA疲劳攻击的目标是“让真人点同意”,验证码滥用的目标是“让机器绕过人机校验”。两者都发生在身份验证链路的关键节点上,因此检测思路高度相关。
二、危害与典型场景
这两类攻击之所以值得单独成课,是因为它们往往绕过传统安全设备的检测逻辑。密码没有泄露?不一定。MFA已开启?也不一定安全。验证码已上线?攻击者可能已经用打码平台批量通过。下面从三个维度看危害。
- 账号接管:MFA疲劳攻击成功后,攻击者直接获得合法会话,可访问邮箱、云盘、代码仓库、财务系统,后续可植入OAuth应用、创建后门账号,长期潜伏。
- 资源与资金损失:验证码滥用常伴随批量注册、短信接口盗刷、优惠券套现、算力资源盗用,直接造成费用损失和业务指标污染。
- 检测与响应困难:攻击流量常来自真实浏览器、真实IP、真实设备指纹,日志中表现为“正常用户多次尝试”,传统阈值告警容易漏报或误报。
典型场景包括:员工在深夜连续收到十余次MFA推送,最终误点批准;攻击者利用打码平台批量通过注册验证码,短时间内创建数万虚假账号;攻击者通过验证码接口枚举手机号,判断哪些号码已注册,为后续短信轰炸或撞库做准备。
三、核心原理:攻击链与检测切入点
要检测,先要理解攻击链。MFA疲劳攻击通常遵循“凭据获取—推送轰炸—疲劳批准—会话利用”四步;验证码滥用通常遵循“接口发现—批量请求—打码识别—结果复用”四步。两者的共同点是:在身份验证环节产生大量异常但分散的事件。
MFA疲劳攻击链:
1. 凭据获取:钓鱼、撞库、信息泄露
2. 推送轰炸:短时间内多次触发MFA推送/短信/语音
3. 疲劳批准:受害者在压力下点击“批准”
4. 会话利用:攻击者使用已批准会话访问资源

验证码滥用链:
1. 接口发现:识别注册/登录/短信接口及验证码参数
2. 批量请求:使用代理池、设备农场发起高频请求
3. 打码识别:人工打码平台或OCR模型识别验证码
4. 结果复用:批量注册、撞库、短信轰炸、资源爬取
检测切入点因此集中在:MFA推送频率与时间分布、批准行为与用户历史行为的一致性、验证码请求的速率与来源多样性、验证码识别成功率异常、以及验证码通过后的下游行为。课程后续章节会逐一展开这些信号如何采集、如何建模、如何告警。
四、学习目标与整体课程框架
本课程的目标不是停留在概念科普,而是让学员能够独立完成从日志采集、特征工程、检测规则编写、告警降噪到响应处置的完整闭环。具体学习目标如下:
- 理解MFA疲劳攻击与验证码滥用的攻击链、关键节点与常见变种。
- 掌握身份验证日志、MFA推送日志、验证码接口日志的采集与规范化方法。
- 能够设计并实现基于频率、时间、来源、行为一致性的检测规则与模型。
- 能够对告警进行分级、降噪与误报复盘,形成可运营的检测策略。
- 能够编写响应剧本,联动IAM、WAF、风控与工单系统完成处置。
课程共30章,整体框架分为五个模块,如下表所示。
| 模块 | 章节范围 | 核心内容 | 产出物 |
|---|---|---|---|
| 导入与基础 | 第1-4章 | 定义、危害、身份验证链路、日志与数据源 | 检测数据字典 |
| 检测原理与特征 | 第5-12章 | 频率特征、时间特征、来源特征、行为基线 | 特征工程清单 |
| 规则与模型实战 | 第13-20章 | 规则编写、阈值调优、异常检测模型、图分析 | 检测规则集与模型 |
| 响应与编排 | 第21-26章 | 告警分级、SOAR剧本、IAM联动、取证复盘 | 响应剧本与复盘报告 |
| 综合演练与进阶 | 第27-30章 | 红蓝对抗、绕过与反绕过、效果评估、持续运营 | 运营指标体系 |
建议学习方式:每章先理解攻击者视角,再切换到检测者视角,最后用一条可运行的规则或脚本收尾。不要只记结论,要能解释“为什么这个信号有效”。
五、常见误区与复盘提醒
在正式进入技术细节前,先澄清几个高频误区,避免后续学习方向跑偏。
- 误区一:开启MFA就安全了。MFA疲劳攻击恰恰说明,认证强度不仅取决于因素数量,还取决于推送机制、用户提示和批准策略。数字匹配、号码匹配、条件访问可显著降低风险。
- 误区二:验证码能挡住所有自动化。打码平台、OCR模型和真人众包让验证码的边际防御效果下降,必须结合速率限制、设备指纹和行为分析。
- 误区三:告警越多越安全。高频低质量告警会淹没真实事件。检测的目标是提高信噪比,而不是堆规则数量。
- 误区四:只关注成功事件。失败的MFA推送、被拒绝的验证码请求同样包含攻击意图,是早期发现的关键。
复盘提醒:如果一次MFA疲劳攻击成功,不要只归因于“员工误点”。要检查推送频率限制、地理异常、设备变更、会话时长、条件访问策略是否缺失。检测与防护必须同时改进,否则同类事件会重复发生。
本章建立了课程的基本概念、危害认知、攻击链模型和学习框架。接下来,课程将进入身份验证链路的技术细节,从日志与数据源开始,逐步构建可落地的检测能力。