3. 代理技术详解
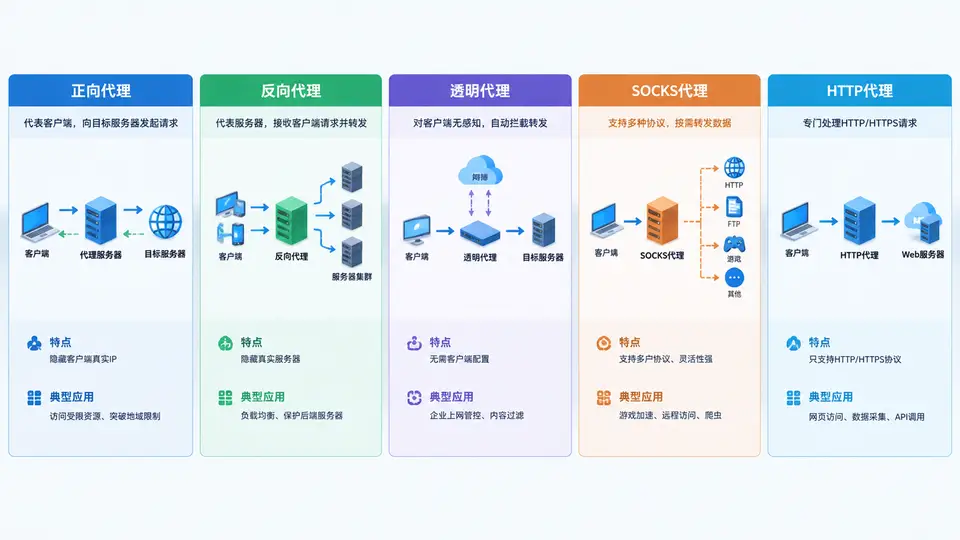
在异常网络环境识别与IP代理VPN实战中,代理技术是最容易被混淆、也最容易被误判的一环。很多初学者把所有“中间转发”都叫代理,结果在流量分析、日志溯源和风控对抗中频繁踩坑。本节把代理按部署位置、协议层次、客户端感知程度三个维度拆开,帮助你建立清晰的判断框架。
一、核心原理:代理的本质是“中间人转发”
代理(Proxy)的本质是:客户端不直接与目标服务器建立端到端连接,而是把请求交给代理服务器,由代理服务器代替客户端向目标发起请求,再把响应回传给客户端。这个“中间人”可以工作在应用层(HTTP)、会话层(SOCKS),也可以只做网络层转发(透明代理)。
判断一个代理属于哪一类,关键看三个问题:
- 谁主动配置了代理?客户端显式配置 → 正向代理;服务端部署 → 反向代理;网络设备强制劫持 → 透明代理。
- 代理能看懂多少内容?HTTP代理能解析HTTP头和URL;SOCKS代理只转发TCP/UDP字节流,不关心应用协议。
- 目标服务器是否知道真实客户端?正向代理通常隐藏客户端;透明代理会通过X-Forwarded-For等头暴露或保留真实IP。
一句话记忆:正向代理“替客户端出面”,反向代理“替服务器出面”,透明代理“客户端不知情”,SOCKS代理“只搬字节不看内容”,HTTP代理“看得懂HTTP但只懂HTTP”。
二、五类代理的对比与工作流程
| 类型 | 部署位置 | 协议层次 | 客户端是否感知 | 典型场景 |
|---|---|---|---|---|
| 正向代理 | 客户端侧 | 应用层/会话层 | 显式配置,感知 | 翻墙、爬虫出口IP池、内网访问外网 |
| 反向代理 | 服务端侧 | 应用层 | 不感知,以为直连服务器 | Nginx负载均衡、CDN、WAF前置 |
| 透明代理 | 网关/链路中间 | 网络层/应用层 | 不感知,无配置 | 企业上网审计、运营商缓存、校园网 |
| SOCKS代理 | 客户端侧或中间 | 会话层(TCP/UDP) | 显式配置,感知 | SSH动态转发、游戏加速、全流量代理 |
| HTTP代理 | 客户端侧或中间 | 应用层(HTTP/HTTPS) | 显式配置,感知 | 浏览器代理、API抓取、CONNECT隧道 |
以HTTP代理为例,客户端发送的请求行会变成绝对URI形式:
GET http://example.com/index.html HTTP/1.1
Host: example.com
Proxy-Connection: keep-alive
而HTTPS场景下,HTTP代理使用CONNECT方法建立隧道,之后只转发加密字节流,代理无法看到内容:
CONNECT example.com:443 HTTP/1.1
Host: example.com:443

HTTP/1.1 200 Connection Established
SOCKS5的握手则更底层,先协商认证方式,再发送目标地址和端口,之后纯转发:
客户端 -> 代理: 05 01 00
代理 -> 客户端: 05 00
客户端 -> 代理: 05 01 00 01 5d b8 d8 22 01 bb
代理 -> 客户端: 05 00 00 01 00 00 00 00 00 00
识别要点:抓包时看到“绝对URI”或“Proxy-Connection”头,基本可判定为HTTP正向代理;看到CONNECT后紧跟TLS ClientHello,说明是HTTPS隧道;看到SOCKS5的0x05版本号,则是SOCKS代理。
三、典型应用场景与配置示例
正向代理最常用于出口IP管理。例如用curl指定HTTP代理:
curl -x http://127.0.0.1:8080 https://httpbin.org/ip
curl --socks5 127.0.0.1:1080 https://httpbin.org/ip
反向代理的典型配置是Nginx:
server {
    listen 80;
    server_name api.example.com;
    location / {
        proxy_pass http://127.0.0.1:3000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
透明代理常见于企业网关,通过iptables将80/443流量重定向到代理端口:
iptables -t nat -A PREROUTING -p tcp --dport 80 -j REDIRECT --to-port 3128
iptables -t nat -A PREROUTING -p tcp --dport 443 -j REDIRECT --to-port 3129
在异常网络识别中,反向代理和透明代理最容易造成“IP归属误判”。例如CDN回源时,日志里看到的可能是CDN节点IP而非真实用户IP;透明代理则可能保留X-Forwarded-For,也可能完全抹掉。分析时必须结合请求头、TCP指纹、TLS指纹、时序特征综合判断。
四、误区与复盘:别把“代理”当“VPN”
常见误区有三个:
- 把SOCKS当HTTP用。SOCKS5支持UDP和任意TCP,HTTP代理只支持HTTP/HTTPS,混用会导致非HTTP流量失败。
- 认为透明代理一定匿名。透明代理只是客户端无感知,服务端仍可能通过X-Forwarded-For、Via、Forwarded等头看到真实来源。
- 把反向代理当正向代理排查。反向代理是服务端架构,客户端没有配置代理,抓包看到的是直连目标域名,但实际连接的是代理服务器IP。
复盘建议:遇到“IP与地理位置不符”“请求头异常”“TLS指纹与UA不匹配”时,先判断代理类型,再判断是否叠加了VPN或Tor。代理只改变转发路径,VPN改变的是网络层路由,两者在流量特征上差异明显:VPN通常表现为整机流量走同一隧道,代理往往只影响特定进程或特定协议。