1. 课程导入
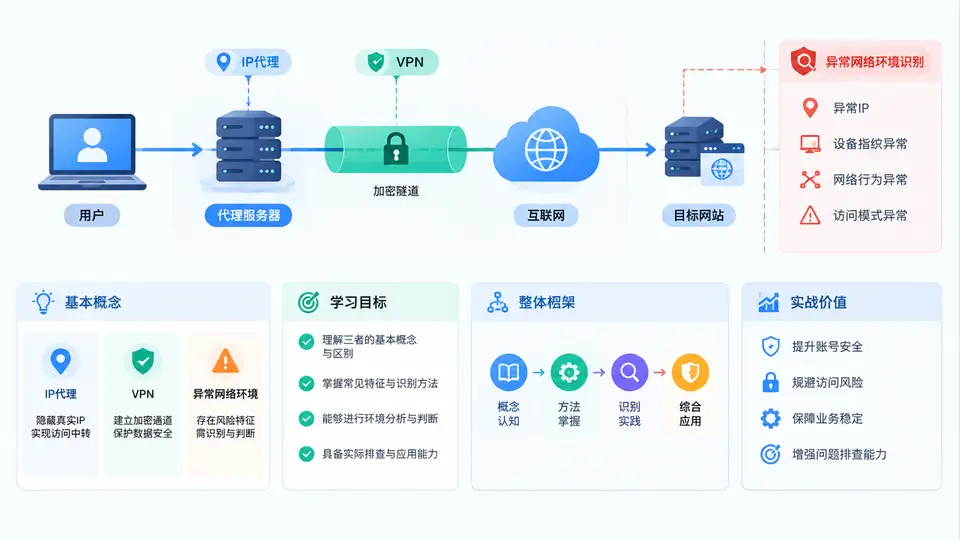
在风控、反爬、账号安全、广告验证与数据采集等场景中,我们经常会遇到一个核心问题:请求到底来自哪里,它是否可信?表面上看,一个访问请求只携带了IP、User-Agent、Cookie等有限信息,但背后可能隐藏着代理转发、VPN隧道、机房出口、秒拨池、住宅代理,甚至被劫持或伪造的网络链路。如果无法识别这些异常网络环境,后续的限流、封禁、验证码、人工审核与策略决策都会失去可靠依据。
本课程不是单纯讲“如何挂代理”或“如何翻墙”,而是从工程视角建立一套可落地的识别与对抗框架:先理解IP代理与VPN的工作机制,再掌握异常网络环境的信号体系,最后通过日志、参数、行为与情报交叉验证,形成可复用的判定流程。第1章作为导入,重点解决三个问题:概念边界是什么、学习目标是什么、整体课程如何展开。
一、核心概念:代理、VPN与异常网络环境
IP代理本质上是客户端不直接连接目标服务器,而是先连接代理服务器,由代理服务器代替客户端发起请求,再把响应回传。根据协议层次,常见类型包括HTTP代理、HTTPS代理、SOCKS4/SOCKS5代理;根据匿名程度,又可分为透明代理、匿名代理与高匿代理。透明代理会暴露真实IP,匿名代理隐藏真实IP但可能暴露代理特征,高匿代理则尽量模拟普通用户链路。
VPN通常工作在更底层,通过加密隧道把客户端流量整体转发到VPN网关,再由网关访问目标网络。它最初用于远程办公与安全通信,但在实际业务中常被用于改变出口IP、隐藏真实位置或绕过地域限制。与代理相比,VPN更偏向全局流量接管,代理更偏向应用层或会话级转发。
异常网络环境并不是一个绝对标签,而是相对于正常用户网络行为而言的偏离状态。例如:同一账号短时间内出口IP跨省跳变、IP归属地与GPS/时区/语言不一致、出口为已知机房段、TLS指纹与浏览器声明不匹配、请求间隔呈现机器式规律、DNS解析路径异常等。异常不等于恶意,但异常是风险评分的重要输入。
关键认知:识别异常网络环境的目标不是“见代理就封”,而是判断该网络环境是否与业务场景、用户声明、历史行为一致,并据此给出风险等级与处置动作。
二、学习目标与整体课程框架
完成本课程后,你应当能够独立完成以下任务:
- 区分代理、VPN、Tor、住宅代理、机房代理、秒拨IP等常见出口类型;
- 理解IP信誉、ASN、WHOIS、BGP、时区、DNS、TLS指纹等关键信号;
- 设计从请求采集、特征提取、规则判定到评分处置的识别流程;
- 使用日志与代码验证代理/VPN痕迹,避免仅凭单一IP库误判;
- 针对误报与漏报进行复盘,持续优化策略。
整体课程分为六个模块:基础概念与协议、IP情报与归属分析、代理/VPN检测技术、异常网络环境识别实战、对抗与反对抗、系统化落地与复盘。前10章打基础,中间10章进入检测与实战,后10章聚焦对抗、工程化与案例复盘。每一章都会围绕“原理—方法—案例—误区”展开,避免只给结论不给推导。
| 模块 | 核心问题 | 典型产出 |
|---|---|---|
| 基础概念与协议 | 代理、VPN、隧道、转发有什么区别? | 概念边界图、协议对照表 |
| IP情报与归属分析 | IP属于谁、在哪里、是否机房? | ASN/WHOIS/地理库查询脚本 |
| 代理/VPN检测技术 | 如何从请求与链路中发现代理痕迹? | 检测规则集、特征清单 |
| 异常网络环境识别实战 | 如何综合判断风险并处置? | 评分模型、处置策略 |
| 对抗与反对抗 | 对方如何伪装?我们如何迭代? | 对抗案例、误报复盘 |
| 系统化落地与复盘 | 如何工程化、可观测、可运营? | 架构方案、监控指标 |
三、方法流程:从请求到风险判定的基本链路
一个可落地的异常网络环境识别流程,通常包含五步:采集、归一化、特征提取、判定评分、处置反馈。采集阶段要保留原始IP、X-Forwarded-For、Via、Proxy-Connection、TLS指纹、JA3/JA4、时区、语言、DNS解析结果等;归一化阶段要处理多级代理头、IPv4/IPv6映射、内网地址与CDN回源地址;特征提取阶段要计算IP归属、ASN类型、历史行为、跳变频率、协议一致性等;判定评分阶段可采用规则加权或模型打分;处置反馈阶段则根据风险等级执行放行、挑战、限流、封禁或人工审核。
# 示例:请求头中常见的代理/VPN线索
X-Forwarded-For: 203.0.113.10, 198.51.100.23
Via: 1.1 proxy.example.com (squid/5.7)
Proxy-Connection: keep-alive
X-Real-IP: 203.0.113.10
CF-Connecting-IP: 198.51.100.23
User-Agent: Mozilla/5.0 ... Chrome/120.0
Accept-Language: zh-CN,zh;q=0.9
注意:这些头可以被伪造,也可以被CDN或反向代理正常添加。因此不能看到X-Forwarded-For就判定为代理,而要结合可信边界、跳数、IP是否属于已知CDN段、TLS指纹是否一致等综合判断。
实战建议:先建立“可信代理白名单”,例如公司网关、云负载均衡、CDN回源段。只有来自可信边界的转发头才参与真实IP推导,否则一律视为不可信输入。
四、案例与场景:为什么单一信号会误判
假设某电商风控系统发现一个账号在10分钟内从北京、广州、成都三个城市登录。若只看IP地理库,会直接判定为高风险。但进一步查看发现:该用户使用了某云厂商的移动加速服务,出口IP在多个边缘节点间切换,且TLS指纹、设备ID、行为节奏保持稳定。此时若直接封禁,就会误伤正常用户。正确做法是引入网络环境一致性判断:设备指纹是否稳定、时区与语言是否匹配、登录间隔是否符合人类操作、IP是否属于同一ASN或同一服务商。
另一个典型场景是数据采集对抗。目标站点发现大量请求来自某机房段,于是封禁该段。采集方随即切换到住宅代理池,出口IP分散到各地家庭宽带。此时仅靠IP归属地已无法识别,需要结合请求频率、会话Cookie复用、浏览器指纹、鼠标轨迹、TLS握手特征等维度。这说明异常网络环境识别是一个多信号融合问题,而不是单点查询问题。
五、常见误区与复盘要点
- 误区一:代理IP库等于真相。IP库存在更新延迟、误标和覆盖不全,必须结合实时探测与行为信号。
- 误区二:VPN一定恶意。企业远程办公、跨境合规访问也会使用VPN,应区分场景与账号历史。
- 误区三:只看IP不看协议。代理可能在应用层暴露特征,VPN可能在网络层隐藏特征,二者检测思路不同。
- 误区四:忽略IPv6与移动网络。IPv6地址分配、移动出口跳变会带来新的误判来源。
- 误区五:没有反馈闭环。误报和漏报必须回流到规则与模型,否则策略会逐渐失效。
合规提醒:识别异常网络环境应在合法合规前提下进行,遵循最小必要原则,避免过度采集用户隐私数据。技术手段应服务于安全与业务风控,而非侵犯用户权益。