1. 课程导入
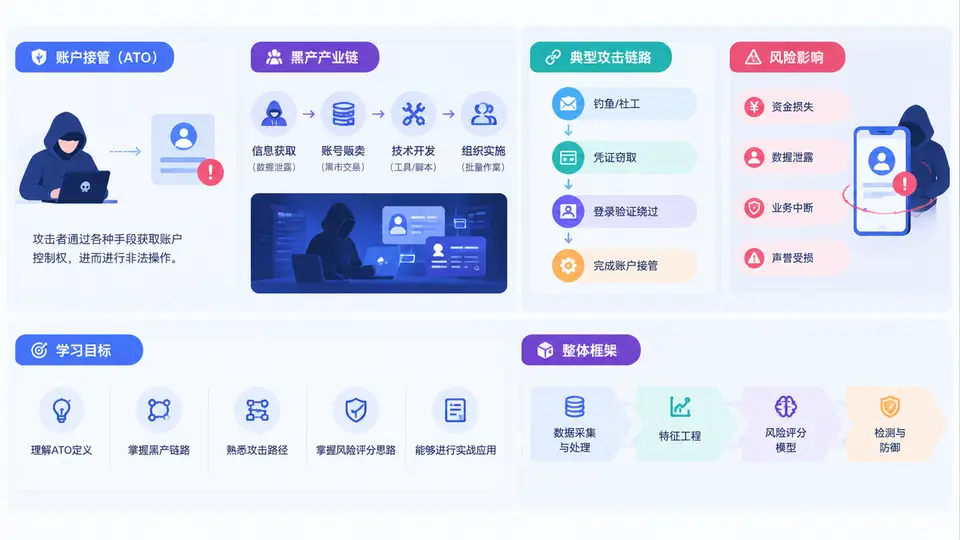
一、什么是账户接管(ATO)
账户接管(Account Takeover,简称ATO)是指攻击者在未获授权的情况下,通过窃取、猜测、欺骗或绕过认证机制,成功登录并控制目标用户账户的一类安全事件。与单纯的数据泄露不同,ATO的核心在于“控制权转移”:攻击者不仅获取了账户访问权限,还能以合法用户身份执行操作,如修改密码、绑定新手机号、发起转账、发布内容或读取敏感信息。
从业务视角看,ATO是一种高危害、高隐蔽性的欺诈行为。它通常发生在登录、注册、改密、换绑、支付等关键节点,攻击者利用自动化工具、代理IP、设备伪造等手段绕过风控策略。对平台而言,ATO不仅造成用户资产损失,还会引发信任危机、监管处罚和品牌声誉下降。
核心特征:攻击者使用“合法凭证”登录,行为在表面上与正常用户高度相似,传统规则引擎难以直接识别。
二、黑产产业链与角色分工
ATO背后是一条成熟且分工明确的黑产产业链。理解产业链有助于我们定位风险数据来源、设计特征维度,并评估不同环节的对抗强度。
| 环节 | 角色 | 主要行为 | 对风控的启示 |
|---|---|---|---|
| 数据获取 | 拖库、钓鱼、木马、撞库 | 获取账号密码、手机号、身份证等 | 关注异常登录来源与凭证泄露情报 |
| 账号清洗 | 号商、验号平台 | 验证账号是否有效、是否绑卡 | 识别批量登录、低成功率试探 |
| 工具开发 | 脚本作者、打码平台 | 提供自动化登录、验证码识别 | 检测设备指纹、行为节奏异常 |
| 代理资源 | IP代理、秒拨、云手机 | 隐藏真实来源,模拟多地登录 | 分析IP画像、ASN、代理标签 |
| 变现 | 盗刷、洗钱、诈骗 | 转账、消费、发广告、勒索 | 监控资金流向与高危操作序列 |
在这条链条中,攻击者会不断更换IP、设备、行为模式,以对抗风控。因此,单一维度的规则很难持续生效,必须通过特征工程与风险评分进行综合判断。
三、典型攻击链路
一个完整的ATO攻击通常包含以下阶段:
- 凭证获取:通过钓鱼、撞库、木马、社会工程等方式获得账号密码。
- 环境准备:配置代理IP、模拟设备指纹、准备打码平台或自动化脚本。
- 登录试探:使用少量账号进行登录测试,观察是否触发验证码、风控拦截。
- 接管成功:登录成功后,修改密码、换绑手机、添加信任设备,巩固控制权。
- 变现操作:进行转账、消费、发布违规内容或出售账号。
教学提示:在后续章节中,我们会把每个阶段映射为可采集的日志字段与特征,例如登录时间、IP归属、设备ID、操作序列、失败次数等。
下面是一个简化的登录日志示例,用于说明后续特征工程的数据基础:
{
  "user_id": "u_10293",
  "login_time": "2025-03-18T02:14:33Z",
  "ip": "203.0.113.45",
  "asn": "AS4134",
  "device_id": "d_9f3a2b",
  "user_agent": "Mozilla/5.0 (Linux; Android 13)",
  "login_result": "success",
  "fail_count_1h": 7,
  "geo_city": "未知",
  "is_proxy": true
}
从这条日志中,我们可以提取出“凌晨登录”“代理IP”“1小时内失败7次”“设备ID首次出现”等风险信号。这些信号经过组合与加权,就能形成风险评分。
四、课程学习目标与整体框架
本课程的目标是让学员掌握从数据到决策的完整ATO风控能力,具体包括:
- 理解ATO攻击链路与黑产对抗逻辑;
- 掌握ATO场景下的特征工程方法,包括登录、设备、行为、关系网络等维度;
- 能够构建可解释的风险评分模型,并完成阈值调优与效果评估;
- 具备将模型落地到实时风控系统的工程思维。
课程整体分为五个模块:
- 基础认知:ATO定义、产业链、攻击链路与风控目标。
- 数据与特征:日志采集、字段解析、特征设计、特征衍生与筛选。
- 风险评分:评分卡、逻辑回归、树模型、集成方法与在线评分。
- 实战对抗:案例复盘、误报分析、策略迭代与红蓝对抗。
- 工程落地:实时计算、特征存储、监控告警与效果评估。
常见误区:很多初学者认为ATO风控就是“加验证码”或“封IP”。实际上,攻击者会通过代理池、秒拨IP、真人打码等方式绕过单点防御。真正有效的方案是“特征工程+风险评分+动态策略”的组合拳。
在接下来的章节中,我们将从数据采集开始,逐步构建一套可运行的ATO风险评分系统。你会看到如何把原始日志转化为特征,如何训练模型,如何评估效果,以及如何在真实业务中持续迭代。