1. 课程导入
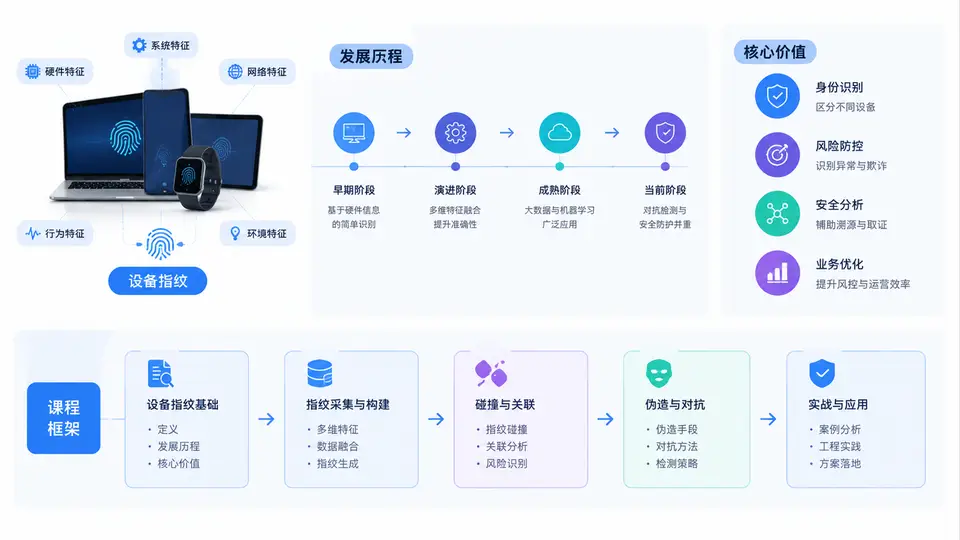
在风控、反欺诈、广告归因与账号安全领域,我们经常面对一个朴素却棘手的问题:如何在不依赖用户登录的前提下,尽可能稳定地识别“这台设备是不是同一台”?设备指纹就是回答这个问题的技术体系。它通过采集设备软硬件特征、系统配置、网络环境与行为信号,生成一个可比较、可追踪的标识,用于判断请求是否来自同一设备或同一设备族群。
需要先建立一个关键认知:设备指纹不是“设备序列号”,也不是绝对唯一的物理标识。它更像一份概率性身份画像——由多个信号加权组合而成,允许碰撞、允许漂移,也允许被伪造。课程后续的碰撞、伪造与对抗检测,正是围绕这份画像的“不确定性”展开。
一、核心原理:从信号到指纹
设备指纹的生成通常遵循“采集—归一化—特征化—匹配”的流程。采集层获取原始信号,归一化层处理格式差异与噪声,特征化层提取稳定维度,匹配层则计算相似度并输出判定。
- 硬件与系统信号:CPU 核心数、内存容量、屏幕分辨率、GPU 渲染特征、传感器列表、系统版本、时区、语言等。
- 浏览器与运行时信号:User-Agent、Canvas/WebGL 渲染结果、字体列表、插件、AudioContext 指纹、JS 引擎行为差异。
- 网络与环境信号:IP 段、ASN、TLS 指纹(JA3/JA4)、HTTP 头顺序、DNS 解析特征。
- 行为信号:点击节奏、滑动轨迹、输入间隔、页面停留分布,用于辅助判定“是否同一操作者”。
这些信号并非同等重要。工程上常用“稳定性—区分度”二维评估:稳定性高且区分度高的信号优先保留;稳定性低但区分度高的信号用于短期追踪;稳定性高但区分度低的信号仅作辅助。最终指纹往往是多信号加权哈希或相似度向量,而非单一字符串。
关键结论:设备指纹的“唯一性”来自组合,而非单点。任何单信号都可能被篡改或碰撞,因此对抗检测必须建立在多信号一致性校验之上。
二、发展历程:从 Cookie 到多模态对抗
设备指纹的演进大致可分为四个阶段,每个阶段都对应着对抗强度的升级:
| 阶段 | 典型技术 | 主要问题 | 对抗焦点 |
|---|---|---|---|
| 第一代:存储标识 | Cookie、LocalStorage、Evercookie | 易清除、易隔离 | 用户主动清理 |
| 第二代:被动指纹 | UA、Canvas、WebGL、字体列表 | 碰撞率高、可伪造 | 浏览器插件与脚本篡改 |
| 第三代:网络与协议指纹 | JA3/JA4、HTTP/2 指纹、TCP 特征 | 受网络环境波动影响 | 代理、隧道与流量伪装 |
| 第四代:多模态融合与对抗检测 | 信号一致性、行为序列、图关系 | 对抗样本与模拟器 | 自动化工具与群控系统 |
可以看到,发展历程本质上是一场“采集维度增加”与“伪造手段升级”的军备竞赛。早期只需一个 Cookie 就能追踪,如今则需要综合浏览器、网络、行为甚至时序信号,才能维持可用的识别准确率。
三、核心价值:为什么值得投入
设备指纹的价值体现在三个层面:
- 风险识别:识别同一设备批量注册、撞库、薅羊毛等行为,降低业务损失。
- 体验优化:在免登录场景下维持会话连续性,减少重复验证,提升转化率。
- 合规与审计:为风控决策提供可解释依据,支持事后追溯与策略复盘。
但必须强调:设备指纹不是万能钥匙。它存在误判率与漏判率,尤其在共享设备、虚拟化环境、隐私浏览器中表现不稳定。因此课程会反复讨论阈值设定、置信度分级与人工复核,避免把概率判定当成绝对事实。
实践提示:在真实系统中,建议将设备指纹输出为“置信度分数 + 信号明细”,而不是单一 ID。这样下游策略可以按风险等级分层处置,而不是一刀切拦截。
四、案例场景:一次典型的碰撞与伪造
假设某电商平台在促销期间发现大量新账号来自同一 IP 段,但设备指纹却显示为不同设备。初步排查发现:攻击者使用群控系统,通过修改 Canvas 渲染结果与 UA 字符串,使每次请求生成不同指纹。然而,进一步分析发现其 TLS 指纹(JA3)高度一致,且点击间隔呈现固定节奏。
原始信号示例:
UA: Mozilla/5.0 (Windows NT 10.0; Win64; x64) ... Chrome/120.0
Canvas hash: 8f3a...c21
WebGL vendor: Google Inc.
JA3: 771,4865-4866-4867-49195-49199,0-23-65281-10-11-35,29-23-24,0
点击间隔序列: 1.02s, 1.01s, 1.03s, 1.02s
该案例说明:伪造者可以改变表层信号,但难以同时改变所有维度。对抗检测的核心思路,就是寻找“被修改信号”与“未修改信号”之间的不一致性。例如 UA 声称是 Chrome,但 TLS 指纹却像 Python 脚本;Canvas 每次不同,但字体列表完全一致。这些矛盾点就是检测突破口。
常见误区:只依赖单一信号做判定。例如仅凭 Canvas 指纹相同就认定同一设备,或仅凭 IP 相同就判定团伙。正确做法是建立多信号一致性评分,并持续监控信号漂移。
五、整体课程框架
本课程共 30 章,围绕“碰撞—伪造—对抗检测”三条主线展开。前段夯实基础与采集方法,中段深入碰撞分析与伪造手段,后段聚焦检测算法、工程落地与实战复盘。
- 基础篇:设备指纹定义、信号体系、采集与归一化、隐私与合规边界。
- 碰撞篇:碰撞成因、相似度计算、聚类与图关系、碰撞率评估。
- 伪造篇:浏览器篡改、模拟器、群控、代理与协议伪装、对抗样本生成。
- 检测篇:一致性校验、异常检测、行为序列建模、机器学习与规则融合。
- 实战篇:风控策略设计、阈值调优、误报处理、攻防演练与复盘。
学习本课程后,你应当能够独立设计一套可用的设备指纹方案,理解其局限,并具备识别常见伪造手段与构建对抗检测策略的能力。接下来,我们将从信号采集的底层细节开始,逐步进入这场持续演进的攻防实战。